


Взломан вебсайт для разработчиков Apple

Похищены имена и пароли разработчиков Apple

В последнее время многие эксперты жаловались, что веб-сайт Apple, предназначенный для разработчиков, не работал нормально и оставался неактивным. Как оказалось, это произошло не из-за технических проблем, а из-за того, что ресурс взломали хакеры.

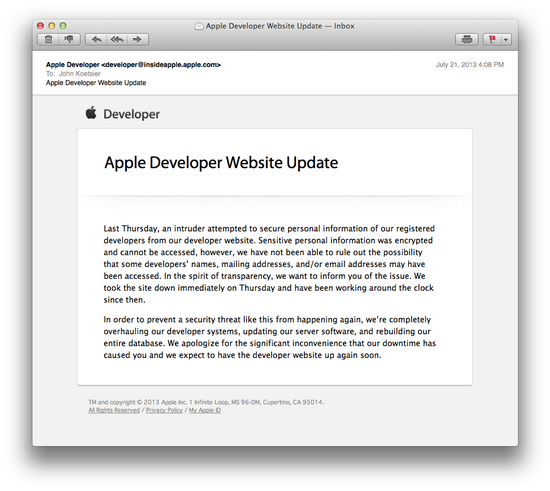
Apple разослала всем зарегистрированным партнерам письмо, в котором подробно рассказывается о взломе. Компания утверждает, что взломщики получили доступ к email, именам, физическим адресам разработчиков. Чтобы предотвратить дальнейшую кражу информации, Apple закрыла вебсайт на пару дней. Информация хранилась в зашифрованном виде, поэтому использовать ее будет сложно, однако разработчики не исключают, что хакеры могут раскрыть пользовательские данные.

Чтобы предотвратить дальнейший взлом, Apple полностью переработала систему, обновила программное обеспечение серверов, перестроила всю базу данных. Компания извиняется за принесенные неудобства.

Официальное письмо Apple.

Последний раз сайт разработчиков Apple прекращал работу в начале июня 2013 года, когда в сети появилась бета-версия iOS 7. Хакеры также неоднократно атаковали серверы Apple, используя уязвимости в Java. Еще один излюбленный способ получать доступ к внутренним ресурсам компании – социальная инженерия. Сегодняшний взлом считается серьезной проблемой. Только в США зарегистрировано более 300 тысяч iOS-разработчиков, а в мире их более миллиона человек.

Самая большая проблема, которая может ударить по Apple после этого взлома, заключается в том, что злоумышленники могут получить доступ к технологиям сертификации программ для AppStore. Если это произойдет, цифровой магазин могут заполнить тысячами некачественных программ и вирусов.

В настоящий момент вебсайт Apple для разработчиков возобновил работу.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru