


Google обнародовала данные программы «Безопасного просмотра»

Большая часть вредоносных атак происходит с легальных сайтов

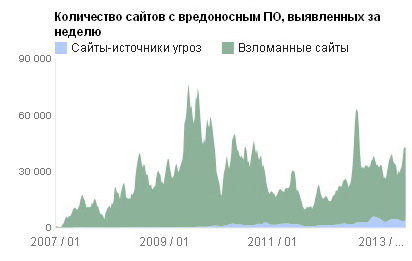
Согласно недавнему исследованию Google, вредоносное программное обеспечение в большинстве случаев распространяется прямиком с законных сайтов, которые были взломаны. Разумеется, подобные программы также распространяются через специальные сайты, которые были непосредственно запущены взломщиками, однако их гораздо меньше.

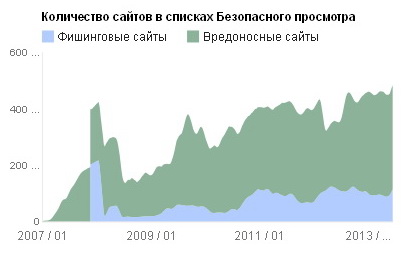
Эти данные публикуются на в специальном разделе «Отчета о доступности сервисов и данных», который Google обновляет еженедельно. Информация разрушает миф о том, что вредоносные программы проникают на компьютеры пользователей с сомнительных ресурсов. Статистика неоспорима. Например, по данным на 9 июня 2013 года только 3891 сайтов, заблокированных в Google Chrome и Firefox системой «Безопасный просмотр», принадлежали к категории сомнительных ресурсов. В то же время оставшиеся 39247 сайтов, предлагали вполне законные сервисы и услуги, однако они были заражены вредоносными программами.

В общей сложности Google блокирует около 10 тысяч сайтов в день, чтобы предотвратить фишинговые мошеннические схемы или попадание вредоносных программ на компьютеры пользователей. Предложенный разработчиками сервис также информирует веб-мастеров о вирусах, которые атакую их вебсайты, предоставляя им возможность поскорее устранить неполадку. Google утверждает, что, в среднем, программа «Безопасный простор» помогает защищать более 1 млрд человек в день.

Google наглядно показывает, что современные кибер-угрозы чаще всего исходят от благонадежных ресурсов, некоторые из которых принадлежат Apple и Facebook. Многие вебмастеры даже не подозревают, что их ресурсы являются площадкой для распространения вирусов и троянов.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru