


Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

Троян, перехватывающий SMS, делает двухфакторную аутентификацию опасной

 Новый троян для мобильной операционной системы Android делает двухфакторную аутентификацию практически бесполезной и даже опасной. Главная особенность вредоносной программы, идентифицированной "Доктор Веб" как Android.Pincer.2.origin, заключается в том, что она перехватывает все SMS-сообщения, приходящие на инфицированное устройство и отправляет их злоумышленникам. 


Специалисты компании "Доктор Веб", обнаружившие вышеупомянутый троян, отмечают, что он маскируется под сертификат безопасности. Это помогает киберпреступникам убедить потенциальных жертв в том, что его просто необходимо установить.

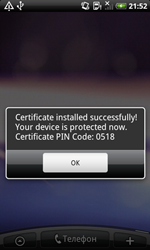
Инфицировав систему, вредонос выводит на экран сообщение следующего содержания: "Certificate installed successfully and your device is protected now." («Сертификат успешно установлен. Ваше устройство защищено»). При этом собирает всю информацию об инфицированном устройстве, в частности, серийный номер, IMEI, модель, данные об операторе и операционной системе, номер телефона. Завершив сбор данных, вредонос пытается переслать их на удаленный сервер.

Переслав данные злоумышленникам, троян ожидает дальнейших инструкций киберпреступников. По имеющейся информации, при помощи этой вредоносной программы киберпреступники могут перехватывать и перенаправлять SMS-сообщения, приходящие с определённых номеров; посылать с устройства жертвы ussd-сообщение; показывать перехваченные сообщения и т.д.

Эксперты отмечают, что Android.Pincer.2.origin делает двухфакторную аутентификацию опасной, так как пересылает злоумышленникам SMS с одноразовыми паролями, кодами и другой конфиденциальной информацией.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru