


Новый вредонос атакует системы интернет-трейдинга QUIK

Новый вредонос атакует системы интернет-трейдинга QUIK

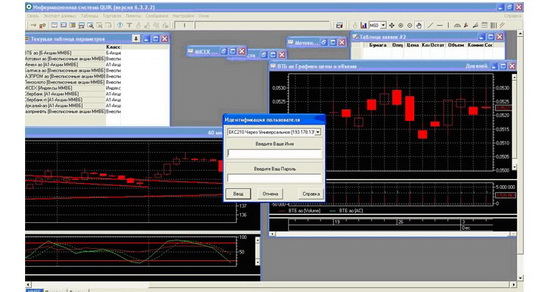
 Эксперты компании Group-IB выявили вредоносную программу, созданную специально для атак на системы интернет-трейдинга и брокерского обслуживания - Quickly Updatable Information Kit (QUIK).

QUIK используется различными финучреждениями в России и по всему миру. В России данную платформу для организации доступа к биржевым торгам в режиме онлайн используют: Сбербанк, Альфа-Банк, Промсвязьбанк и т.д.

Эксперты Group-IB отмечают, что до недавнего времени кибератаки на системы интернет-трейдинга проводились посредством ненадёжных или фальшивых партнеров.

Однако в ноябре 2012 года Group-IB обнаружила первый вредонос, разработанный специально для компрометации систем QUIK-Дилер и QUIK-Брокер. Данные системы активно используются для организации торгов на Московской Межбанковской Валютной Бирже (ММВБ) - одной из ведущих фондовых бирж России.

Попадая на компьютер жертвы, вредоносная программа инфицирует систему, проверяя её на присутствие приложений системы QUIK. Обнаружив их, вредонос начинает записывать действия пользователя, с целью извлечь ценную информацию.

Все снимки экрана и похищенные данные учётных записей вредонос пересылает на С&C-сервер, контролируемый киберпреступниками.

По словам экспертов Group-IB, основой вредоносной программы, используемой злоумышленниками для кибератак на приложения системы QUIK, стала шпионская программа Ranbyus. Известно, что Ranbyus поражает системы интернет-трейдинга, работающие под управлением операционной системы Windows. По имеющейся информации, функции вредоноса схожи с функциями трояна ZeuS. Он использует VNC для обеспечения удаленной связи с компьютером жертвы, и незаметного сбора и передачи данных, благодаря чему Ranbyus способен обойти практически любые фильтры (так как кражи совершаются с IP-адреса жертвы). Для кибератак на системы QUIK также применяется троянец Broker-J, использующий другую технику. Данный вредонос просто похищает ключ шифрования из хранилища QUIK и пересылает его злоумышленникам.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru