


Пользователи не заботятся о безопасности паролей

Пользователи не заботятся о безопасности паролей

Пароль в виде клички любимого домашего питомца записан на стикер и прикреплен на монитор. Этот всего лишь один пример, как поступают беспечные пользователи с данными от своих аккаунтов. «Лаборатория Касперского» исследовала «слабые места» в вопросе выбора и хранения паролей интернет-юзеров.

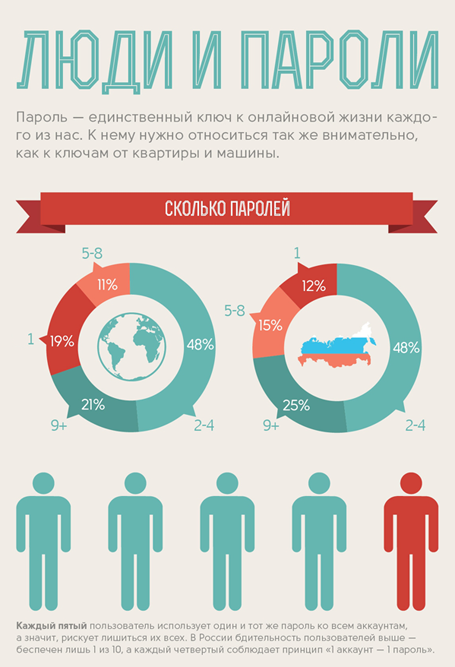
По результатам собственного опроса пользователей Facebook*, российские пользователи оказались осмотрительнее остальных в отношении уникальности паролей. Лишь 12% русскоязычных респондентов ответили, что используют один пароль для нескольких учетных записей. В то же время в среднем по миру один и тот же пароль ко всем ресурсам использует каждый пятый пользователь. В США этот показатель еще выше – 23%. Самыми беспечными по результатам опроса оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при авторизации на всех ресурсах. В России бдительность пользователей значительно выше – такую беспечность проявляет лишь каждый десятый.


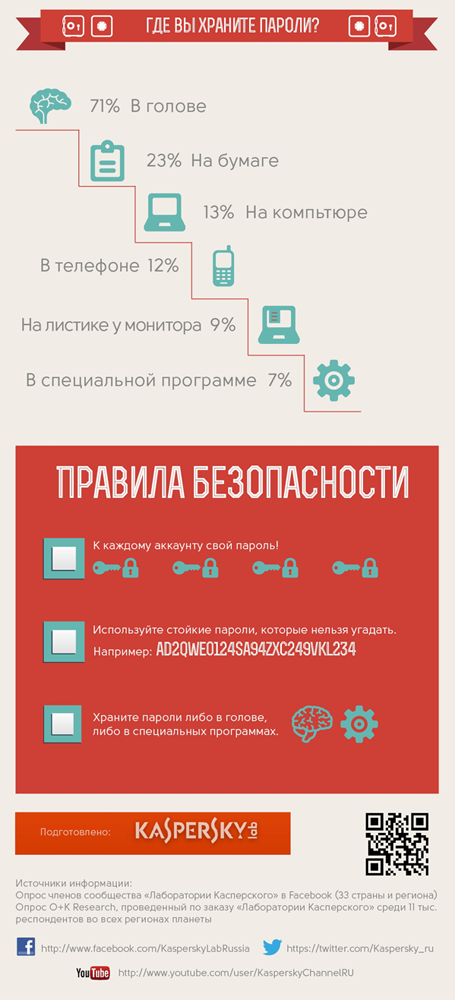
На безопасность аккаунтов также напрямую влияет способ хранения паролей к ним. Как показало исследование**, в этом случае пользователи преимущественно полагаются на свою память: 71% опрошенных в мире хранят пароли в голове, в России этот показатель чуть ниже (53%), но также удерживает лидирующие позиции. Однако существенная часть пользователей поступает не так разумно: 23% опрошенных в мире и 31% россиян записывают пароли в блокноты и записные книжки. Еще 13% (и 11% соответственно) хранят свои кодовые слова на компьютере, 12% (5%) записывают их в память телефона, 9% (10%) записывают и приклеивают на монитор, и лишь 7% (6%) респондентов используют для хранения паролей специальные приложения и сервисы, такие как «Менеджер паролей» в Kaspersky CRYSTAL.

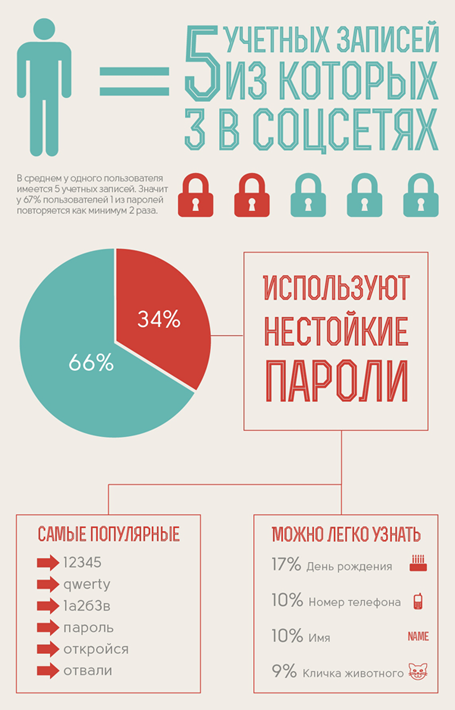
Зачастую не блещут оригинальностью и используемые в качестве паролей комбинации. Среди самых распространённых оказались** собственная дата рождения, имя, номер телефона, последовательность цифр 123456 и даже клички домашних питомцев. Такие пароли можно подобрать за очень короткое время. Например, комбинации длиной 4-5 знаков сдаются злоумышленнику за считанные секунды. Кроме того, такую информацию часто можно найти на страничках пользователя в соцсети.

«Результаты исследования лишь подтверждают, что многие пользователи довольно легкомысленно относятся к безопасности личной информации в Сети. Хотя для самостоятельной защиты своих аккаунтов достаточно руководствоваться простыми правилами создания и хранения паролей, – говорит Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Во-первых, к каждому аккаунту должен быть создан свой уникальный пароль. Кроме того, стоит применять только сложные, устойчивые к взлому пароли, которые к тому же нельзя угадать. И наконец, хранить пароли нужно  либо в голове, либо в специальных программах, таких как, например, «Менеджер паролей» в составе защитного решения Kaspersky CRYSTAL».

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru