


Пользователи не заботятся о безопасности паролей

Пользователи не заботятся о безопасности паролей

Пароль в виде клички любимого домашего питомца записан на стикер и прикреплен на монитор. Этот всего лишь один пример, как поступают беспечные пользователи с данными от своих аккаунтов. «Лаборатория Касперского» исследовала «слабые места» в вопросе выбора и хранения паролей интернет-юзеров.

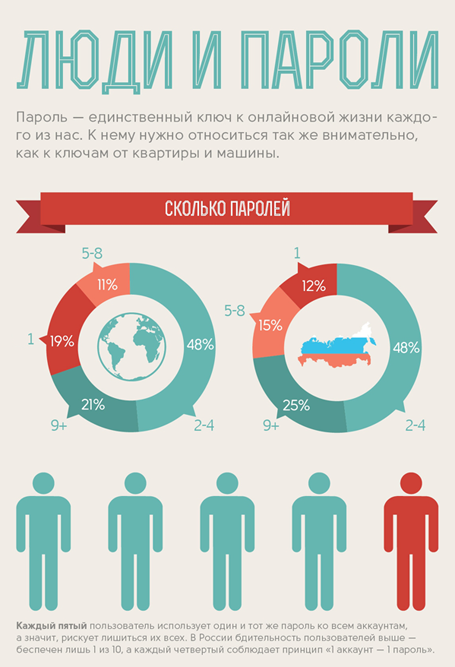
По результатам собственного опроса пользователей Facebook*, российские пользователи оказались осмотрительнее остальных в отношении уникальности паролей. Лишь 12% русскоязычных респондентов ответили, что используют один пароль для нескольких учетных записей. В то же время в среднем по миру один и тот же пароль ко всем ресурсам использует каждый пятый пользователь. В США этот показатель еще выше – 23%. Самыми беспечными по результатам опроса оказались мексиканцы - 26% респондентов из Мексики признались, что используют один пароль при авторизации на всех ресурсах. В России бдительность пользователей значительно выше – такую беспечность проявляет лишь каждый десятый.


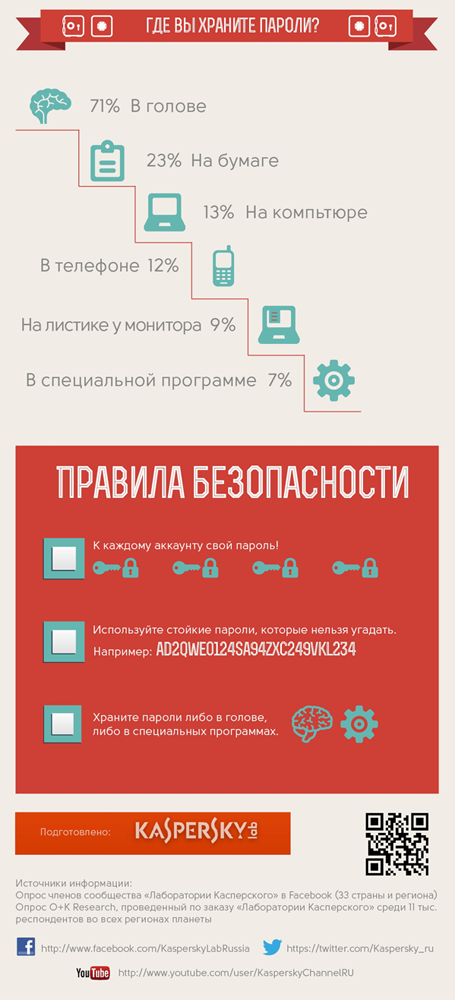
На безопасность аккаунтов также напрямую влияет способ хранения паролей к ним. Как показало исследование**, в этом случае пользователи преимущественно полагаются на свою память: 71% опрошенных в мире хранят пароли в голове, в России этот показатель чуть ниже (53%), но также удерживает лидирующие позиции. Однако существенная часть пользователей поступает не так разумно: 23% опрошенных в мире и 31% россиян записывают пароли в блокноты и записные книжки. Еще 13% (и 11% соответственно) хранят свои кодовые слова на компьютере, 12% (5%) записывают их в память телефона, 9% (10%) записывают и приклеивают на монитор, и лишь 7% (6%) респондентов используют для хранения паролей специальные приложения и сервисы, такие как «Менеджер паролей» в Kaspersky CRYSTAL.

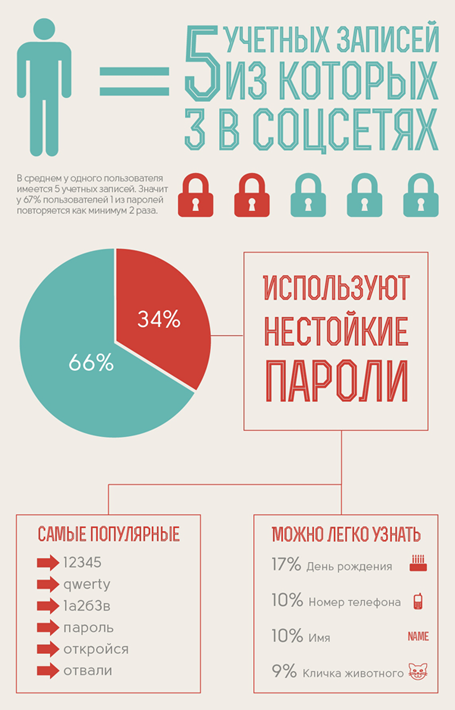
Зачастую не блещут оригинальностью и используемые в качестве паролей комбинации. Среди самых распространённых оказались** собственная дата рождения, имя, номер телефона, последовательность цифр 123456 и даже клички домашних питомцев. Такие пароли можно подобрать за очень короткое время. Например, комбинации длиной 4-5 знаков сдаются злоумышленнику за считанные секунды. Кроме того, такую информацию часто можно найти на страничках пользователя в соцсети.

«Результаты исследования лишь подтверждают, что многие пользователи довольно легкомысленно относятся к безопасности личной информации в Сети. Хотя для самостоятельной защиты своих аккаунтов достаточно руководствоваться простыми правилами создания и хранения паролей, – говорит Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Во-первых, к каждому аккаунту должен быть создан свой уникальный пароль. Кроме того, стоит применять только сложные, устойчивые к взлому пароли, которые к тому же нельзя угадать. И наконец, хранить пароли нужно  либо в голове, либо в специальных программах, таких как, например, «Менеджер паролей» в составе защитного решения Kaspersky CRYSTAL».

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru