


Член группы LulzSec признал вину

Приговор LulzSec зачитают в мае

Британец был признан виновным в участии в кибератаках, организованных хакерской группой LulzSec в 2011 году на вебсайты Sony, ФБР, ЦРУ, PBS и многих других организаций.


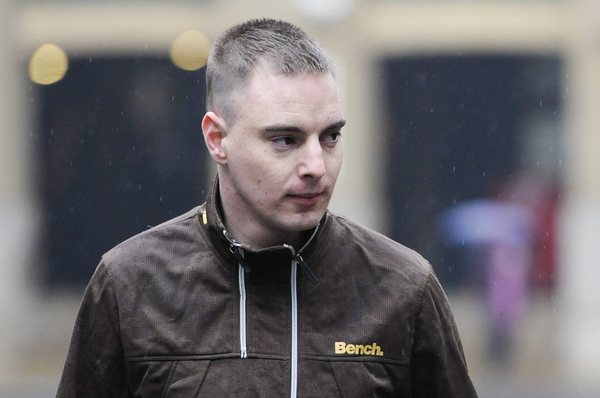
Как сообщает информационное агентство Associated Press, 26-летний Райан Экройд, также известный под кличкой «Kayla», признал, что он участвовал в неавторизированном нападении на чужую компьютерную систему. Экройд присоединился к длинному списку обвиняемых, в котором также числится 18-летний Мустафа Аль-Бассам, 20-летний Джейк Дэвис и 21-летний Райан Клиари. Все вместе они принадлежали к единой хакерской группировке, осуществлявшей нападения на различные сайты в 2011 году. Согласно Ars Technica, четверо взломщиков будут официально приговорены 14 мая 2013 года в Лондоне. Им угрожает 10-летний срок заключения.

26-летний Райан Экройд.

Группа LulzSec прославилась летом 2011 года (время, получившее название «лето лулзов»), после того как атаковала целый ряд сайтов известных организаций и компаний: ЦРУ, ФБР, Сенат США, Британская полиция, Sony, Fox, PBS и Nintendo (и ряд других видеоигровых компаний). Среди наиболее известных проказ LulzSec стала публикация на вебсайте PBS (Public Broadcasting Service) заметки, в которой говорилось, что рэперы Тупак Шакур и Бигги Смолз были все еще живы. Группировка также взломала учетные записи тысяч пользователей Sony Pictures.

Когда взломщиков все-таки поймали и задержали, ФБР рассказало, что лидер группы Хектор Ксавьер Монсегур, известный под ником «Sabu», на самом деле являлся информатором правительства США.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru