


Член группы LulzSec признал вину

Приговор LulzSec зачитают в мае

Британец был признан виновным в участии в кибератаках, организованных хакерской группой LulzSec в 2011 году на вебсайты Sony, ФБР, ЦРУ, PBS и многих других организаций.


Как сообщает информационное агентство Associated Press, 26-летний Райан Экройд, также известный под кличкой «Kayla», признал, что он участвовал в неавторизированном нападении на чужую компьютерную систему. Экройд присоединился к длинному списку обвиняемых, в котором также числится 18-летний Мустафа Аль-Бассам, 20-летний Джейк Дэвис и 21-летний Райан Клиари. Все вместе они принадлежали к единой хакерской группировке, осуществлявшей нападения на различные сайты в 2011 году. Согласно Ars Technica, четверо взломщиков будут официально приговорены 14 мая 2013 года в Лондоне. Им угрожает 10-летний срок заключения.

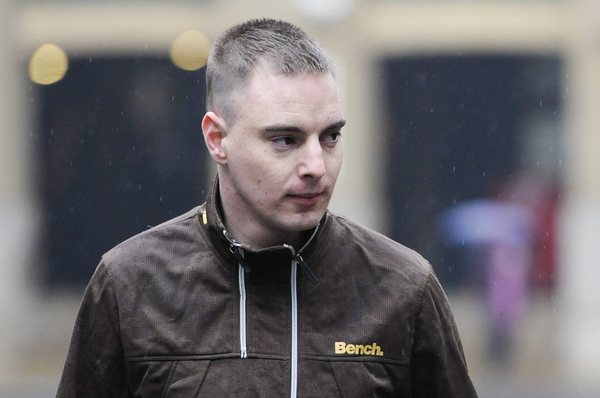
26-летний Райан Экройд.

Группа LulzSec прославилась летом 2011 года (время, получившее название «лето лулзов»), после того как атаковала целый ряд сайтов известных организаций и компаний: ЦРУ, ФБР, Сенат США, Британская полиция, Sony, Fox, PBS и Nintendo (и ряд других видеоигровых компаний). Среди наиболее известных проказ LulzSec стала публикация на вебсайте PBS (Public Broadcasting Service) заметки, в которой говорилось, что рэперы Тупак Шакур и Бигги Смолз были все еще живы. Группировка также взломала учетные записи тысяч пользователей Sony Pictures.

Когда взломщиков все-таки поймали и задержали, ФБР рассказало, что лидер группы Хектор Ксавьер Монсегур, известный под ником «Sabu», на самом деле являлся информатором правительства США.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru