


Колин Пауэлл оказался жертвой взломщиков

Хакеры взломали страницу госсекретаря США в Facebook

Хакеры сумели получить доступ к странице Колина Пауэлла в социальной сети Facebook. Многочисленные «друзья» бывшего госсекретаря США были крайне удивлены, когда в Timeline политика начали появляться записи вульгарного содержания. Опубликованные посты радикально отличались от всего, что публиковал Пауэлл. Записи были направлены против бывшего президента США Джорджа Буша.


Все публикации совершались через короткие промежутки времени (буквально через каждую секунду). В записях говорилось, что Буш был связан с Ку-клукс-кланом и пр. Некоторые заметки были направлены прямо против самого Пауэлла. В итоге страничку заблокировали модераторы, чтобы иметь возможность исправить ошибки и удалить все компрометирующие записи.

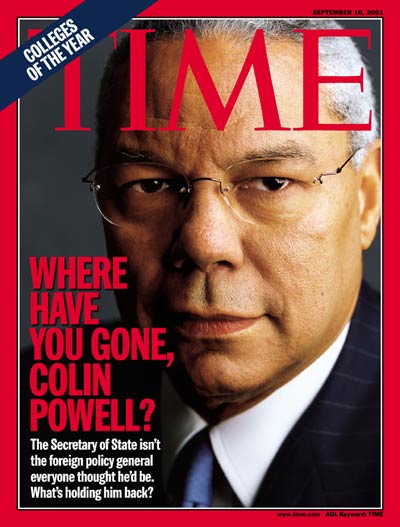
Колин Пауэлл на обложке журнала Time.

В итоге бывший госсекретарь все-таки сумел получить доступ к своей странице и извинился перед всеми читателями: «Дорогие друзья, счастлив сообщить вам, что проблему с хакерами решили. Вместе с Facebook нам удалось мгновенно найти способ выйти из сложившейся ситуации». Сейчас страница Пауэлла была полностью восстановлена во всей прежней красе. Между тем, «друзья» бывшего госсекретаря требуют, чтобы Facebook нашел хакеров, виновных во взломе.

Как известно, многие компании и их представительства в социальных сетях часто подвергаются хакерским атакам. Например, совсем недавно была взломана страница Burger King в Twitter. Схожий конфуз в итоге произошел и с Twitter-акаунтом Jeep. Найти взломщиков так и не удалось.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru