


Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


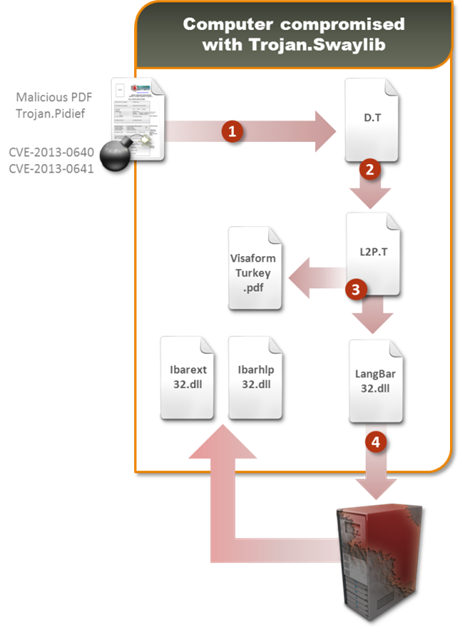
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru