


Кибермошенники рассылают вредоносы c Gmail-аккаунта пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

 Специалисты компании Seculert заявляют, что кибермошенники рассылают электронные письма с вредоносом Xtreme Remote Access Trojan (RAT). Как известно, до недавнего времени жертвами данной вредоносной программы становились в основном компьютеры жителей таких стран, как Македония, Словения, США, Великобритания и Турция. Однако с началом военного конфликта в секторе Газа, электронные письма, содержащие файлы, зараженные Xtreme Remote Access Trojan (RAT), все чаще получают крупные организации и чиновники Израиля, и Палестины.

Как сообщалось ранее, израильской полиции даже пришлось отключиться от Интернет, чтобы избежать тотального заражения информационных систем Xtreme RAT. При этом отправителем электронных писем, содержащих данный вредонос, значился Беньямин Ганц (Binyamin Gantz), на данный момент занимающий должность начальника генштаба ЦАХАЛа (Армии обороны Израиля).

Последней жертвой кибермошенников, похоже, стал пресс-секретарь ЦАХАЛа. По данным Seculert, та же группа киберпреступников рассылает электронные письма, содержащие Xtreme Remote Access Trojan, от имени пресс-секретаря ЦАХАЛа. При этом специалисты Seculert утверждают, что email-адрес, с которого идет рассылка вредоноса, действительно принадлежит пресс-секретарю Армии обороны Израиля

.

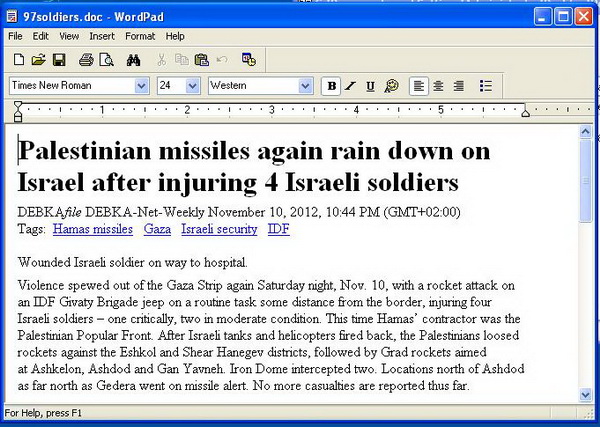
 Однако в ходе расследования, проведенного Seculert, выяснилось, что Gmail-аккаунт, принадлежащий пресс-секретарю ЦАХАЛа, взломан кибермошенниками, использующими его для направленного (целевого) фишинга. Как и ранее, мошенники рассылают электронные письма, содержащие электронный документ в формате Word. В документе якобы содержится информация о различных политических событиях. В рассылке, проводившейся мошенниками с Gmail-аккаунта пресс-секретаря Армии обороны Израиля, содержалась информация относительно операции «Облачный столп». При этом сообщается, что документ был настоящим, и это послужило дополнительным прикрытием для кибермошенников, притупляя бдительность жертвы. Известно, что данная модификация Xtreme Remote Access Trojan связывается с C&C сервером, расположенным на территории США.

Следует отметить, что для кибермошенников, как правило, не свойственно использовать в своих целях те или иные политические события. Однако тот факт, что киберпреступники решились не только использовать в своих целях конфликт в секторе Газа, но и взломали электронный ящик пресс-секретаря Армии обороны Израиля, использовав его для достижения своих целей, указывает на то, что они полностью уверенны в собственной безнаказанности и начали играть по крупному.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru