


Megaupload пострадала за помощь полицейским

Сайт Megaupload помогал правительству США в борьбе с пиратами

За 18 месяцев до того, как руководство Megaupload обвинили в пиратской деятельности на территории США, компания содействовала полицейским, согласно секретному ордеру на обыск, выданному правительством США и направленному на пятерых пользователей сервиса. Это стало известно благодаря недавно обнародованным судебным документам в деле над Megaupload.


24 июня 2010 года был выдан ордер на обыск серверов Megaupload в штате Вирджиния. Этот ордер выдавался в рамках расследования деятельности NinjaVideo, которая работала на основе потокового сервиса Megavideo. Хотя в то время федеральные работники уже начали работать над выяснением деятельности Megaupload, однако официально правительство рассматривало Megaupload как провайдера услуг для NinjaVideo. Megaupload просто предъявили ордер и попросили не афишировать расследование.

Megaupload отреагировала на этот запрос, как и подобает законопослушным гражданам, о чем заявил Игра Роткен – представитель Кима Доткома. Компания держала обыск в секрете и передала информацию о предполагаемых операторах NinjaVideo, а также о 39 пиратским образом распространяемых фильмах, о которых шла речь в документации. Следствие над NinjaVideo закончилось тем, что были обвинены 5 главных администраторов сервиса. Забавно, что обвиняли их примерно в том же, в чем сейчас обвиняют основатели Megaupload.

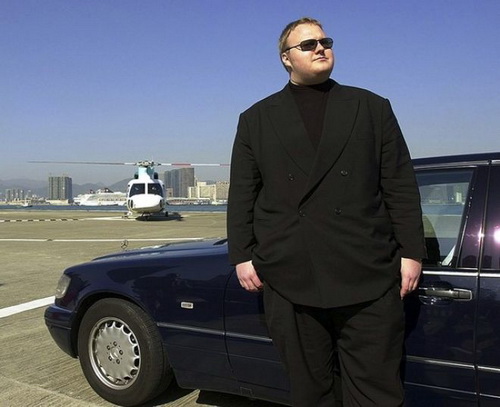
Ким Дотком в Гонконге.

Интересно, что вопреки сотрудничеству со стороны Megaupload, компании поставили в вину размещение 39 файлов от NinjaVideo. Эти видео использовали в качестве улик против популярного сервиса, после чего домены Megaupload.com были блокированы.

Причиной для подобного поведения властей скорее всего стало то, что злосчастные фильмы не были привязаны к определенным учетным записям. В общей сложности их распространяло более 2 тысяч человек. Хотя руководство Megaupload знало об этом, оно не удалило 39 фильмов со своих серверов. Правительство посчитало, такое решение администрации подтверждением того, что ее сервис используется для пиратского распространения контента.

Роткен называет обвинения правительства просто бессмысленными. Если бы компания удалила все фильмы со своих серверов, то она бы напрямую нарушила требования о неразглашении тайны, которые были указаны в ордере на обыск NinjaVideo. Прокурор и обвинители пока никак не прокомментировали эти данные.

Отметим, что задолго до того, как началось расследование над NinjaVideo, Дотком имел все основания опасаться, что США может заинтересоваться его деятельностью. В июле 2010 года сайт TorrentFreak опубликовал заметку о недавних арестах, осуществленных в рамках программы Министерства национальной безопасности США.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru