


Индийский вундеркинд взломал новую ОС от Microsoft

Подросток разработал программу для взлома Windows Phone 8

16-летний исследователь систем безопасности из Индии утверждает, что ему удалось создать первый образец вредоносного программного обеспечения для Windows Phone 8.


Заявленная программа получает возможность красть частные пользовательские данные, включая контакты и текстовые сообщения, а также скачивать фотографии. Программа была специально спроектирована таким образом, чтобы пройти через защиту компании и попасть прямиком в сетевой магазин программ Microsoft.

Индийского хакера, заявившего о своей интересном изобретении, зовут Шантану Гауда. Подросток не рассказал репортерам об особенностях своего программного обеспечения, включая информацию о бреше в системе защиты Windows Phone 8, которую она использует для работы.

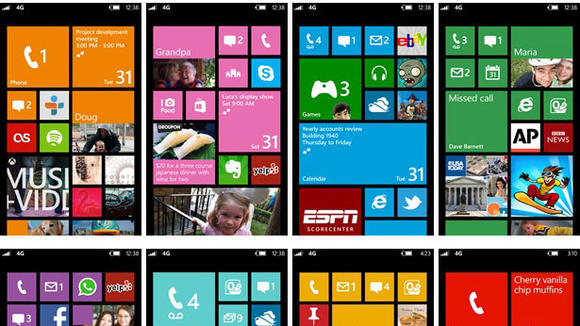
Скриншоты плиточного интерфейса Windows Phone 8.

16-летний взломщик собирается представить свой продукт на предстоящей конференции Malcon, которая пройдет в этом месяце. Своими находками он собирается поделиться с представителями антивирусных компаний.

Шантану Гауда – хорошо известен своей работой с программными системами. Еще в семь лет он получил «титул» Microsoft Certified Application Developer. В прошлом году на Malcon он представил программное обеспечение для платформы Xbox Kinect.

Директор Microsoft Trustworthy Computing Дэйв Форструм говорит, что у него не было никаких деталей о данном программном обеспечении. Microsoft осведомлена о предстоящей презентации, однако никаких деталей компания пока не знает.

Напомним, что первые устройства на базе операционной системы Windows Phone 8 появились в продаже сравнительно недавно. Новая ОС включает в себя защитные функции вроде защищенной загрузки и 128-битного шифрования.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru