


Фишинговая схема с использованием названия Twitter набирает силу

Фишинговая схема с использованием названия Twitter набирает силу


Пара фишинговых доменов, ранее используемых для этой схемы в конце прошлой недели, были отключены, и их владельцы решили создать большое количество новых действующих доменов. Стоит обратить внимание на несколько моментов.

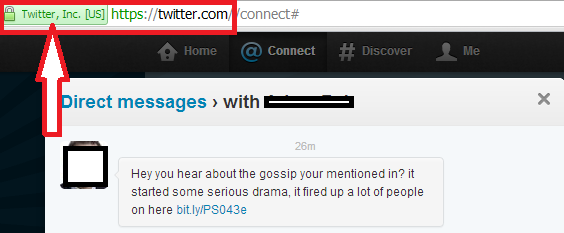
Если вы используете браузер Google Chrome, при заходе на сайт twitter.com браузер отображает индикатор url-адреса зеленого цвета, указывающий на то, что домен был верифицирован расширенным сертификатом SSL CA. Однако, учитывая, что в прошлом году мы наблюдали случаи со взломом CA (финальная версия отчета по взлому Diginotar была составлена на прошлой неделе), это может означать все, что угодно. Однако в этом случае проверить легитимность используемого вами сайта twitter можно следующим образом:


Данное личное сообщение привлекает внимание жертвы уведомлением полным драматизма: «Слышал, что о тебе говорят? Из-за тебя началась серьезные неприятности, вовлечено большое количество людей". Используется целый набор разных сообщений такого рода, о чем писалиэксперты GFI, сообщает securelist.com.

При нажатии на эту сокращенную ссылку bit.ly ваш браузер будет перенаправлен через сервис отслеживания кликов

hXXp://client1.gtisolutions.co.uk/track?type=click=|||hXXp:// tivvtter.com/r1?zcms

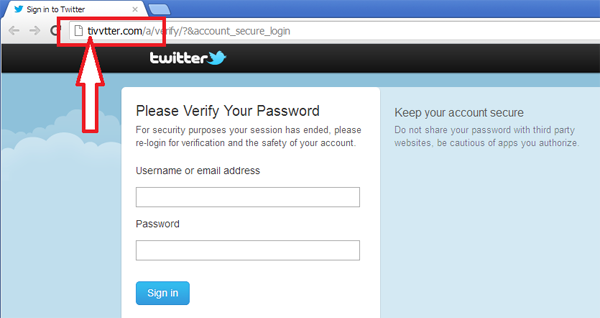
далее – на не верифицированный, тщательно выбранный домен. На первый взгляд он выглядит почти как сам домен twitter:


Не вводите свой логин и пароль на этом сайте. Кроме того, существует как минимум еще полдюжины доменов, которые, как и этот, очень похожи на "twitter.com". Плохие парни используют их, пытаясь сделать так, чтобы вы ввели на них свои регистрационные данные. Если вы используете одни и те же пароли для разных аккаунтов, появляется риск того, что они могут быть украдены. Также, в аккаунтах Twitter хранится персональная информация пользователей, например, адрес электронной почты, который использовался для создания аккаунта Twitter. И поэтому - будьте осторожны и обращайте внимание на то, как написаны имена этих доменов.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru