


Фишинговая схема с использованием названия Twitter набирает силу

Фишинговая схема с использованием названия Twitter набирает силу


Пара фишинговых доменов, ранее используемых для этой схемы в конце прошлой недели, были отключены, и их владельцы решили создать большое количество новых действующих доменов. Стоит обратить внимание на несколько моментов.

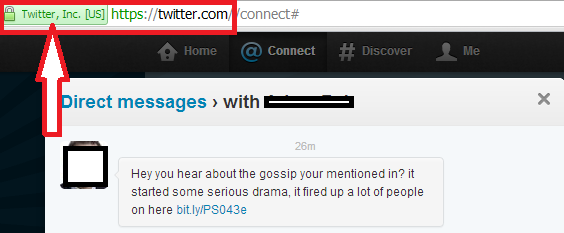
Если вы используете браузер Google Chrome, при заходе на сайт twitter.com браузер отображает индикатор url-адреса зеленого цвета, указывающий на то, что домен был верифицирован расширенным сертификатом SSL CA. Однако, учитывая, что в прошлом году мы наблюдали случаи со взломом CA (финальная версия отчета по взлому Diginotar была составлена на прошлой неделе), это может означать все, что угодно. Однако в этом случае проверить легитимность используемого вами сайта twitter можно следующим образом:


Данное личное сообщение привлекает внимание жертвы уведомлением полным драматизма: «Слышал, что о тебе говорят? Из-за тебя началась серьезные неприятности, вовлечено большое количество людей". Используется целый набор разных сообщений такого рода, о чем писалиэксперты GFI, сообщает securelist.com.

При нажатии на эту сокращенную ссылку bit.ly ваш браузер будет перенаправлен через сервис отслеживания кликов

hXXp://client1.gtisolutions.co.uk/track?type=click=|||hXXp:// tivvtter.com/r1?zcms

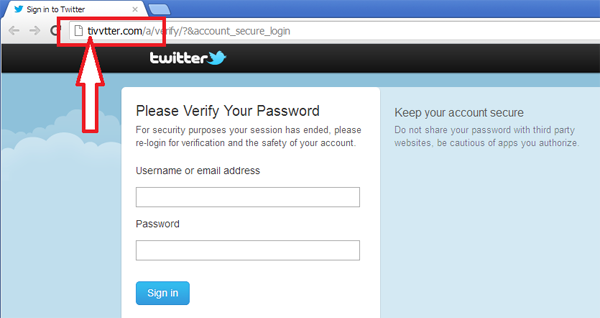
далее – на не верифицированный, тщательно выбранный домен. На первый взгляд он выглядит почти как сам домен twitter:


Не вводите свой логин и пароль на этом сайте. Кроме того, существует как минимум еще полдюжины доменов, которые, как и этот, очень похожи на "twitter.com". Плохие парни используют их, пытаясь сделать так, чтобы вы ввели на них свои регистрационные данные. Если вы используете одни и те же пароли для разных аккаунтов, появляется риск того, что они могут быть украдены. Также, в аккаунтах Twitter хранится персональная информация пользователей, например, адрес электронной почты, который использовался для создания аккаунта Twitter. И поэтому - будьте осторожны и обращайте внимание на то, как написаны имена этих доменов.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru