


Кибермошенники пугают своих жертв хакерами Anonymous

Кибермошенники пугают своих жертв хакерами Anonymous


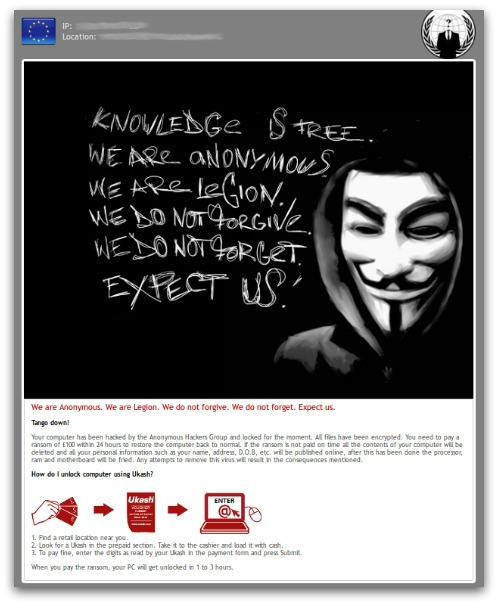
Новая версия вредоносной программы Reveton, требующая у пользователей инфицированных компьютеров заплатить выкуп, угрожает стереть всю информацию, имеющуюся на инфицированном компьютере. Так же интересен тот факт, что данная версия Reveton якобы создана членами хакерской группировки Anonymous.


В сообщении, которое выдает вредоносная программа, говорится о том, что в случае, если жертва не заплатит £100 через электронную систему онлайн-платежей Ukash, то вся информация, хранящаяся на инфицированном компьютере, будет уничтожена, а персональные данные: имя, адрес, дата рождения и т.д., будут выложены в Интернет. Хотя и утверждается, что программу создали члены Anonymous, однако, как утверждают специалисты компании F-Secure, Anonymous не причастны к созданию данного вредоноса. Все указывает на то, что создатели программы просто решили проявить креативность и запугать своих жертв не полицией и другими госструктурами, как это часто бывает в программах подобного рода, а хакерами. При этом создатели вредоноса, скорее всего, рассчитывали запугать интернет-пользователей, плохо осведомленных о деятельности Anonymous.

Как утверждают эксперты, то, что вредоносная программа требует выкуп в английских фунтах, свидетельствует о том, что создавший ее злоумышленник, скорее всего, находится на территории Великобритании. Хотя некоторые специалисты склоняются к мысли, что валюта, в которой вредонос требует выкуп, может изменяться в зависимости от языковых настроек операционной системы инфицированного компьютера. В остальном текст сообщения, выдаваемый вредоносной программой, является абсолютно стандартным для программ подобного рода. Жертвам предлагается заплатить выкуп посредством системы Ukash после чего в течение 1-3 часов их компьютер будет разблокирован.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru