


Эксперты проанализировали хакерские форумы

Названы самые обсуждаемые хакерами темы

Компания Imperva представила на суд общественности интереснейший отчет под названием «Monitoring Hacker Forums». В этом небольшом 17 страничном документе, который вы можете свободно скачать из сети, предлагается детальный анализ достаточно большого сообщества хакеров в Интернете.


В основу исследования был положен крупнейший хакерский форум, включающий 250 тысяч участников (адрес, естественно, не предоставляется), а также несколько других менее крупных форумов. Методы исследования крайне просты: эксперты просто воспользовались поиском и установили, какие именно темы сейчас остаются наиболее актуальными среди взломщиков. Таким нехитрым образом специалисты рассчитывают лучше понять, на что сейчас больше всего обращают внимание сетевые преступники.

Среди наиболее интересных находок отчета стоит отметить следующее:

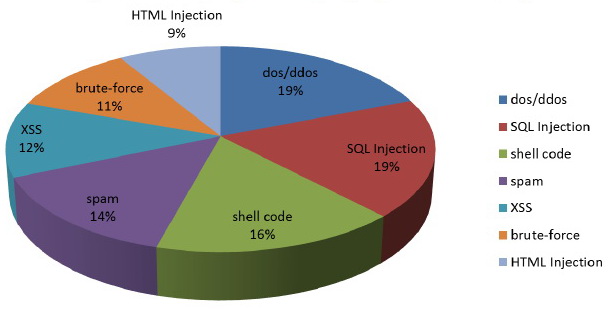
DDoS и SQL-внедрение – самые популярные методы атаки. Эти типы взлома обсуждают чаще всего. Согласно отчету Gartner за второй квартал 2012 года, около $25 млрд были потрачены на защитное программное обеспечение и сетевое оборудование в 2011 году. По мнению Imperva, меньше 5% бюджетов систем безопасности предназначается для предупреждения SQL-атак.

Самые обсуждаемые темы на хакерских форумах.

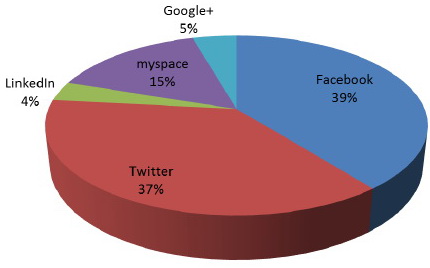
Увеличивается риск взлома социальных сетей. Чаще всего на форумах обсуждают Facebook (39%) и Twitter (37%). Исследуя посты на форумах, имеющие отношение к этим сетям, эксперты установили, что в сети уже открылся черный рынок по торговле лайками, фолловерами и пр. Особенное внимание покупателей подобной продукции вызывает источники этих социальных вкладов.


Самые обсуждаемые социальные сети на хакерских форумах.

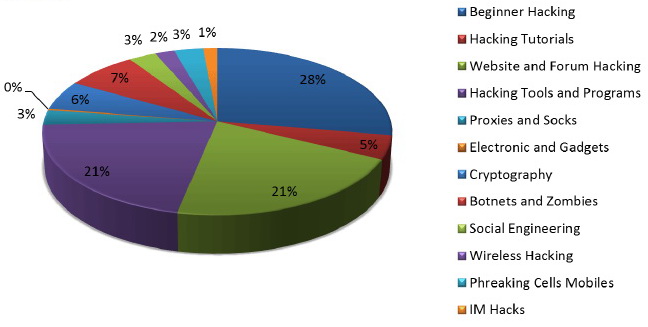
Треть разговоров на форумах составляют обсуждения обучения хакеров. 28% тем посвящены начальным методикам взлома, тренингам в хакерском мастерстве. 5% сообщений рассказывают о хакерских учебных пособиях. Новички и ветераны обмениваются методиками и рассказывают о своем опыте успешного взлома.


Самые популярные ключевые слова на хакерских форумах.

Интересно, что на форумах полным полно предложений по работе, а также рекламы разнообразных платных сервисов. Широко распространена и торговля различными товарами: от лайков на Facebook до книг и ботнетов. Сделки часто проводятся прямо через PayPal.

представила на суд общественности интереснейший отчет под названием «Monitoring Hacker Forums». В этом небольшом 17 страничном документе, который вы можете свободно скачать из сети, предлагается детальный анализ достаточно большого сообщества хакеров в Интернете.

" />

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru