


Lv0-защита Sony PlayStation 3 была взломана хакерами

Хакеры полностью взломали защиту Sony PlayStation 3

В сети была выложена новая прошивка для игровой приставки PlayStation 3. Данная пользовательская версия основана на базе официального релиза 4.25. Главная особенность новой хакерской прошивки заключается в том, что она открывает в системе доступ к Lv0-защите.


Доступ к Lv0 предоставляет открыть один из самых защищенных слоев PS3, который Sony тщетно пыталась прикрыть долгое время. Для производителя этой платформы, такие новости не могут означать ничего хорошего: пиратство на системе может вспыхнуть с новой силой.

Согласно новейшим комментариям от пользователей, новый взлом позволяет выходить в сетевой сервис PSN, впрочем, мы думаем, что Sony в скором времени начнет блокировать вылазки со взломанных систем. Тем не менее, для компании подобный взлом означает очередной скандал с системой защиты, ведь новая прошивка открывает еще больше возможностей по запуску пиратских копий видеоигр.

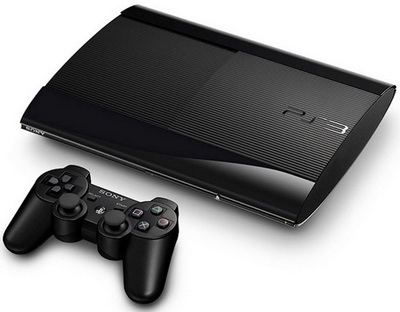
Фотография новейшей версии PlayStation 3.


Проблема в том, что хакеры преодолели самую низкоуровневую защиту, так что все последующие обновления для приставки могут быть разблокированы практически без усилий. Есть предположение, что о данном взломе знали уже достаточно долго, но его не хотели выкладывать в широком доступе, дабы не гневить Sony. Однако появилась группа, пожелавшая использовать данную информацию для коммерческого обогащения: они хотели продавать новую прошивку пользователям. Из-за этого Lv0-доступ открыли для широкой общественности столь стремительно.

PlayStation 3 – одна из самых хорошо защищенных игровых приставок текущего поколения. Система от Sony противостояла хакерским взломам долгие годы, но в итоге систему все-таки взломали. Установка на приставку новых прошивок позволила запускать на ней копии нелегальных игр, записанных на внутренний жесткий диск, а также работать с пользовательскими программами. Не уточняется, как взлом отразился на продажах игровых продуктов, однако можно точно сказать, что хакерская активность переместилась с PlayStation 3 на сетевой сервис PlayStation Network.

Весной 2011 хакеры взломали PlayStation Network и получили доступ к огромному количеству пользовательских данных. Это вызвало несколько коллективных судебных исков в адрес Sony. Только на этой неделе американский окружной судья Энтони Баттадлиа отклонил многочисленные претензии клиентов к компании, которую признали невиновной во взломе.

выложена новая прошивка для игровой приставки PlayStation 3. Данная пользовательская версия основана на базе официального релиза 4.25. Главная особенность новой хакерской прошивки заключается в том, что она открывает в системе доступ к Lv0-защите.

" />

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru