


Американцы готовятся в войне в киберпространстве

Министр обороны США назвал Интернет – полем боя будущего

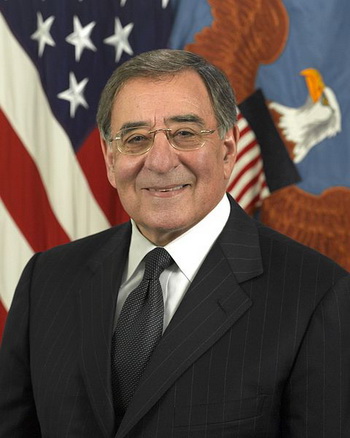
Спустя всего неделю после того, как в США зазвучали жаркие речи о том, что интернет-безопасность страны находится под угрозой, министр обороны США Леон Панетта заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.


«Мы столкнулись с совершенно новой угрозой военных действий в киберпространстве. Нам следует обратить особое внимание на эту проблему. Перед нами простирается поле боя, где будут проходить крупнейшие сражения будущего», – заявил министр в интервью группе бизнесменов в Норфолке.

Леон Панетта

Панетта был достаточно осторожен в своих высказываниях и не стал называть какие-то конкретные страны, однако он заявил в беседе со специалистами, что «на страну постоянно атакуют в кибер-пространстве, в частности финансовые организации и банки». Высокопоставленный чиновник добавил, что многие военные структуры, а также генералы из Вашингтона каждый день сталкиваются с тысячами разнообразных сетевых атак.

Старший преподаватель Северо-Восточного университета США Уильям Робертсон в интервью подтвердил слова министра: «Не думаю, что это преувеличение. Такие нападения, о которых говорил министр, проводились уже достаточно долгое время. В последнее время попытки взлома значительно участились».

Робертсон также сказал, что определение источников атак представляет большую проблему, из-за самой природы Интернета и наличия технических средств, которые могут скрыть местоположение пользователя. По его словам сегодня не существует надежного механизма, который бы позволил точно установить, где находится хакер.

До того как стать министром обороны США, Леон Панетта с 2009 по 2011 год занимал пост директора Центрального Разведовательного Управления США, а также занимался планированием государственного бюджета. Безусловно, этот опыт должен помочь эксперту в создании надежного защитной и атакующей системы, которая позволит отражать атаки многочисленных недоброжелателей.

заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.

" />

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru