

Разыскиваются уязвимости в Facebook

Разыскиваются уязвимости в Facebook

Руководство крупнейшей в мире социальной сети объявило, что будет выплачивать вознаграждение за каждый обнаруженный изъян, угрожающий безопасности пользователей или конфиденциальности их персональных данных.


Базовая сумма выплат (например, за выявление ошибок, открывающих путь для межсайтового исполнения сценариев) составит 500 долларов США. Если же исследователю удастся обнаружить некую "специфическую" ошибку (что под этим подразумевается, из анонса не ясно), то он сможет рассчитывать и на более крупное вознаграждение. Чтобы претендовать на денежный приз, нужно быть первым, кто сообщит о том или ином изъяне через специальную форму, и не являться при этом резидентом государства, против которого правительством США установлены какие-либо санкции.

В наши дни выплата премий за обнаружение уязвимостей является скорее экзотикой: большинство крупных производителей программных продуктов не проявляет особенного желания поощрять исследователей, а некоторые из них вместо благодарности могут и в суд подать за выявление изъяна. К счастью, последний вариант развития событий встречается редко; Microsoft, например, даже официально заявила об отказе от каких-либо санкций по отношению к тем "светлым хакерам", которые ответственно и разумно подходят к поиску ошибок безопасности.

Facebook, таким образом, становится третьим программным гигантом, который объявляет о вознаграждении за уязвимости. До него аналогичные программы запустили Mozilla и Google; на данный момент максимальная сумма, выплаченная за один обнаруженный изъян, для обеих компаний составляет примерно три тысячи долларов. К рассмотрению команда безопасности Facebook принимает любые ошибки безопасности, существующие в веб-приложениях социальной сети. В свою очередь, отказ в обслуживании, нежелательная корреспонденция, приемы психологического манипулирования (социнжиниринг), а также изъяны в третьесторонних приложениях и веб-сайтах, равно как и в корпоративной инфраструктуре Facebook, в список вознаграждаемых уязвимостей и проблем не входят.

The Register

Письмо автору

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
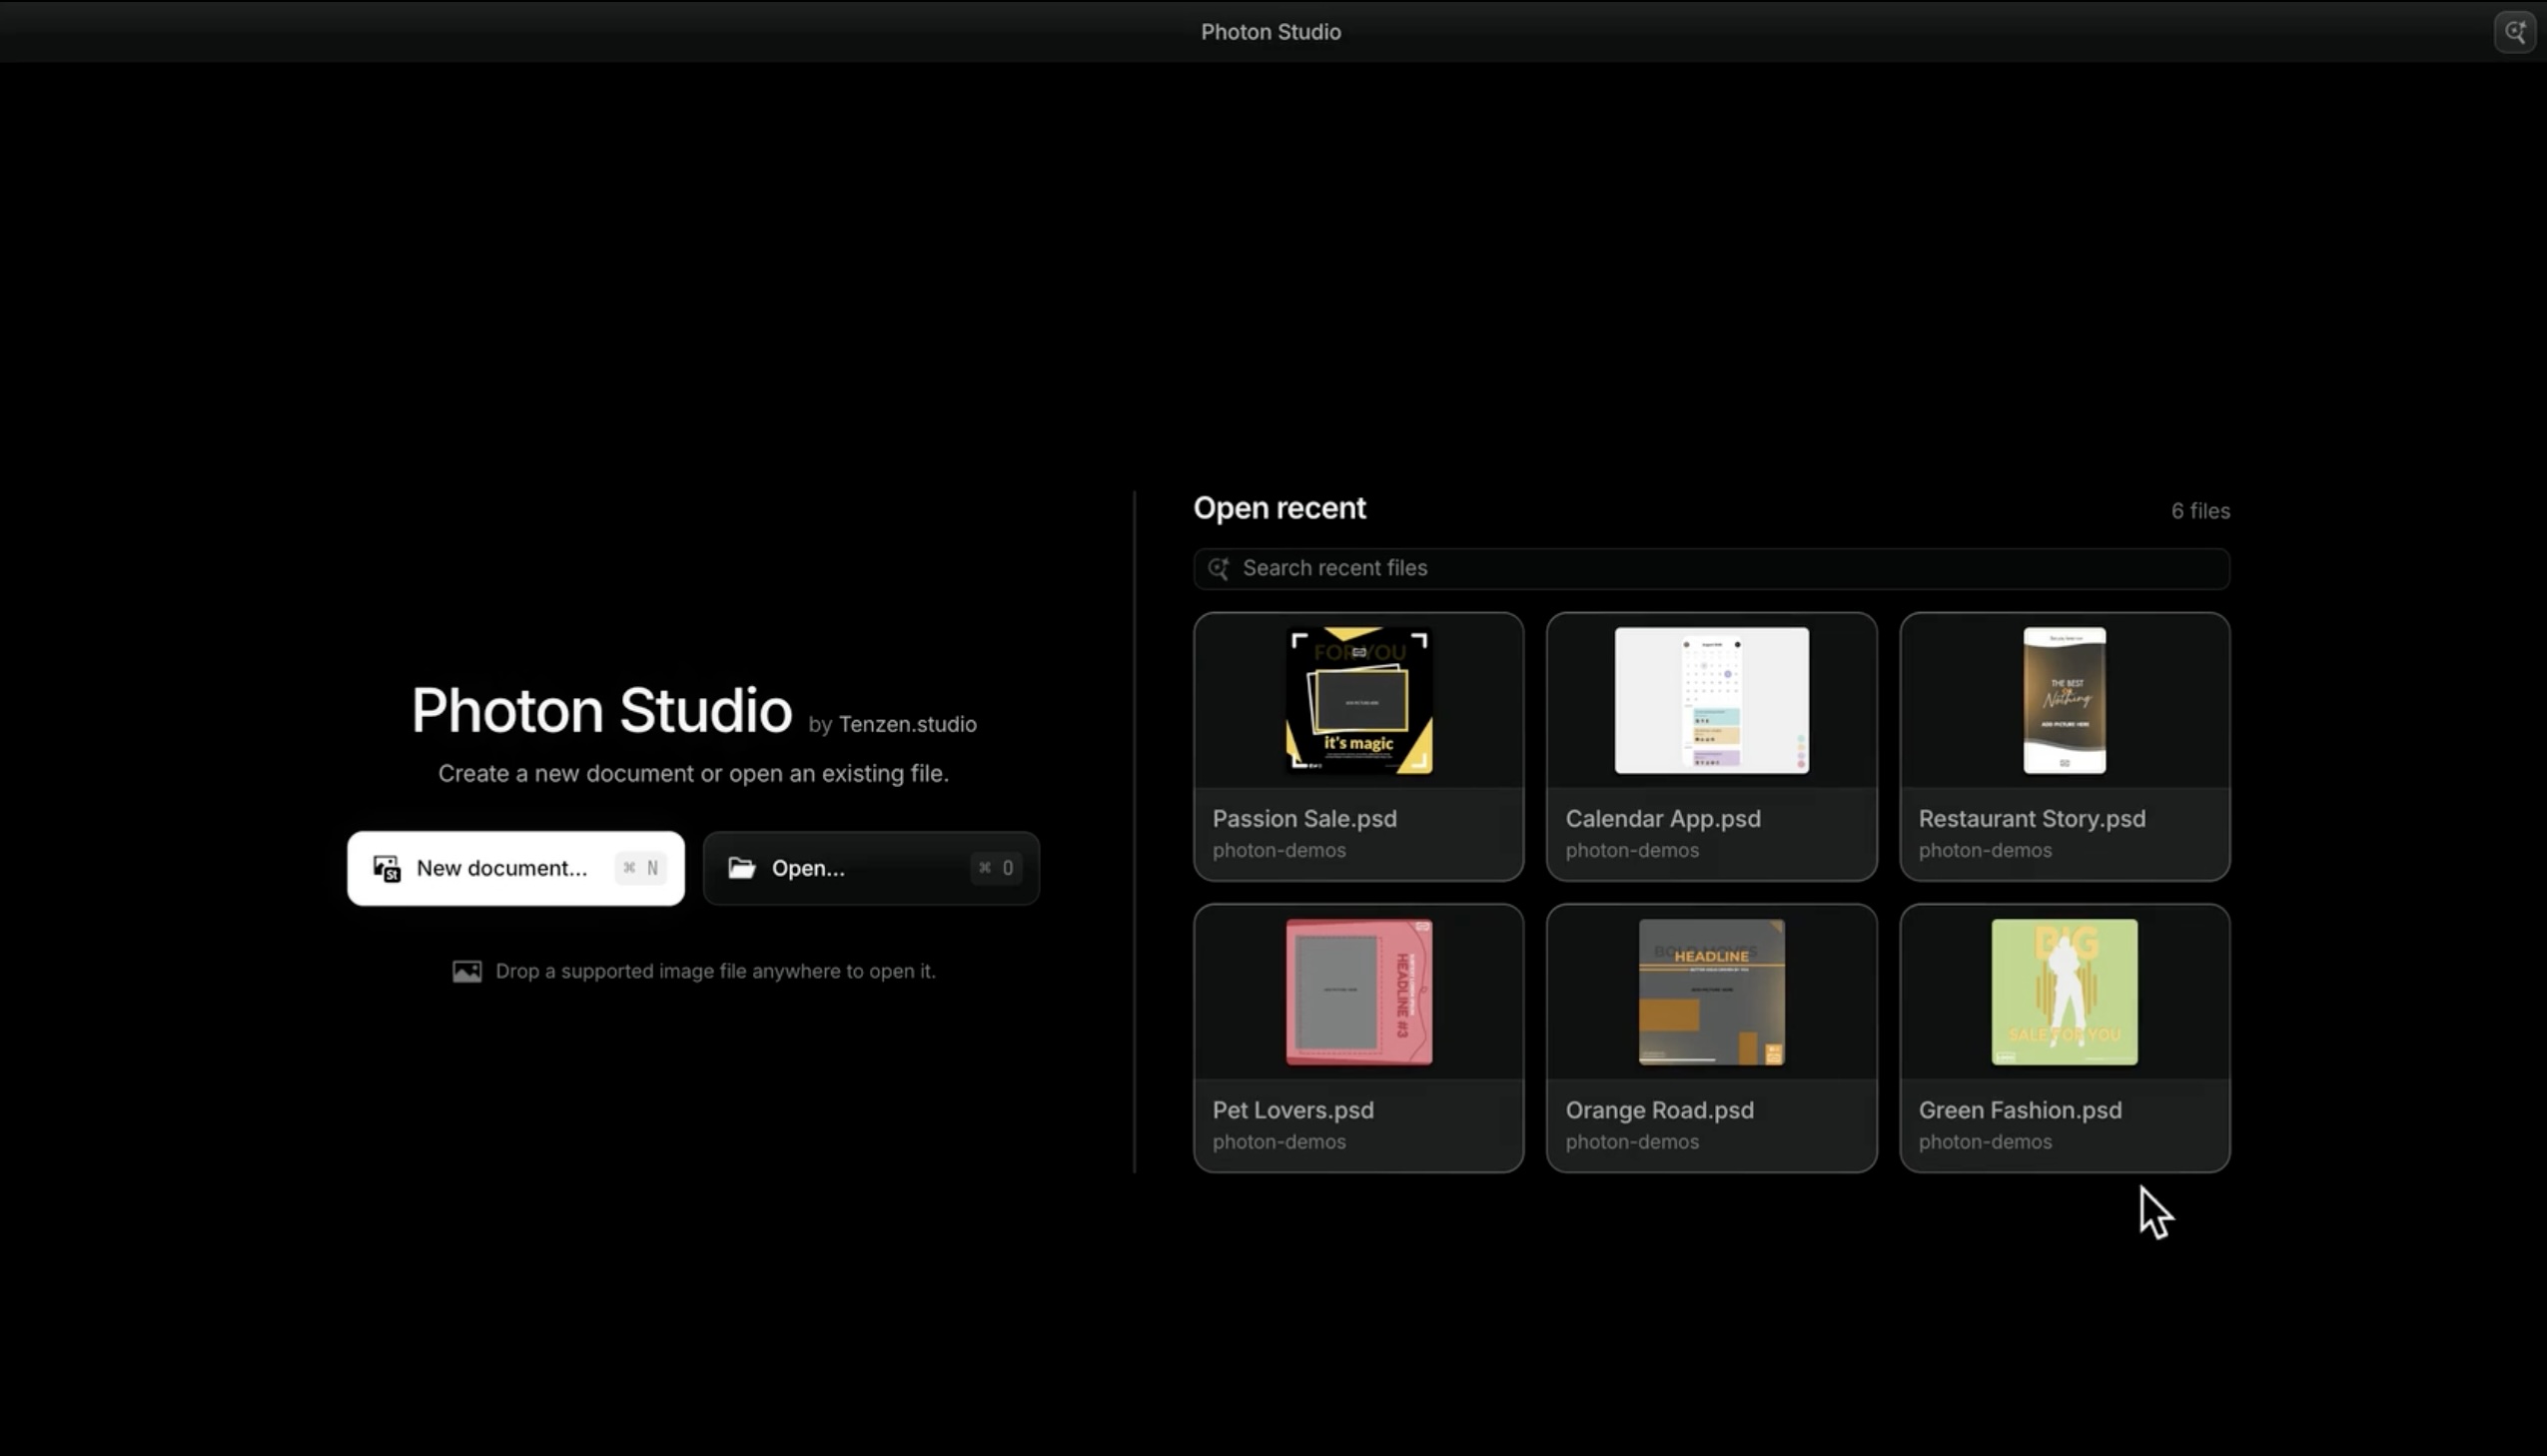

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
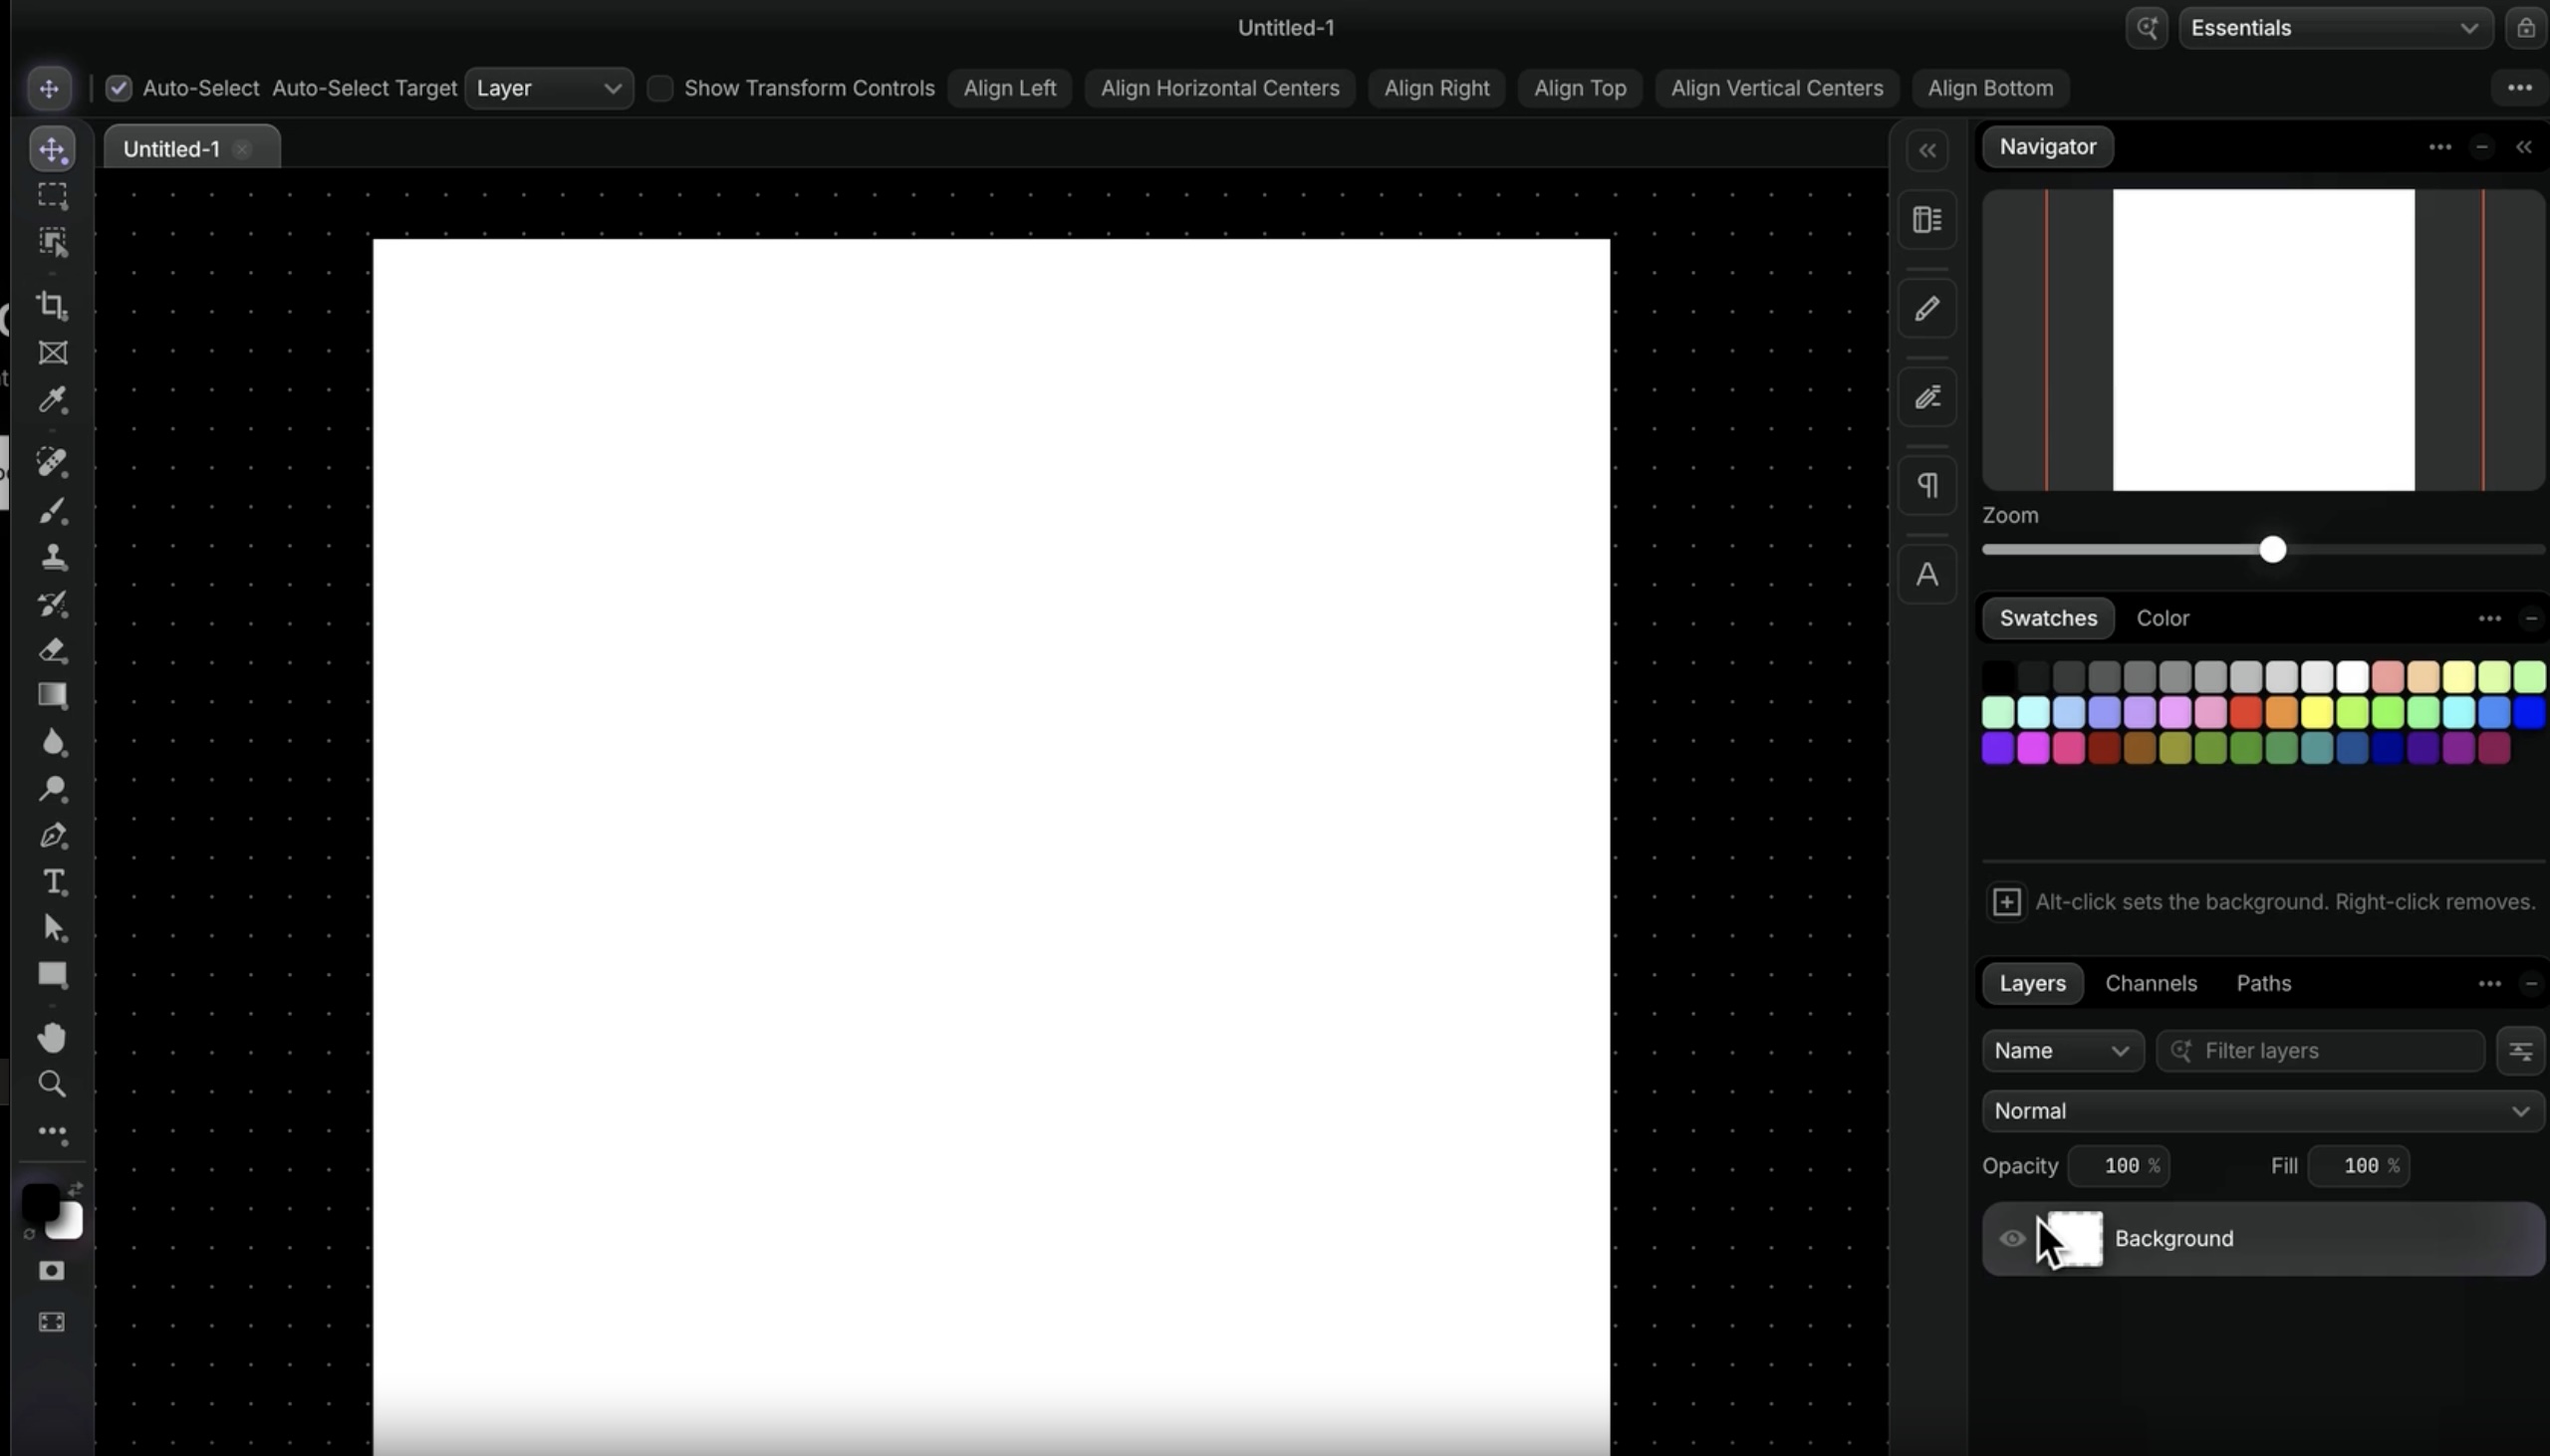

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
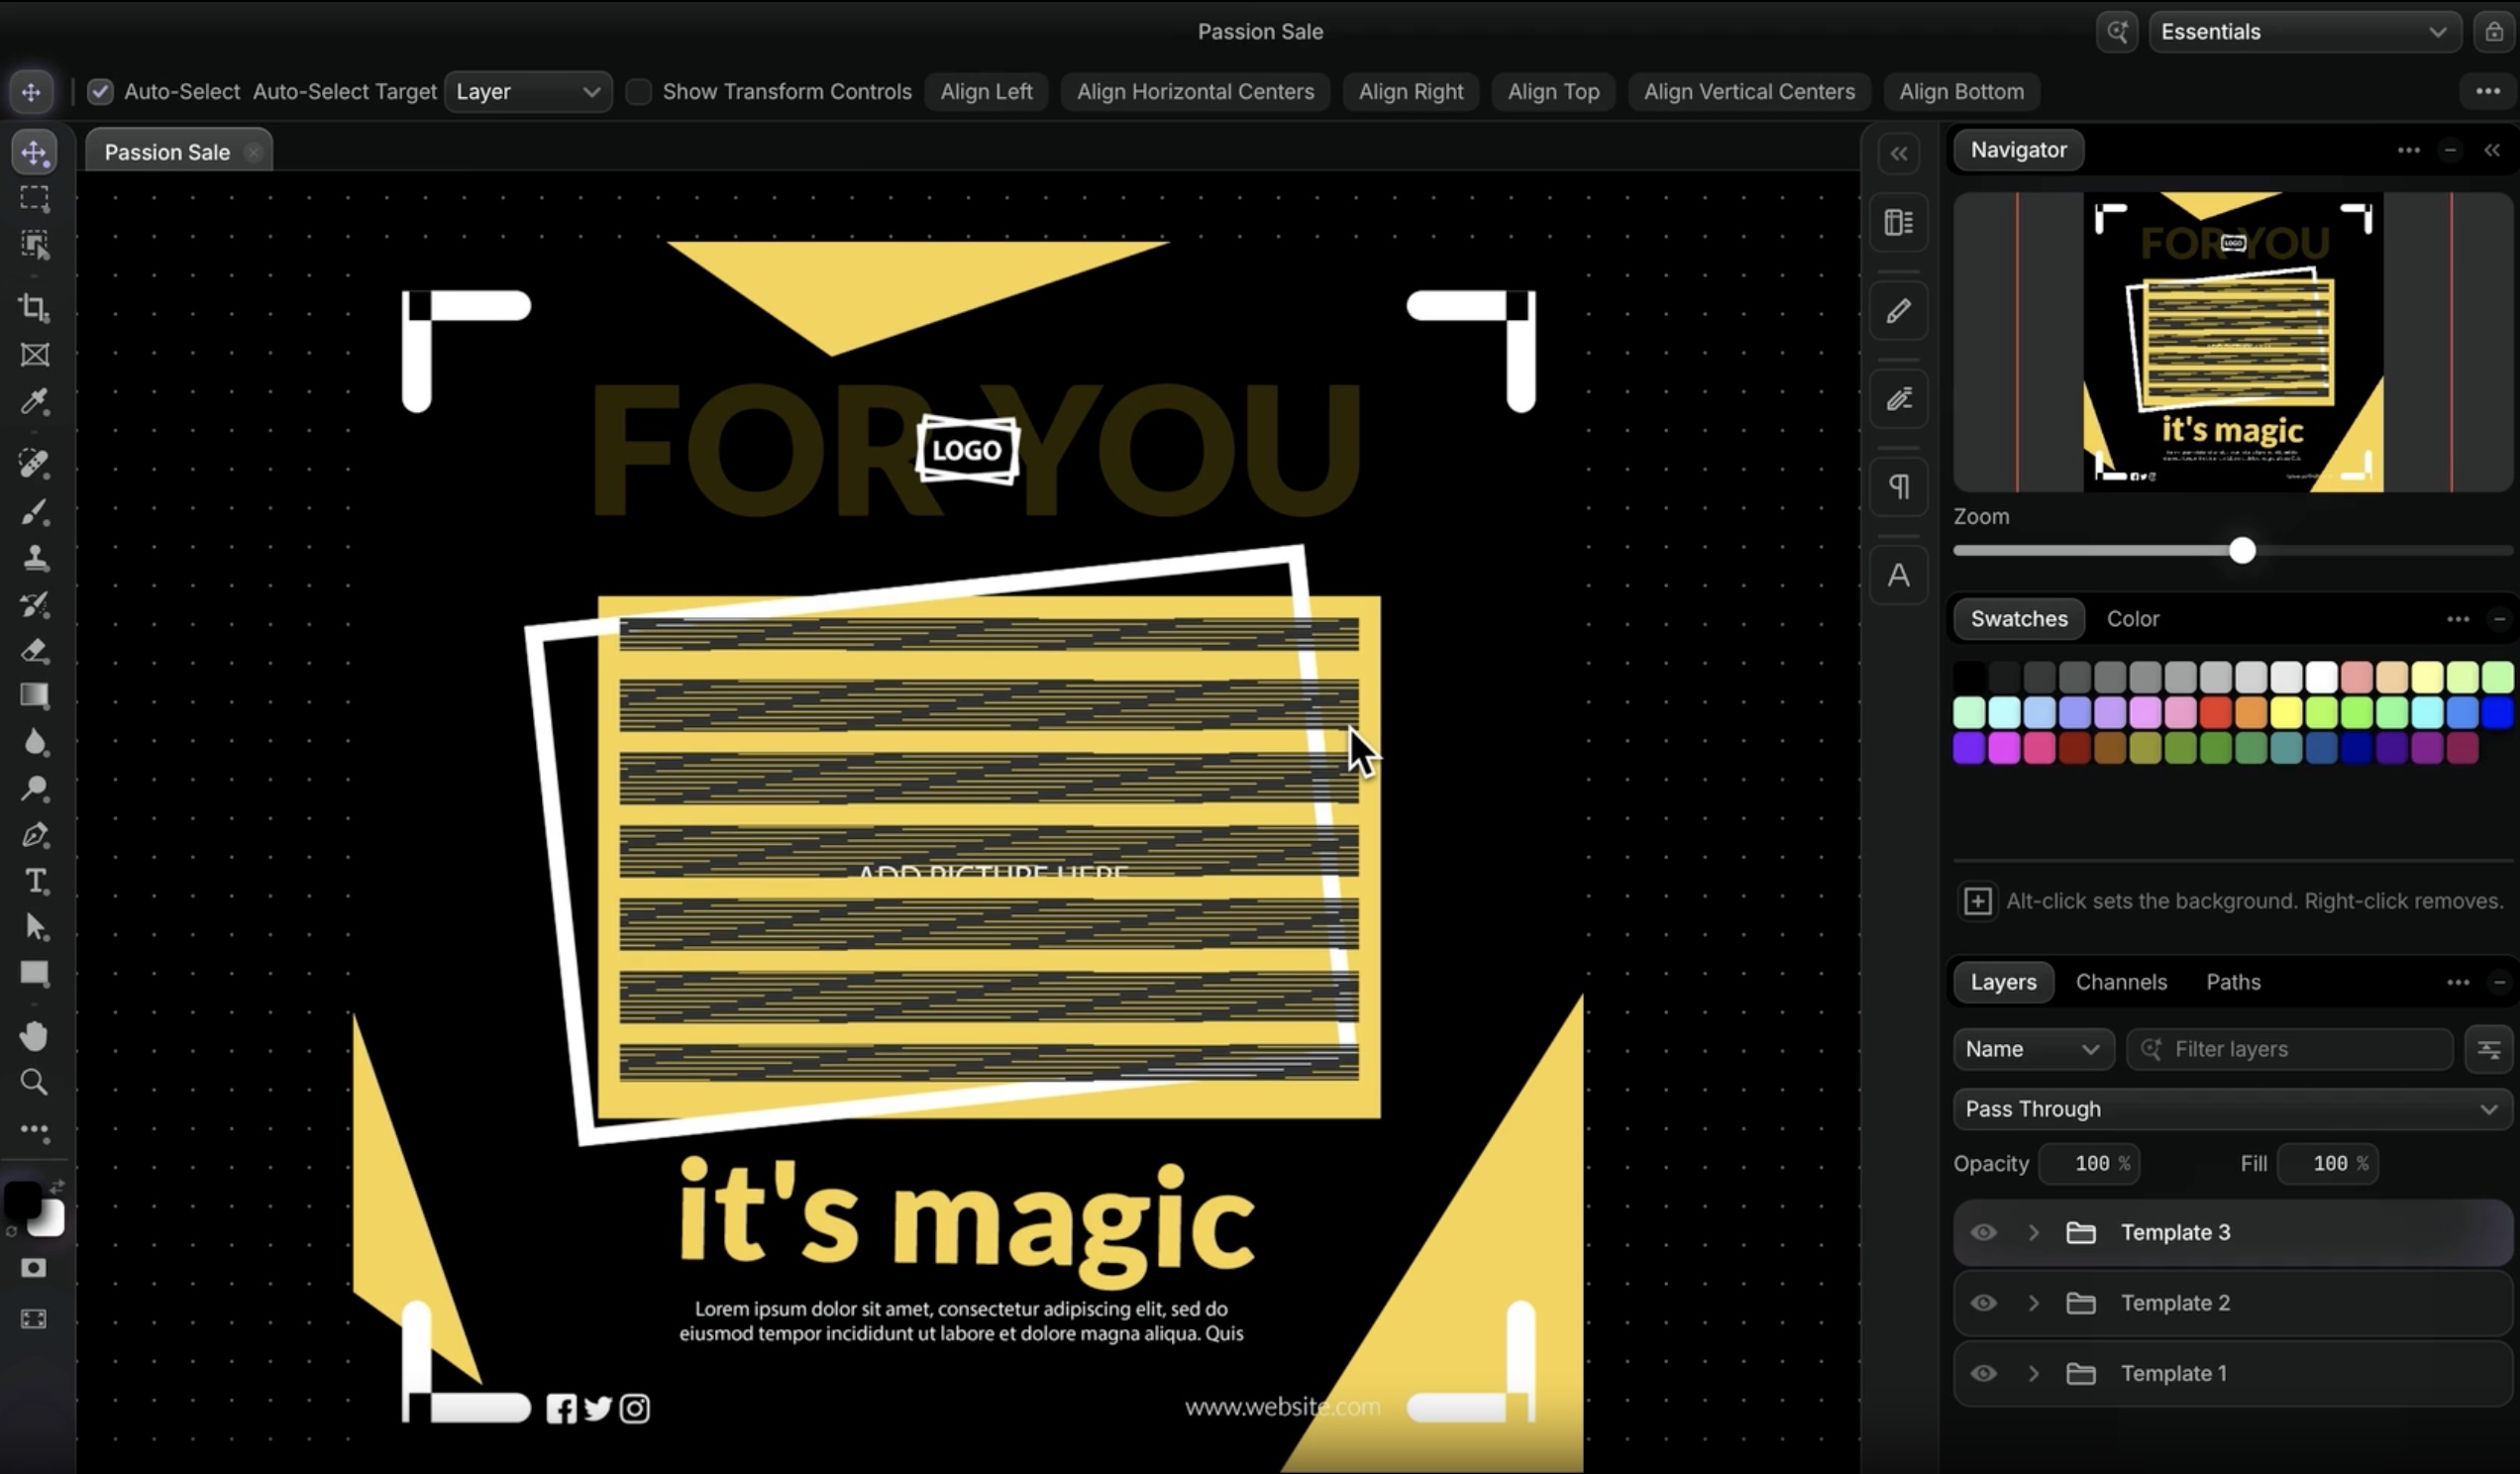

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru