


Техника безопасности поведения в сети для детей

Техника безопасности поведения в сети для детей

...

Веб-серфинг, социальные сети, чаты, системы мгновенного обмена сообщениями и даже электронная почта таят множество опасностей для маленьких пользователей. Сайты-двойники, ворующие логины и пароли к учетным записям, контент «взрослого» содержания в результатах поиска, спам, сомнительные ссылки и предложения в чатах и социальных сетях – лишь краткий список.


Инструкцию для родителей по технике безопасности использования Интернета детьми подготовил Константин Игнатьев, руководитель группы анализа веб-контента «Лаборатории Касперского».

Прежде всего, родителям не стоит забывать об элементарных правилах безопасного поведения ребенка в Интернете, которые стоит объяснить ему заблаговременно. Ребенок должен знать, что в Интернете нельзя оставлять в публичном доступе или отправлять незнакомцам контактную информацию, не следует переходить по ссылкам от неизвестных адресатов, не стоит обращать внимания на предложение бесплатных подарков или легкого заработка, сообщает


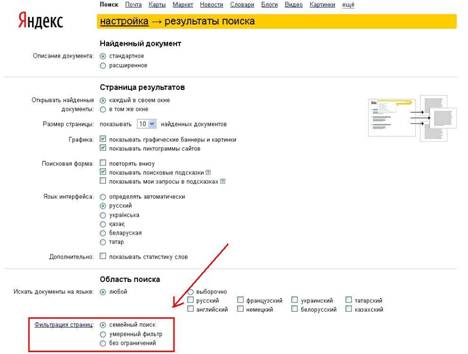
Следует знать, что во многих поисковых системах, почтовых серверах и чатах существуют специальные защитные функции, которые с легкостью можно настроить самостоятельно. В большинстве популярных поисковых систем есть опция так называемого «Безопасного поиска», которая предполагает фильтрацию сайтов сомнительного содержания в поисковой выдаче. При активации этой функции поисковые машины производят фильтрацию не только по выдаче сайтов, но и по выдаче картинок на любой запрос. Почтовый фильтр можно настроить таким образом, чтобы он блокировал все сообщения с определенными параметрами. Во многих приложениях и онлайн-чатах существуют встроенные инструменты или специальные дополнения и плагины, которые могут блокировать спам.


«Использование встроенных решений поисковых систем, почтовых серверов и чатов вместе с «инструктажем по технике безопасности» являются лишь первым серьезным шагом к тому, чтобы обезопасить ребенка от негативного влияния Интернета, – поясняет Константин Игнатьев. – В настоящее время в продуктах класса Internet Security многих компаний реализован функционал, который может помочь обезопасить маленького пользователя от многих угроз».

Например, модуль «Родительского контроля» в решениях «Лаборатории Касперского» предоставляет функции фильтрации нежелательного веб-контента, функцию «безопасного поиска», возможность блокировать доступ ребенка к конкретным веб-сайтам и группам для взрослых в социальных сетях, возможность блокировать фишинговые и порносайты, защиту от спама и многое другое.

Сочетание всех мер безопасности дает возможность во много раз повысить безопасность ребенка в Сети, оградить его от нежелательного контента и снизить риск заражения компьютера.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru