



Россия занимает второе место среди источников спама

Россия занимает второе место среди источников спама

Компания Entensys совместно с Commtouch подготовила отчет о современных интернет-угрозах за четвертый квартал 2010 г. По данным Entensys и Commtouch, доля нежелательных сообщений в декабре снизилась на 30% по сравнению с показателями сентября. В среднем в четвертом квартале уровень спама составил 83%, что на 5% меньше, чем в третьем квартале 2010 г. Значительное снижение доли спама в мировом почтовом сообщении является продолжением тенденции, старт которой положило закрытие в сентябре ушедшего года Spamit, говорится в отчете.

Среднесуточное количество спам/фишинговых сообщений в отчетном квартале составило 142 млрд писем (для сравнения, в третьем квартале — 198 млрд писем). Между тем, уже в начале января 2011 г. лаборатория Commtouch отметила рост уровня спама. Общий скачок составил 45% в сравнении с показателями предыдущих двух недель, передает CNews. 

В течение четвертого квартала ежедневно активировались в среднем 288 тыс. «зомбированных» машин, осуществлявших рассылку вредоносных программ и нежелательных сообщений. Данные показатели свидетельствуют о значительном уменьшении числа зараженных рабочих станций, используемых спамерами, в сравнении с 339 тыс. «зомби» в третьем квартале 2010 г., подчеркнули в Entensys и Commtouch. Сокращение количества бот-машин в итоге повлияло на общую долю спама в мировом почтовом сообщении.

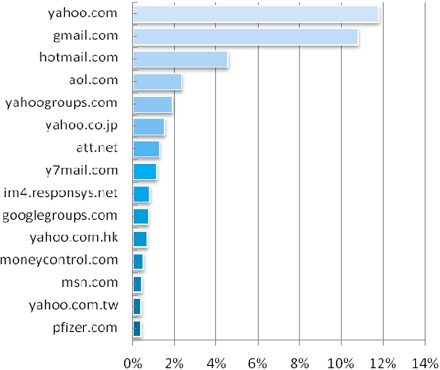
По информации Entensys и Commtouch, Индия вновь заняла первое место среди источников спама, увеличив показатели на 3%. Россия сменила Бразилию на втором месте в рейтинге распространителей нежелательных сообщений. США и Колумбия покинули топ-15. Беларусь и Казахстан переместились на 12 и 13 место соответственно. В рамках анализа трендов в области спама лаборатория Commtouch отслеживала почтовые домены, которые наиболее часто используются спамерами в качестве отправителей. В четвертом квартале 2010 г. gmail.com был смещен с первого места yahoo.com. Фактически шесть доменов Yahoo попали в топ-15 источников спама:


Согласно отчету, в минувшем квартале популярность приобрело использование методов распространения спам-сообщений, появившихся три года назад и ранее. Во всех случаях старые технологии применялись в тандеме с более современными методами. В частности, в декабре было отмечено использование ASCII Art спама. ASCII Art использует стандартные символы клавиатуры, а также расширенные наборы для создания фотографий и сообщений. Спамеры и ранее использовали данный способ в целях избежать обнаружения средствами фильтрации. Обновленный способ включает в себя активную ссылку. Кроме того, спамеры вновь стали применять метод вставки в сообщения гиперссылок, ведущих на Google. Подобные URL не выявляются спам-фильтрами, так как большинство из них находятся в белом списке Google. Использование службы хранения снимков веб-страниц стало одной из новых уловок злоумышленников.

В течение четвертого квартала 2010 г. лаборатория Commtouch анализировала, какие категории веб-сайтов являются наиболее привлекательными для распространения вредоносного программного обеспечения и фишинга. Как и в прошлые три квартала, порнографические сайты занимают первое место среди категорий ресурсов, содержащих вредоносные программы. В пятерку лидеров также вошли сайты следующих категорий: предоставление доменов, компьютеры и технологии, бизнес, образование. В свою очередь, первое место среди категорий ресурсов, содержащих фишинговые страницы, занимают игровые сайты. Также популярными для фишеров категориями сайтов являются: покупки, здоровье и медицина, компьютеры и технологии, потоковое медиа\загрузки.

В свою очередь, десятка самых распространенных видов вредоносных программ в четвертом квартале 2010 г., по версии Commtouch's Command AV Lab, включает следующих зловредов:

W32/Vilsel.AG 
VBS/CDEject.A
W32/Agent.GV.gen!Eldorado
W32/Viking.DO
W32/Wintrim.C.gen!Eldorado
JS/Agent.FP.gen
W32/VB.AD.gen!Eldorado
W32/Pikorms.A.gen!Eldorado
W32/FakeAlert.II.gen!Eldorado
W32/Damaged_File.gen!Eldorado

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru