


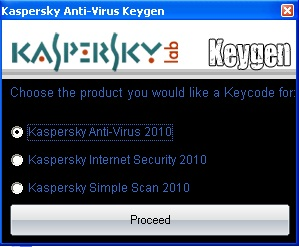

Новый троянец маскируется под генератор ключей для продуктов «Лаборатории Касперского»

Новый троянец маскируется под генератор ключей для продуктов «Лаборатории Касперского»

Эксперты «Лаборатории Касперского» обнаружили троянца, который выдает себя за генератор ключей для персональных продуктов компании. Запустив зараженный программный файл kaspersky.exe, пользователь выбирает из представленного списка продукт для взлома. После этой процедуры зловред якобы начинает генерировать требуемый ключ.


На самом деле фальшивый генератор тайком устанавливает и запускает две вредоносные программы - сообщают эксперты. Одна из них крадет пароли к онлайн-играм и регистрационные данные от установленного на компьютере легального ПО. Вторая действует как кейлоггер, отслеживая введенную через клавиатуру информацию, а также открывает киберпреступникам доступ к зараженному ПК.

Таким образом, запустив на компьютере этот «генератор ключей», пользователь заражает систему сразу несколькими вредоносными программами и фактически передает его в руки злоумышленников.

«Лаборатория Касперского» рекомендует воздерживаться от запуска сомнительных программ, а также напоминает, что только лицензионные продукты компании обеспечивают полноценную защиту от информационных угроз.


Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru