



Лжеантивирус имитирует Microsoft Security Essentials

Лжеантивирус имитирует Microsoft Security Essentials

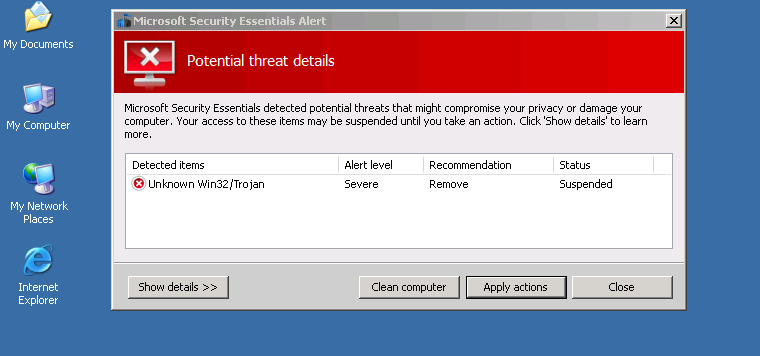
Новый образец вредоносной программы, обнаруженный аналитиками F-Secure, притворяется бесплатным антивирусным программным обеспечением Microsoft Security Essentials. Очевидно, злоумышленники пытаются таким образом сыграть на доверии пользователей к именам самой корпорации и ее продуктов.


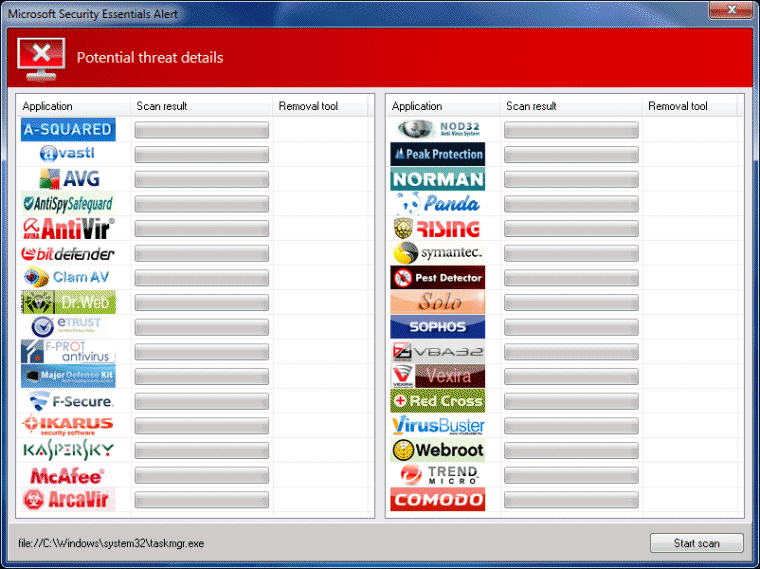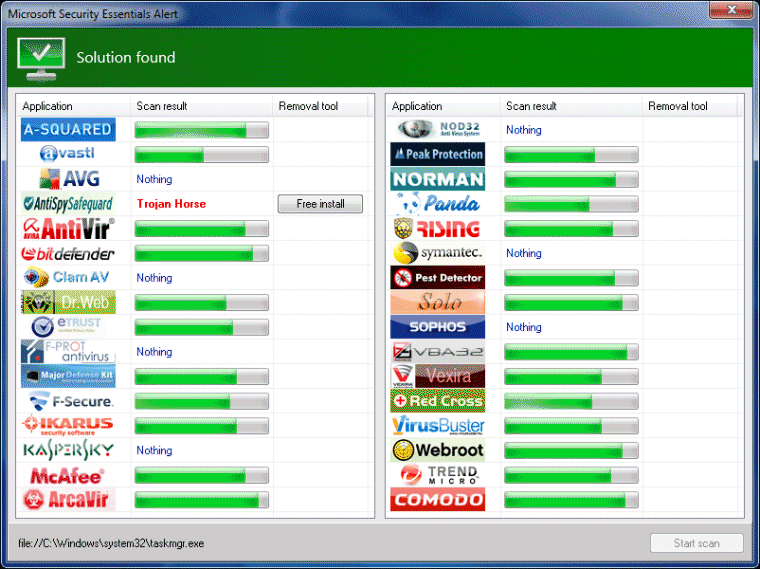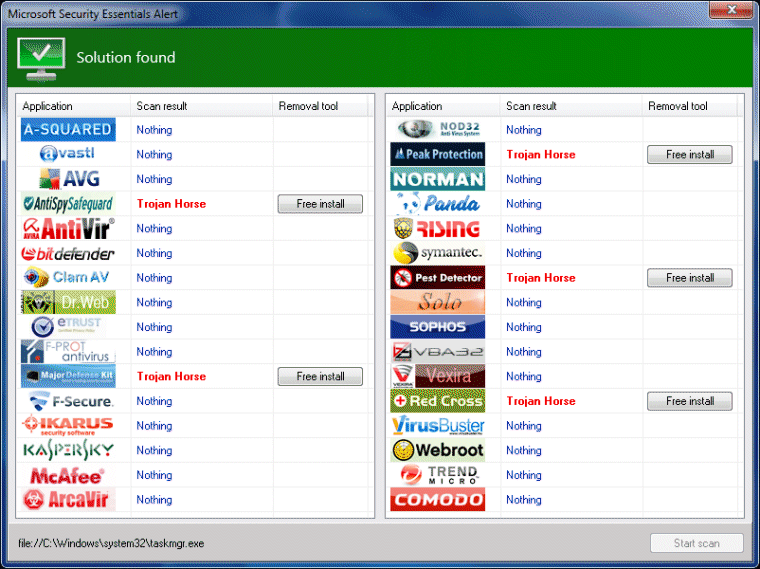
Лжеантивирус отображает "предупреждение" об "угрозе", используя при этом некоторые элементы оформления, характерные для MSE. Необходимо при этом заметить, что дистрибутив вредоносного ПО загружается на компьютер пользователя под наименованиями hotfix.exe или mstsc.exe, что также может придать ему некоторой "легитимности" в глазах неопытных пользователей. Затем программа показывает довольно объемный список антивирусных решений, включающий продукты от всех поставщиков первого эшелона (Symantec, Trend Micro, McAfee и т.д.), которые знакомы абсолютному большинству пользователей; указанный список якобы способен продемонстрировать способность перечисленных решений справиться с выявленной угрозой.


(изображения из первоисточника f-secure.com. Щелкните для увеличения...)


В блоге F-Secure сообщается, что по итогам "сканирования" единственными участниками списка, обладающими возможностью уничтожить "инфекцию", оказываются продукты AntiSpySafeguard, Major Defense Kit, Peak Protection, Pest Detector и Red Cross. Нет причин удивляться, если вы никогда не слышали подобных наименований; все это - точно такие же ложные антивирусные продукты.


Как обычно, атаки подобного рода рассчитаны на наивных пользователей, которые испугаются "угрозы" и заплатят за избавление от нее. PC World, однако, предупреждает своих посетителей, что сам по себе MSE является довольно эффективным легитимным антивирусным решением, которое распространяется корпорацией Microsoft бесплатно, и не следует путать этот продукт с его вредоносным имитатором.


Новая угроза внесена в базу данных F-Secure как Trojan.Generic.KDV.47643.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru