

Из Windows 11 удалили скрипт обхода Microsoft Account, но лазейка осталась

Из Windows 11 удалили скрипт обхода Microsoft Account, но лазейка осталась

Из Windows 11 удалили скрипт обхода Microsoft Account, но лазейка осталась

На прошлой неделе Microsoft выпустила превью-версию апдейта KB5053658 для Windows 11 24H2. Перечень изменений содержит один примечательный пункт: удален скрипт bypassnro.cmd, позволявший обойти настройку входа в систему из-под аккаунта Microsoft.

Это требование, как и обязательное подключение к интернету, определяет приложение Out-of-Box Experience (OOBE), запускаемое автоматически при установке или обновлении операционной системы.

Поскольку Microsoft Account открывает доступ к облачным сервисам, на которые полагаются многие функции Windows 11, разработчик счел нужным настоять на его использовании, закрыв предоставляемую bypassnro.cmd лазейку «в целях повышения безопасности и удобства использования» ОС.

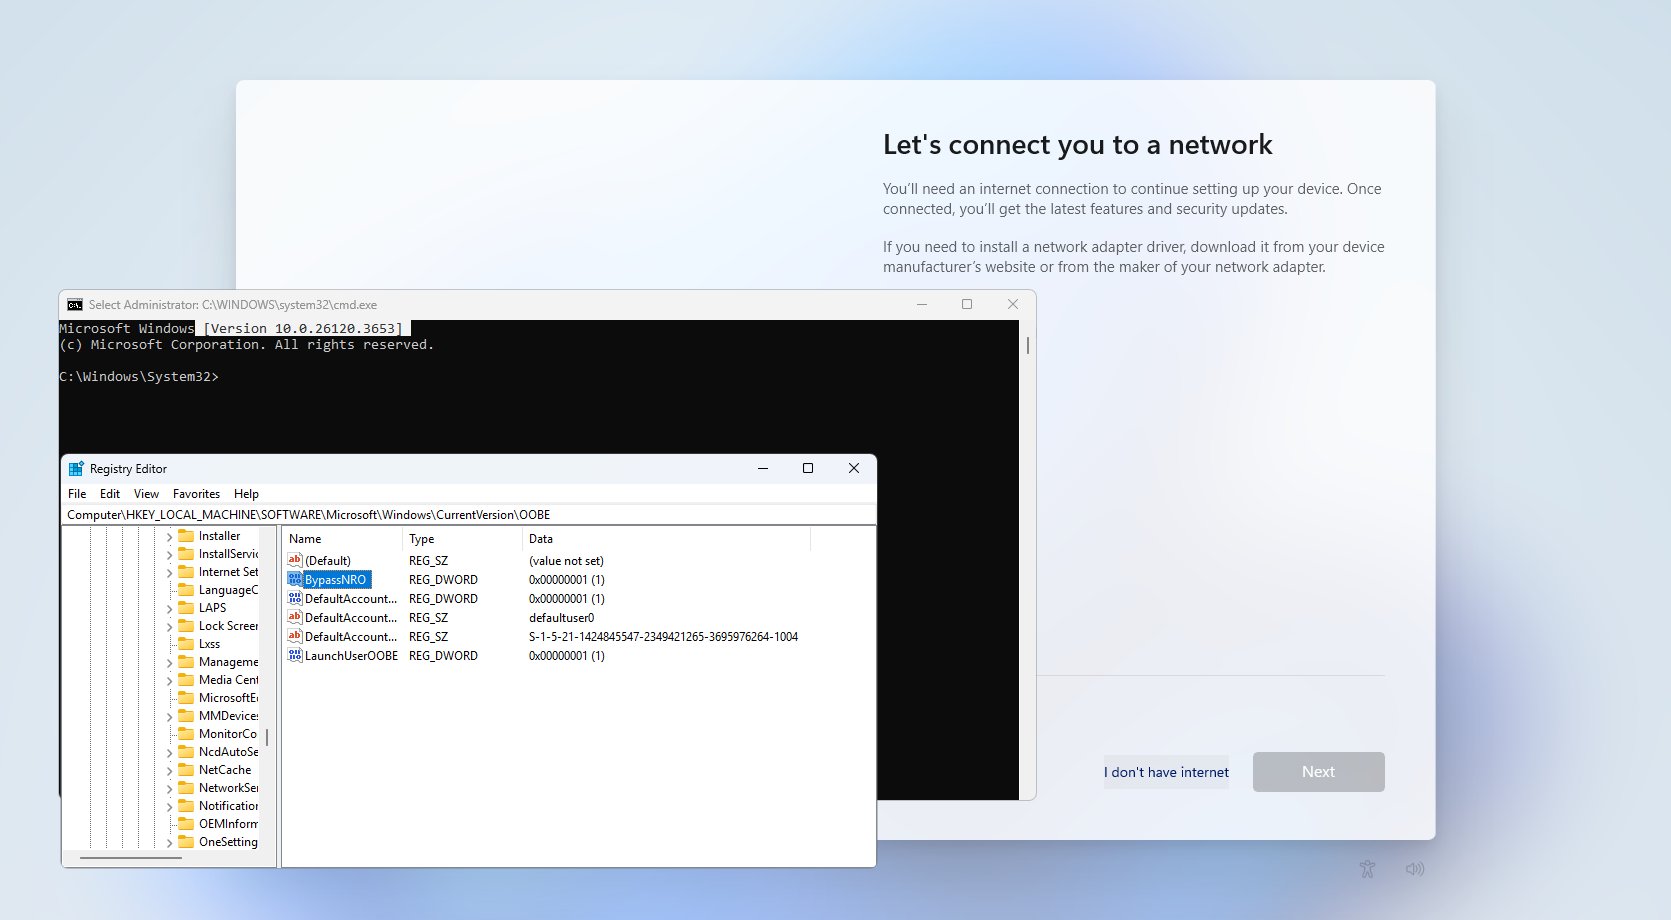
Как выяснилось, скрипт из сборки удалили, но используемые им команды все еще работают, только теперь придется отменять требования OOBE вручную — например, через создание нового ключа реестра:

  1. Открыть командную строку (Shift + F10).
  2. Вбить regedit и нажать Enter, чтобы открыть Редактор реестра.
  3. Создать DWORD с именем bypassnro в подразделе HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\OOBE.
  4. Двойным кликом перевести значение bypassnro-ключа в «1» и кликнуть «OK» для сохранения.
  5. Закрыть Редактор и перезапустить систему (командой shutdown /r).


Можно обойтись и без Редактора реестра, запустив пару команд из консоли:

reg add HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\OOBE /v BypassNRO /t REG_DWORD /d 1 /f
shutdown /r /t 0

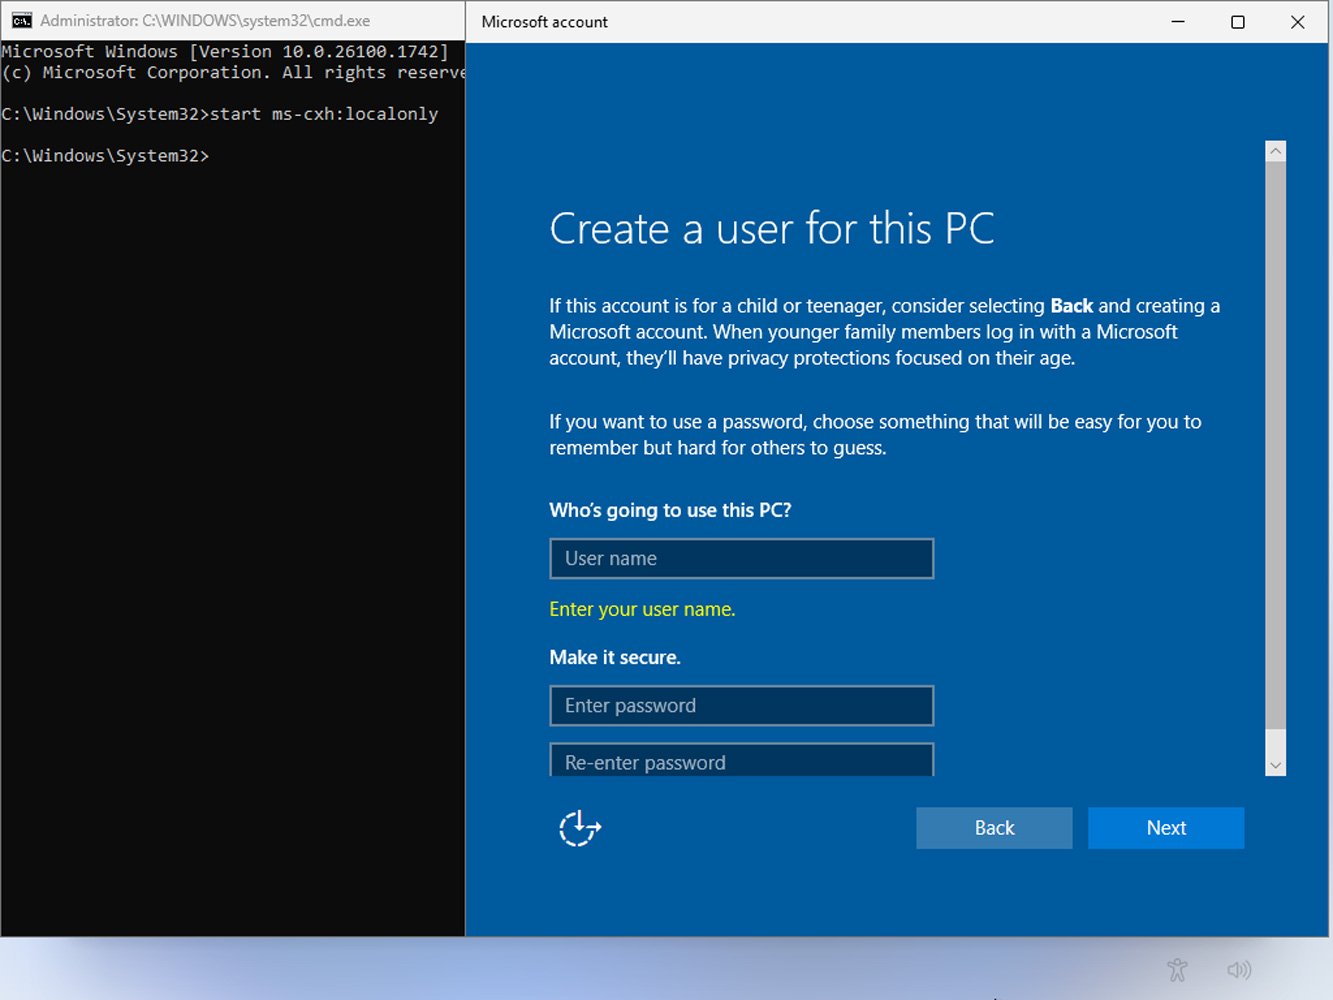
Или вызвать скрытый экран настройки локальной учетной записи командой

start ms-cxh:localonly

В Bleeping Computer опробовали этот метод и убедились, что он работает.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru