


От пионера VoIP до забвения: Microsoft планирует закрыть Skype в мае

От пионера VoIP до забвения: Microsoft планирует закрыть Skype в мае

От пионера VoIP до забвения: Microsoft планирует закрыть Skype в мае

В коде последней версии Skype обнаружены признаки того, что сервис может прекратить работу уже в мае. Вместо него Microsoft предлагает пользователям перейти на Teams.

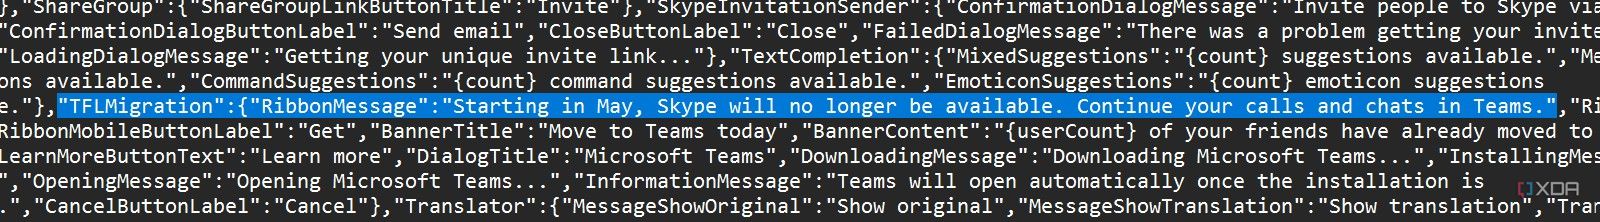
На это обратил внимание Рич Вудс, автор блога на XDA Developers. В предварительной версии Skype появилась фраза: «С мая Skype больше не будет доступен. Продолжайте свои звонки и чаты в Teams».

Skype был запущен в 2003 году и стал одним из первых массовых сервисов для голосовой и видеосвязи через интернет. В период своего расцвета он пользовался огромной популярностью.

В 2011 году Microsoft приобрела Skype, после чего пыталась интегрировать его в различные продукты, включая Windows, Windows Phone (где он должен был стать аналогом iMessage от Apple), а также Xbox. Покупка также привела к закрытию собственного мессенджера Microsoft – Windows Live Messenger.

Однако дальнейшее развитие сервиса столкнулось с трудностями. Провал платформы Windows Phone и внутренняя конкуренция с Microsoft Teams, запущенным в 2017 году, значительно ослабили позиции Skype.

По мнению Зака Боудена, журналиста Windows Central, окончательный удар по сервису нанесла пандемия. В этот период Microsoft не смогла эффективно продвинуть Skype, и пользователи массово перешли на Zoom и другие мессенджеры. Дополнительные проблемы вызвали жалобы на низкую производительность последних версий Skype и долгую синхронизацию.

На данный момент Microsoft официально не объявляла о закрытии Skype, но появление подобных сообщений в коде программы может свидетельствовать о скором завершении её работы.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru