



На сайте MPAA разместили эмблему Интернет-пиратов

На сайте MPAA разместили эмблему Интернет-пиратов

...

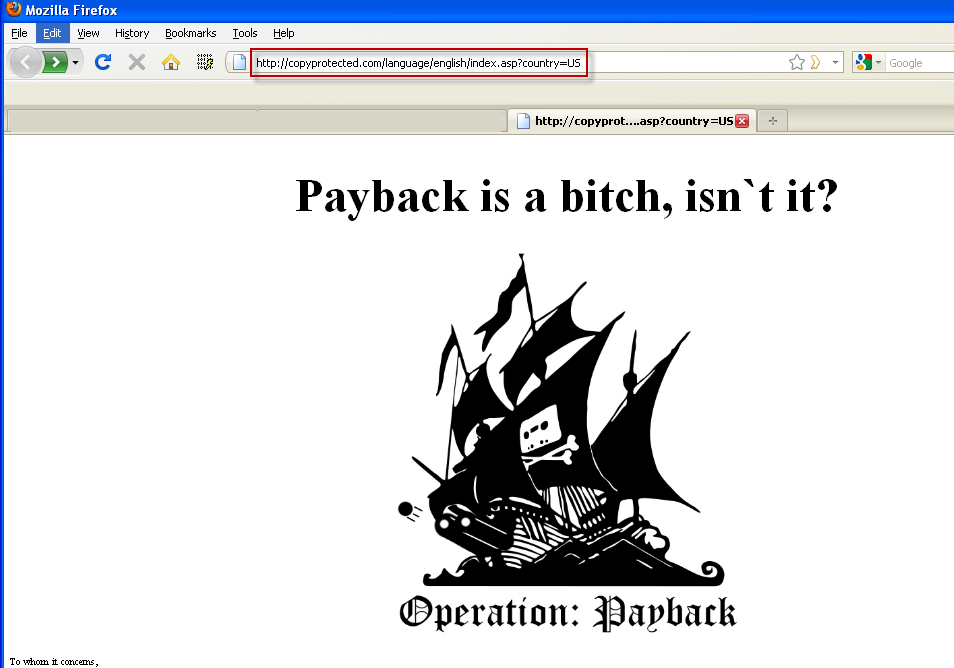
Взломщики использовали отравление DNS-кэша, чтобы осуществить модификацию интерфейса сайта американской кинематографической ассоциации (MPAA). Атака, которой подвергся ресурс copyprotected.com, на данный момент является последним инцидентом в списке взаимных нападений, которые предпринимали по отношению друг к другу поборники авторских прав и защитники свободной информации; ранее группы анонимных "хакеров" выводили из строя сайты RIAA и юридической фирмы ACS:law.


Дефейс Интернет-представительства MPAA, однако, представляет собой уже новый шаг в развитии групп анонимов и их методов: ранее они лишь нарушали работоспособность сетевых ресурсов посредством DDoS-атак. На измененной странице злоумышленники разместили логотип Pirate Bay.


(изображение из первоисточника sunbeltblog.blogspot.com. Щелкните для увеличения...)


"Кому-то удалось изменить DNS-записи для copyprotected.com, так что адрес стал указывать на посторонний IP с содержимым, заранее подготовленным взломщиками", - пояснил исследователь Джоэл Лэтроп, изучивший особенности предпринятой против MPAA атаки.


По словам аналитика, сервер, на котором размещается измененная страница, принадлежит компании WareNet; вероятно, эта организация сама пала жертвой взлома и не является соучастницей нападения. "Я предполагаю, что анонимы могли направить DDoS-атаку на WareNet, чтобы отвлечь ответственный персонал, а затем незаметно использовать один из их серверов для своих собственных целей", - сказал г-н Лэтроп.


Более подробная информация об инциденте доступна в блоге Sunbelt Software.


The Register

" />

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru