



На сайте MPAA разместили эмблему Интернет-пиратов

На сайте MPAA разместили эмблему Интернет-пиратов

...

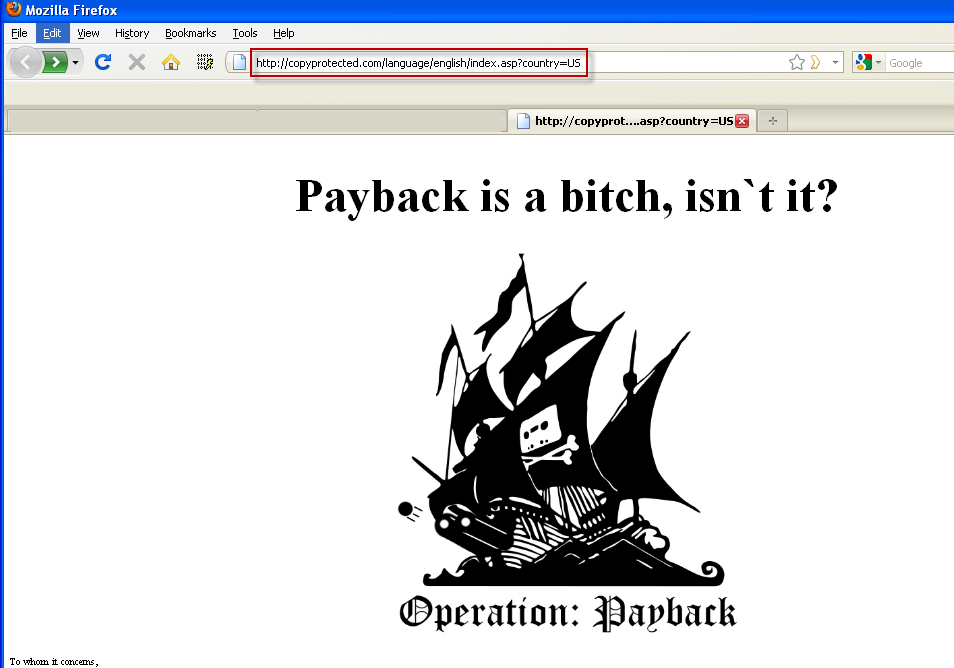
Взломщики использовали отравление DNS-кэша, чтобы осуществить модификацию интерфейса сайта американской кинематографической ассоциации (MPAA). Атака, которой подвергся ресурс copyprotected.com, на данный момент является последним инцидентом в списке взаимных нападений, которые предпринимали по отношению друг к другу поборники авторских прав и защитники свободной информации; ранее группы анонимных "хакеров" выводили из строя сайты RIAA и юридической фирмы ACS:law.


Дефейс Интернет-представительства MPAA, однако, представляет собой уже новый шаг в развитии групп анонимов и их методов: ранее они лишь нарушали работоспособность сетевых ресурсов посредством DDoS-атак. На измененной странице злоумышленники разместили логотип Pirate Bay.


(изображение из первоисточника sunbeltblog.blogspot.com. Щелкните для увеличения...)


"Кому-то удалось изменить DNS-записи для copyprotected.com, так что адрес стал указывать на посторонний IP с содержимым, заранее подготовленным взломщиками", - пояснил исследователь Джоэл Лэтроп, изучивший особенности предпринятой против MPAA атаки.


По словам аналитика, сервер, на котором размещается измененная страница, принадлежит компании WareNet; вероятно, эта организация сама пала жертвой взлома и не является соучастницей нападения. "Я предполагаю, что анонимы могли направить DDoS-атаку на WareNet, чтобы отвлечь ответственный персонал, а затем незаметно использовать один из их серверов для своих собственных целей", - сказал г-н Лэтроп.


Более подробная информация об инциденте доступна в блоге Sunbelt Software.


The Register

" />

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru