


Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

Координаты французского авианосца попали в интернет через Strava

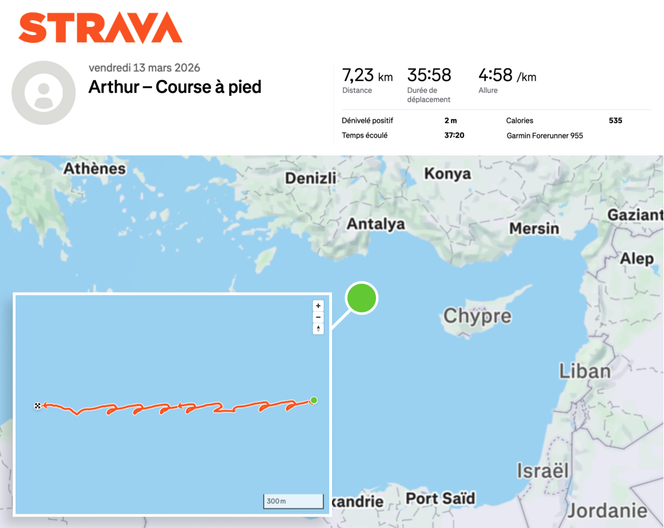
Координаты авианосца «Шарль де Голль», как выяснилось, можно было отслеживать в реальном времени. Для этого оказалось достаточно данных из фитнес-приложения Strava. По данным СМИ, один из офицеров авианосца использовал популярный сервис для отслеживания нагрузок во время пробежек по палубе.

Об этом инциденте сообщила газета Le Monde. При этом профиль упомянутого офицера, как отмечает издание, был открыт для всех пользователей.

В результате, пишет Le Monde, любой желающий мог видеть местоположение не только самого авианосца, но и всей сопровождающей его корабельной группы. И хотя сам факт нахождения этой группы в Средиземном море не является секретом, раскрытие точных координат издание назвало «опасной неосторожностью».

В комментарии Le Monde французское Министерство обороны назвало использование Strava с публичным профилем опасным нарушением дисциплины. Ведомство также пообещало принять дисциплинарные меры в отношении всех, кто будет уличён в подобной неосторожности.

При этом Strava уже не впервые оказывается в центре подобных историй. Ранее сервис критиковали за утечку чувствительной информации даже в случаях, когда пользователи настраивали приватные зоны.

Однако многие по-прежнему оставляют свои профили открытыми — по небрежности или просто по незнанию. Как оказалось, так иногда поступают даже сотрудники спецслужб. Именно таким образом ранее были деанонимизированы сотрудники шведской Säpo, отвечающие за охрану первых лиц государства, включая премьер-министра и членов королевской семьи.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru