


Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость WinRAR стала массовым орудием киберпреступников

Уязвимость в WinRAR, о которой стало известно ещё летом, оказалась куда популярнее, чем ожидалось. По данным Google Threat Intelligence Group (GTIG), брешь активно используют сразу несколько группировок — от государственных APT до обычных киберпреступников, работающих «за процент».

Речь идёт о серьёзной ошибке класса path traversal (выход за пределы рабочего каталога) под идентификатором CVE-2025-8088, связанной с механизмом Alternate Data Streams (ADS) в Windows.

С её помощью злоумышленники могут незаметно записывать вредоносные файлы в произвольные каталоги системы — например, в папку автозагрузки, обеспечивая себе устойчивость после перезагрузки компьютера.

Изначально уязвимость обнаружили исследователи ESET. В начале августа 2025 года они сообщили о соответствующих кибератаках группировки RomCom. Однако свежий отчёт Google показывает: эксплуатация началась ещё 18 июля 2025 года и продолжается до сих пор, причём сразу несколькими типами атакующих.

Схема атаки обычно выглядит так: в архиве WinRAR прячется безобидный файл-приманка — например, PDF-документ. При этом внутри того же архива через ADS скрываются дополнительные данные, включая вредоносную нагрузку.

Пользователь открывает «документ», а WinRAR в фоновом режиме извлекает скрытый файл с обходом путей и сохраняет его в нужное атакующему место. Часто это LNK, HTA, BAT, CMD или скрипты, которые запускаются при входе в систему.

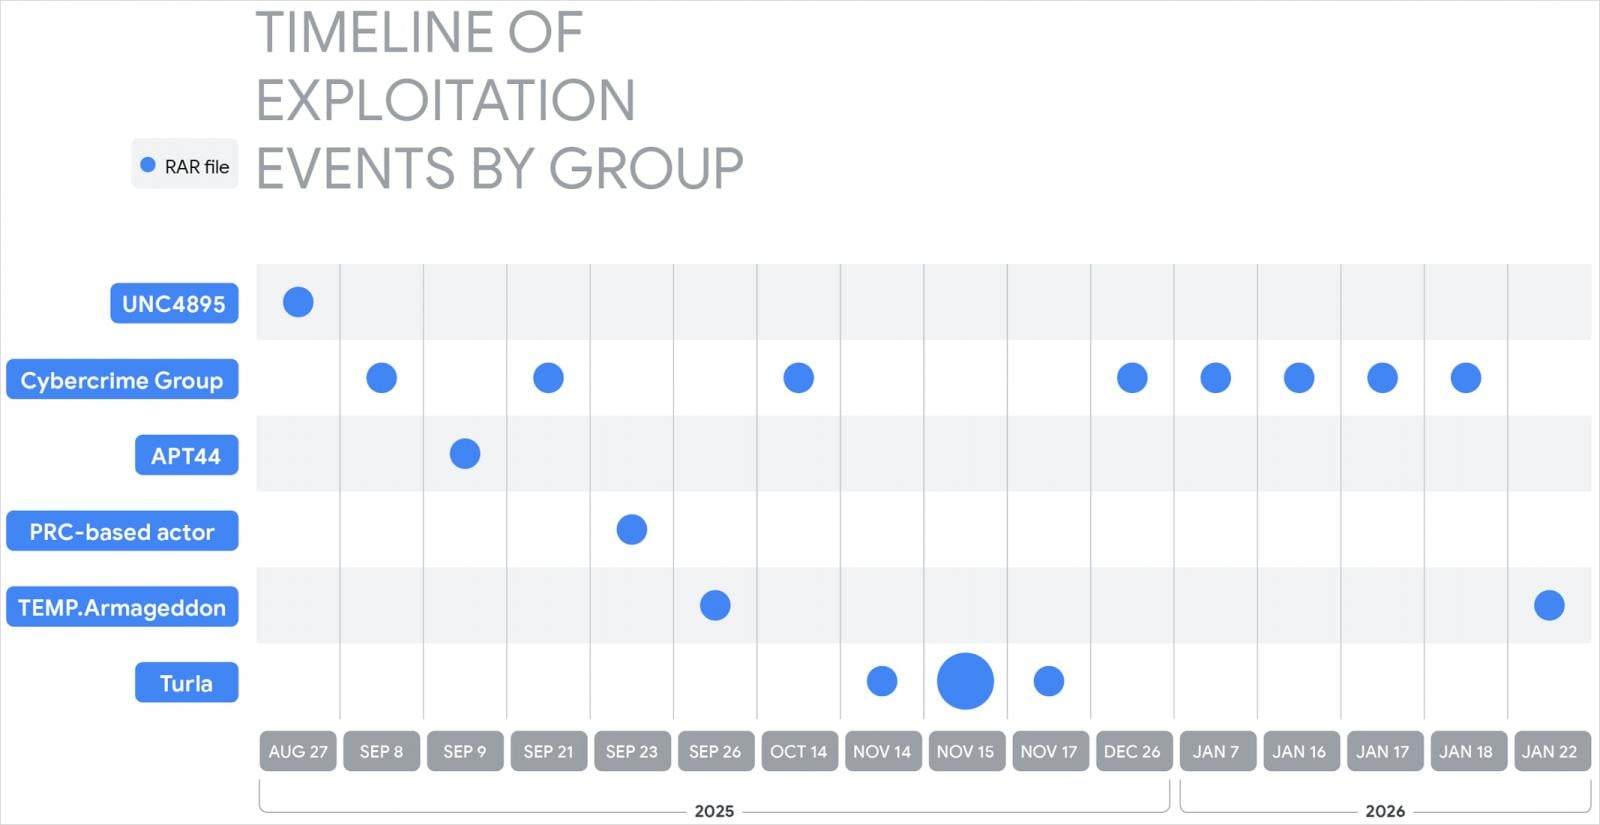
Среди правительственных кибергрупп, замеченных Google за эксплуатацией CVE-2025-8088, — целый «звёздный состав»:

  1. UNC4895 (RomCom/CIGAR) рассылала фишинговые письма украинским военным и доставляла загрузчик NESTPACKER (Snipbot).
  2. APT44 (FROZENBARENTS) использовала вредоносные ярлыки и украиноязычные приманки для загрузки дополнительных компонентов.
  3. TEMP.Armageddon (CARPATHIAN) до сих пор применяет HTA-загрузчики, оседающие в автозапуске.
  4. Turla (SUMMIT) распространяла свой набор инструментов STOCKSTAY, маскируя атаки под материалы для ВСУ.

Также зафиксированы китайские группировки, которые применяли эксплойт для доставки POISONIVY через BAT-файлы.

Но на этом всё не заканчивается. GTIG отмечает, что уязвимость активно используют и финансово мотивированные злоумышленники. Через WinRAR они распространяют популярные трояны и стилеры — XWorm, AsyncRAT, бэкдоры под управлением Telegram-ботов, а также вредоносные расширения для браузера Chrome, ориентированные на банковские данные.

По оценке Google, большинство атакующих не писали эксплойт сами, а просто купили готовое решение у специализированных продавцов. Один из таких поставщиков, известный под псевдонимом «zeroplayer», рекламировал рабочий эксплойт для WinRAR ещё летом.

Причём это далеко не единственный его «товар»: ранее он предлагал 0-day для Microsoft Office, удалённое выполнение кода в корпоративных VPN, локальное повышение привилегий в Windows и даже обходы средств защиты — по ценам от 80 до 300 тысяч долларов.

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru