


Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

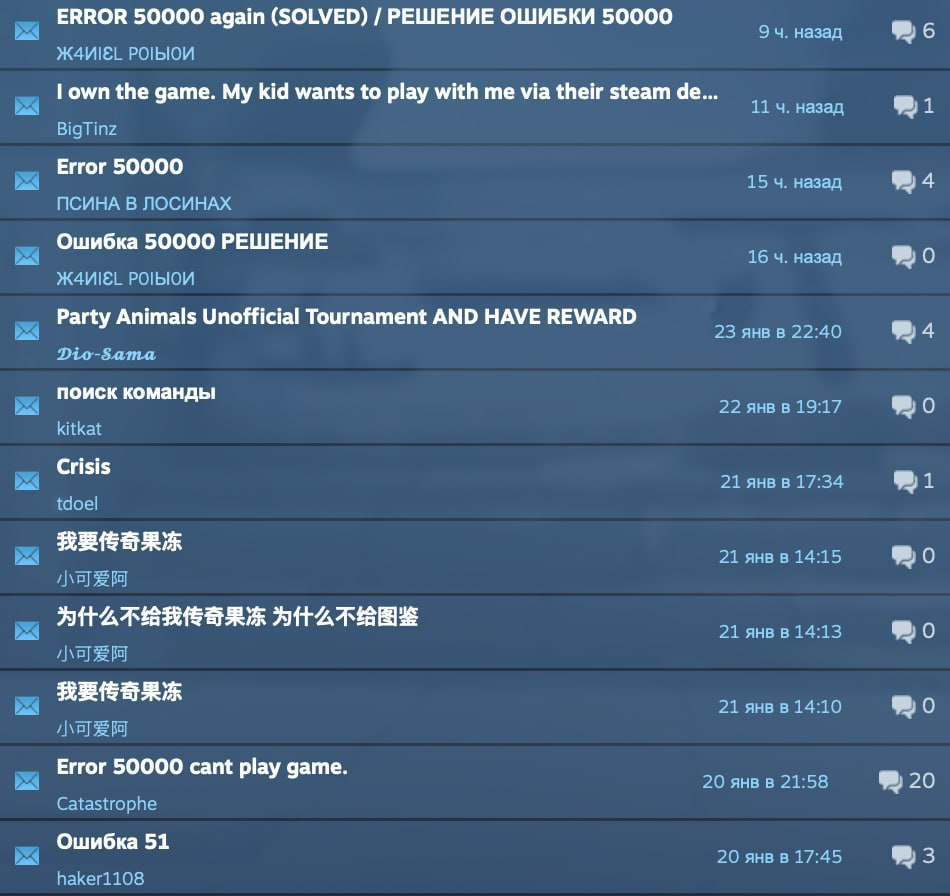
В минувшие выходные россияне столкнулись с массовым сбоем зарубежных игр. При попытке подключения к онлайн-проекту у многих геймеров возникала ошибка 50000 — превышение времени ожидания ответа сервера.

Первыми на проблемы пожаловались поклонники R.E.P.O. и VRChat, затем стали также отваливаться Party Animals, Geometry Dash, Warhammer Gladius, Kards, Back 4 Blood, Call of Duty: Mobile.

Как выяснилось, иностранные игровые проекты пали жертвой усиления борьбы Роскомнадзора с телефонными мошенниками в мессенджерах, а также VPN-сервисами, нарушающими российское законодательство.

Дело в том, что вводимые РКН ограничения реализуются через ТСПУ, установленные на сетях всех российских провайдеров. Блокировка сетевых пакетов осуществляется автоматически на основании используемых подсетей, портов и протоколов, без учета контекста.


В результате под раздачу могут попасть и невинные жертвы. Аналогичные ситуация с сопутствующими потерями возникла лет восемь назад при попытке РКН наказать за непослушание Telegram, а позднее — Twitter.

Целевую блокировку игры регулятор предпринял в минувшем декабре, ограничив россиянам доступ к Roblox, чтобы оградить детей и подростков от вредного для них контента.

Отсутствие регулирования в отрасли, повышающей киберриски для малолетних геймеров, заботит также парламентариев. Госдума РФ предложила обеспечить возможность самозапрета на внутриигровые платежи и подготовила законопроект, обязывающий разработчиков и издателей игр ввести маркировку контента, а также идентификацию пользователей по номеру телефона и данным из ЕСИА либо ЕБС.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru