


Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

Роскомнадзор случайно вырубил R.E.P.O., Call of Duty: Mobile и Warhammer

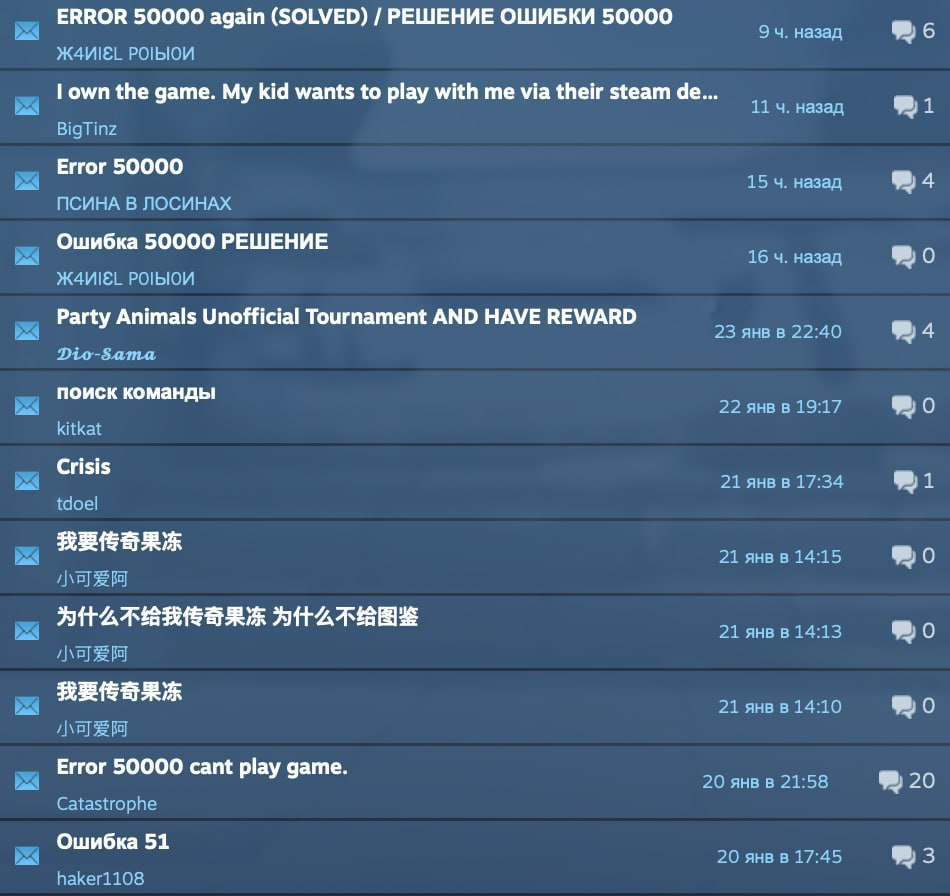
В минувшие выходные россияне столкнулись с массовым сбоем зарубежных игр. При попытке подключения к онлайн-проекту у многих геймеров возникала ошибка 50000 — превышение времени ожидания ответа сервера.

Первыми на проблемы пожаловались поклонники R.E.P.O. и VRChat, затем стали также отваливаться Party Animals, Geometry Dash, Warhammer Gladius, Kards, Back 4 Blood, Call of Duty: Mobile.

Как выяснилось, иностранные игровые проекты пали жертвой усиления борьбы Роскомнадзора с телефонными мошенниками в мессенджерах, а также VPN-сервисами, нарушающими российское законодательство.

Дело в том, что вводимые РКН ограничения реализуются через ТСПУ, установленные на сетях всех российских провайдеров. Блокировка сетевых пакетов осуществляется автоматически на основании используемых подсетей, портов и протоколов, без учета контекста.


В результате под раздачу могут попасть и невинные жертвы. Аналогичные ситуация с сопутствующими потерями возникла лет восемь назад при попытке РКН наказать за непослушание Telegram, а позднее — Twitter.

Целевую блокировку игры регулятор предпринял в минувшем декабре, ограничив россиянам доступ к Roblox, чтобы оградить детей и подростков от вредного для них контента.

Отсутствие регулирования в отрасли, повышающей киберриски для малолетних геймеров, заботит также парламентариев. Госдума РФ предложила обеспечить возможность самозапрета на внутриигровые платежи и подготовила законопроект, обязывающий разработчиков и издателей игр ввести маркировку контента, а также идентификацию пользователей по номеру телефона и данным из ЕСИА либо ЕБС.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru