


ФСТЭК России определилась со списком угроз для ИИ-систем

ФСТЭК России определилась со списком угроз для ИИ-систем

ФСТЭК России определилась со списком угроз для ИИ-систем

В банке данных угроз (БДУ), созданном ФСТЭК России, появился раздел о проблемах, специфичных для ИИ. Риски в отношении ИБ, связанные с качеством софта, ML-моделей и наборов обучающих данных, здесь не рассматриваются.

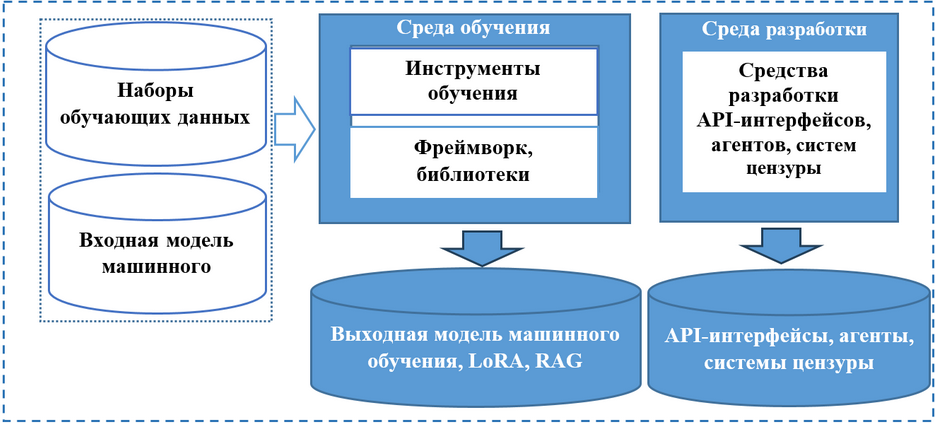
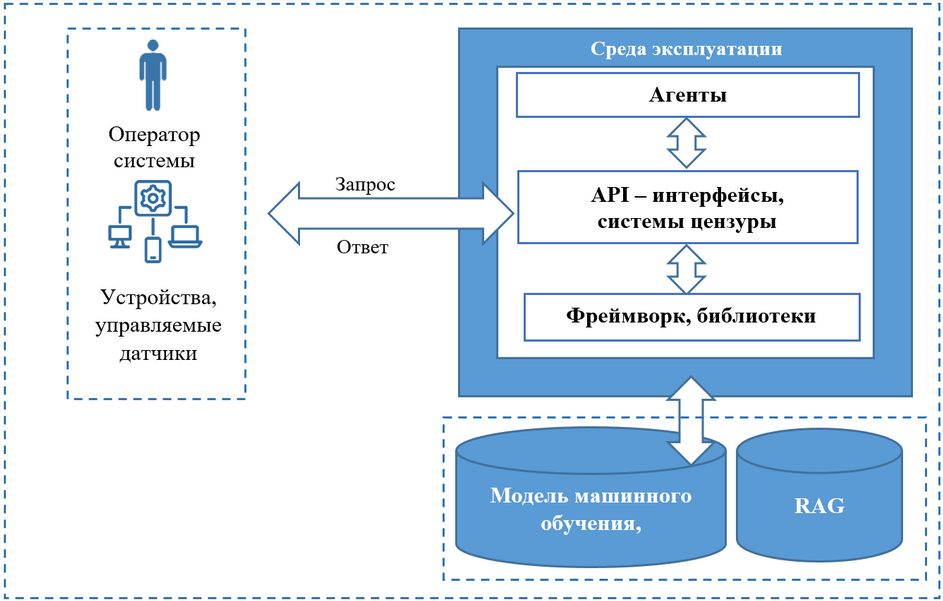
Угрозы нарушения конфиденциальности, целостности или доступности информации, обрабатываемой с помощью ИИ, разделены на две группы — реализуемые на этапе разработки / обучения и в ходе эксплуатации таких систем.

В инфраструктуре разработчика ИИ-систем оценки на предмет безопасности информации требуют следующие объекты:


Объекты, подлежащие проверке на безопасность в инфраструктуре оператора ИИ-системы:


Дополнительно и разработчикам, и операторам следует учитывать возможность утечки конфиденциальной информации, а также кражи, отказа либо нарушения функционирования ML-моделей.

Среди векторов возможных атак упомянуты эксплойт уязвимостей в шаблонах для ИИ, модификация промптов и конфигурации агентов, исчерпание лимита на обращения к ИИ-системе с целью вызвать отказ в обслуживании (DoS).

В комментарии для «Ведомостей» первый замдиректора ФСТЭК Виталий Лютиков пояснил, что составленный ими перечень угроз для ИИ ляжет в основу разрабатываемого стандарта по безопасной разработке ИИ-систем, который планировалась вынести на обсуждение до конца этого года.

Представленная в новом разделе БДУ детализация также поможет полагающимся на ИИ госструктурам и субъектам КИИ данных скорректировать процессы моделирования угроз к моменту вступления в силу приказа ФТЭК об усилении защиты данных в ГИС (№117, заработает с марта 2026 года).

Ужесточение требований регулятора в отношении безопасности вызвано ростом числа атак, в том числе на ИИ. В этих условиях важно учитывать не только возможности ИИ-технологий, но и сопряженные с ними риски.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru