


VolkLocker: новый шифровальщик хранит ключи в виде простого текста

VolkLocker: новый шифровальщик хранит ключи в виде простого текста

VolkLocker: новый шифровальщик хранит ключи в виде простого текста

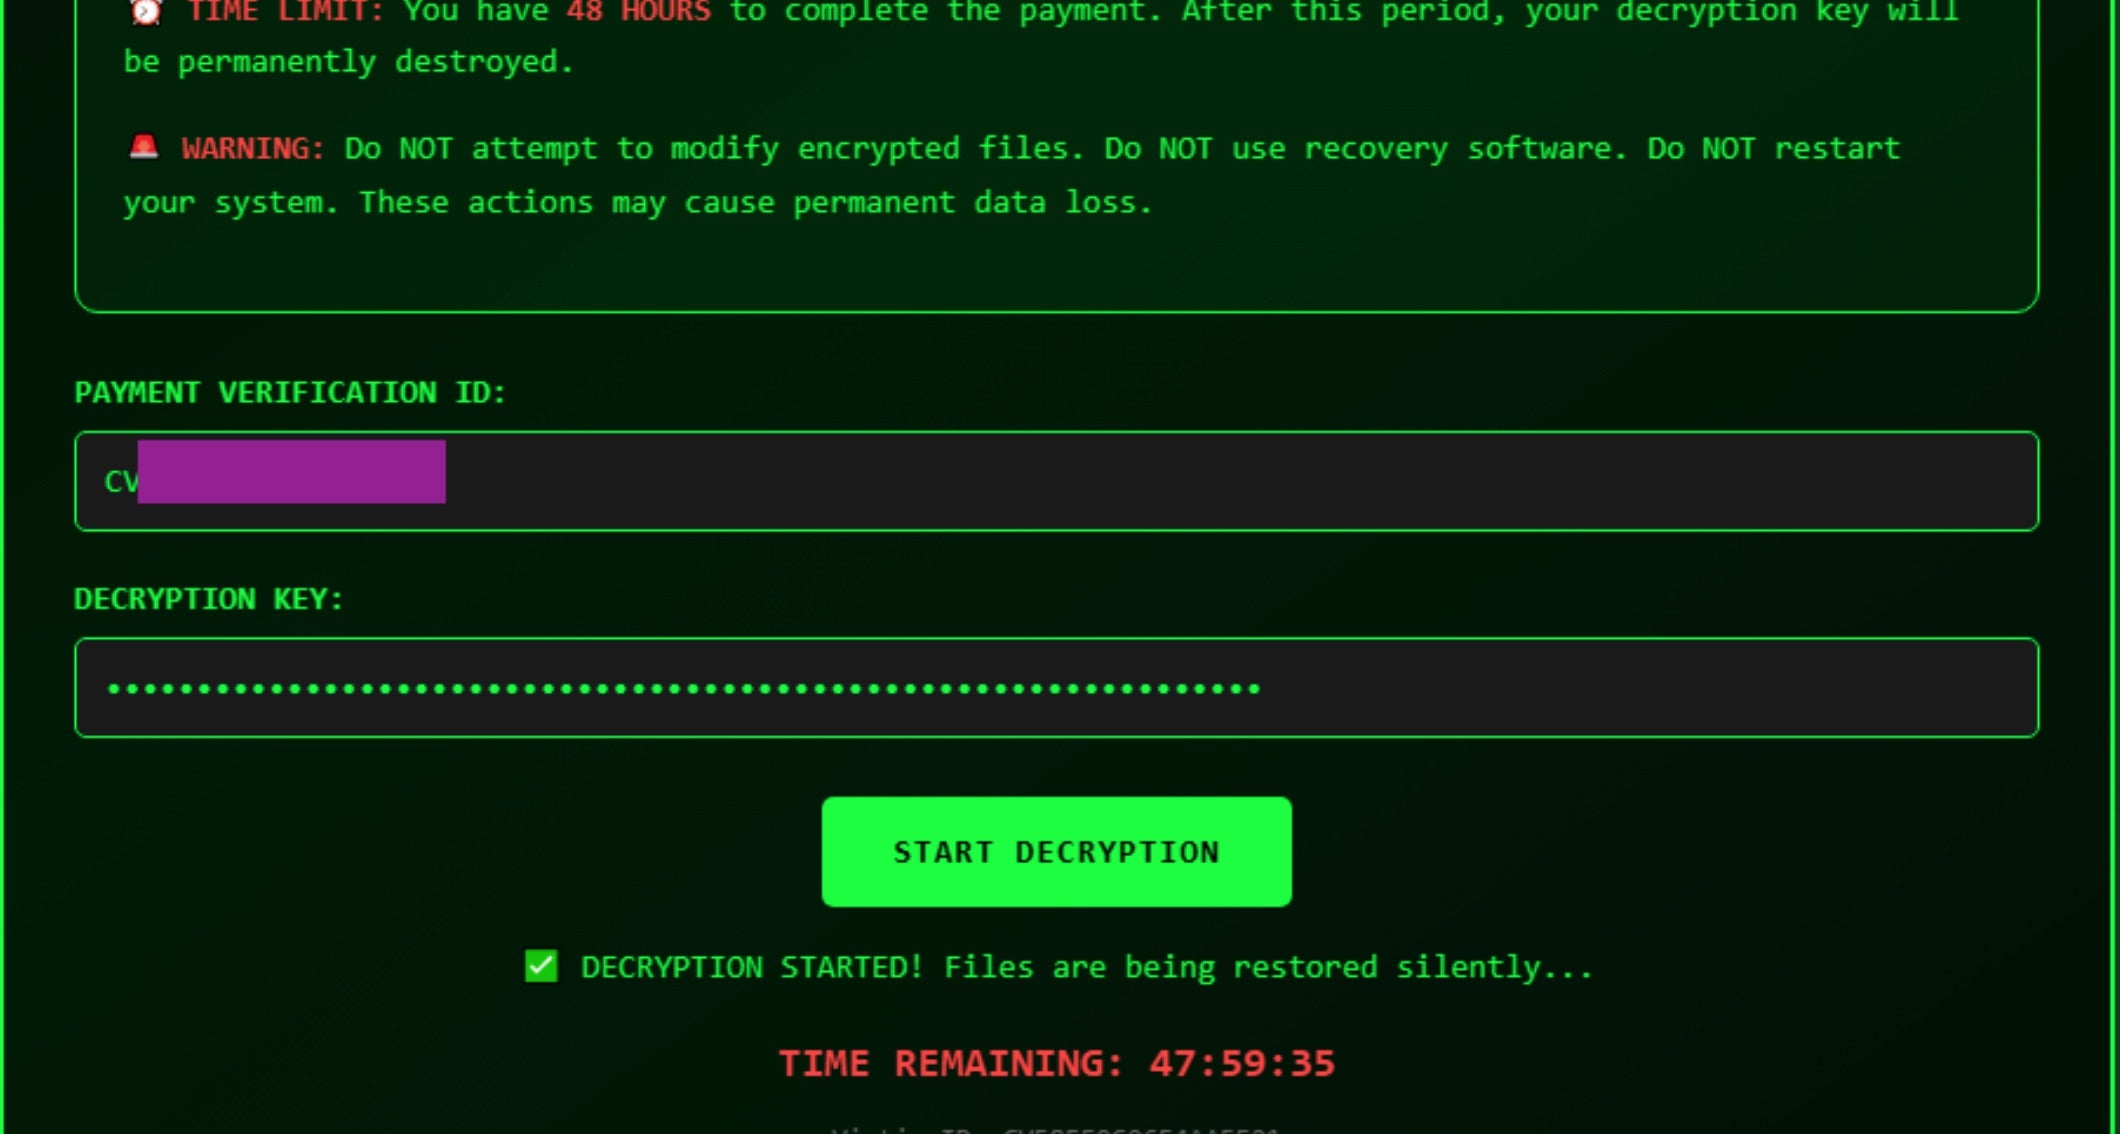
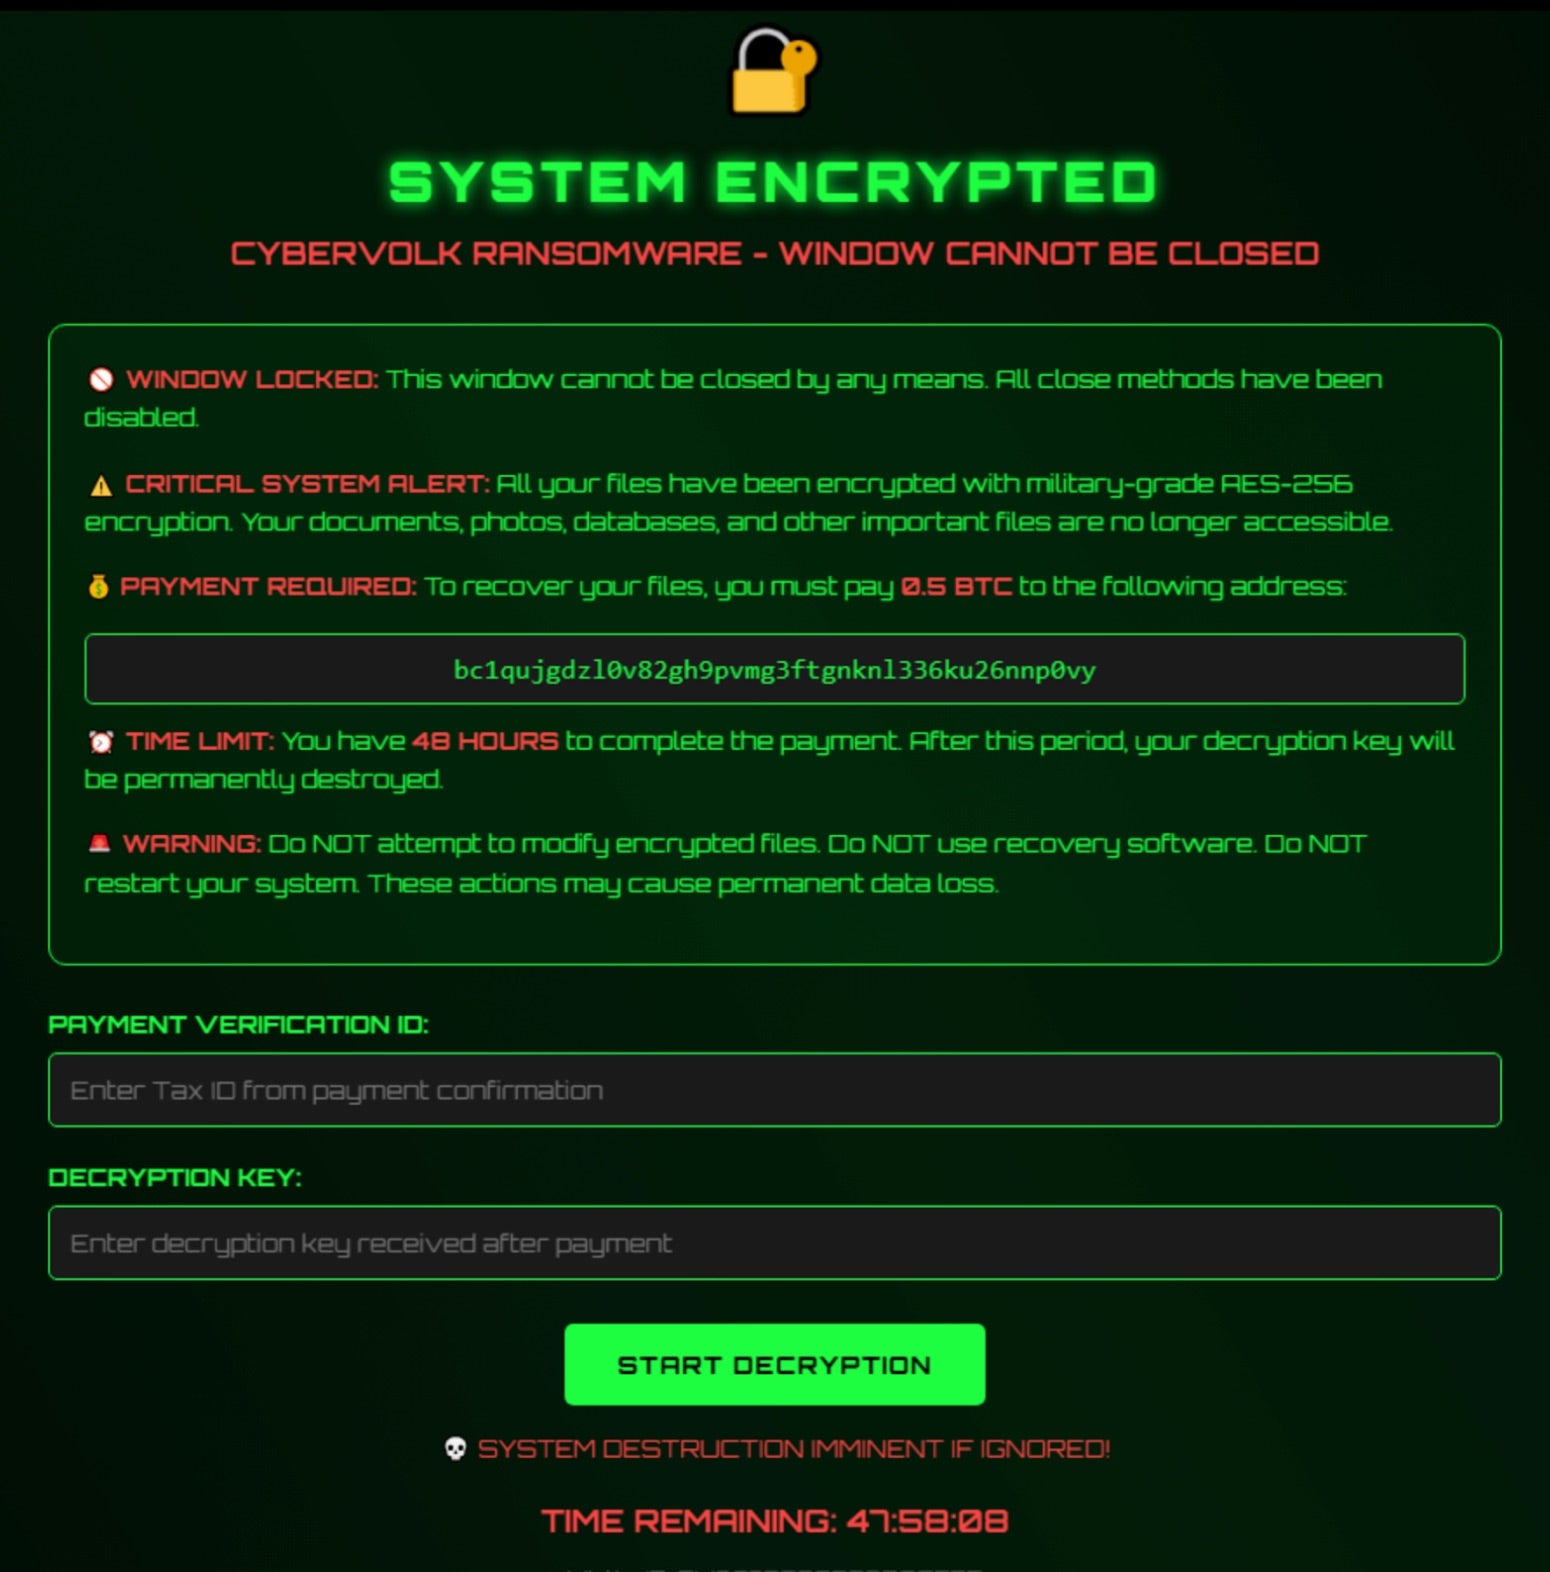
Хактивистская группировка CyberVolk, которую на Западе связывают с пророссийской сценой, снова объявилась после нескольких месяцев тишины — и не просто так, а с собственной программой-вымогателем. Вредонос явно недоработали, поскольку он хранит ключи в виде простого текста.

Летом CyberVolk запустила обновлённую версию своего шифровальщика CyberVolk 2.x, он же VolkLocker. Вся его инфраструктура находится целиком в Telegram. И такой подход делает жизнь киберпреступников проще.

Через мессенджер CyberVolk может:

  • генерировать сборки шифровальщика,
  • управлять атаками,
  • вести учёт жертв,
  • отправлять сообщения пострадавшим,
  • заниматься всей «бизнес-логикой» — не выходя из Telegram.

Фактически, даже минимальные технические навыки больше не нужны: Telegram-боты и автоматизация делают всю грязную работу.

При всей этой «продвинутости» разработчики VolkLocker допустили почти анекдотическую ошибку. Как выяснил старший исследователь SentinelOne Джим Уолтер, мастер-ключи шифрования оказались жёстко прописаны прямо в исполняемых файлах.

Речь идёт об одном и том же ключе, которым шифруются все файлы в системе жертвы. Более того, зловред ещё и сохраняет открытый текстовый файл с этим ключом во временной директории %TEMP%.

По словам Уолтера, это, скорее всего, «тестовый артефакт, случайно попавший в боевые сборки». Проще говоря, разработчики забыли вычистить отладочный код. В результате у жертв появляется реальный шанс восстановить данные без уплаты выкупа.


Группировку CyberVolk впервые подробно описали ещё в прошлом году. В отличие от таких известных коллективов, как CyberArmyofRussia_Reborn или NoName057(16), которых власти США напрямую связывают с Кремлём, у CyberVolk нет явных следов прямого государственного кураторства.


Есть и ещё одно отличие: если большинство идеологически мотивированных групп ограничиваются DDoS-атаками «для шума», CyberVolk делает ставку именно на шифровальщики.

Большую часть 2025 года группировка провела в тени — Telegram несколько раз банил их каналы и ботов. Но уже в августе CyberVolk вернулась с новым RaaS-предложением.

Что умеет VolkLocker:

  • написан на Go
  • работает на Windows и Linux
  • использует AES-256 в режиме GCM
  • повышает привилегии и обходит UAC
  • имеет настраиваемые списки исключений по файлам и каталогам
  • встроенный Telegram-C2 для управления заражёнными системами

При сборке шифровальщика оператор указывает:

  • биткоин-адрес,
  • токен Telegram-бота,
  • ID чата,
  • дедлайн выкупа,
  • расширение зашифрованных файлов,
  • параметры самоуничтожения.

Некоторые «партнёры» пошли дальше и добавили функции кейлоггера и RAT. С ноября CyberVolk начала активно продвигать свои инструменты:

  • RaaS (одна ОС) — 800–1 100 долларов;
  • RaaS (Windows + Linux) — 1 600–2 200 долларов;
  • RAT или кейлоггер — 500 долларов за штуку.
Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru