


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

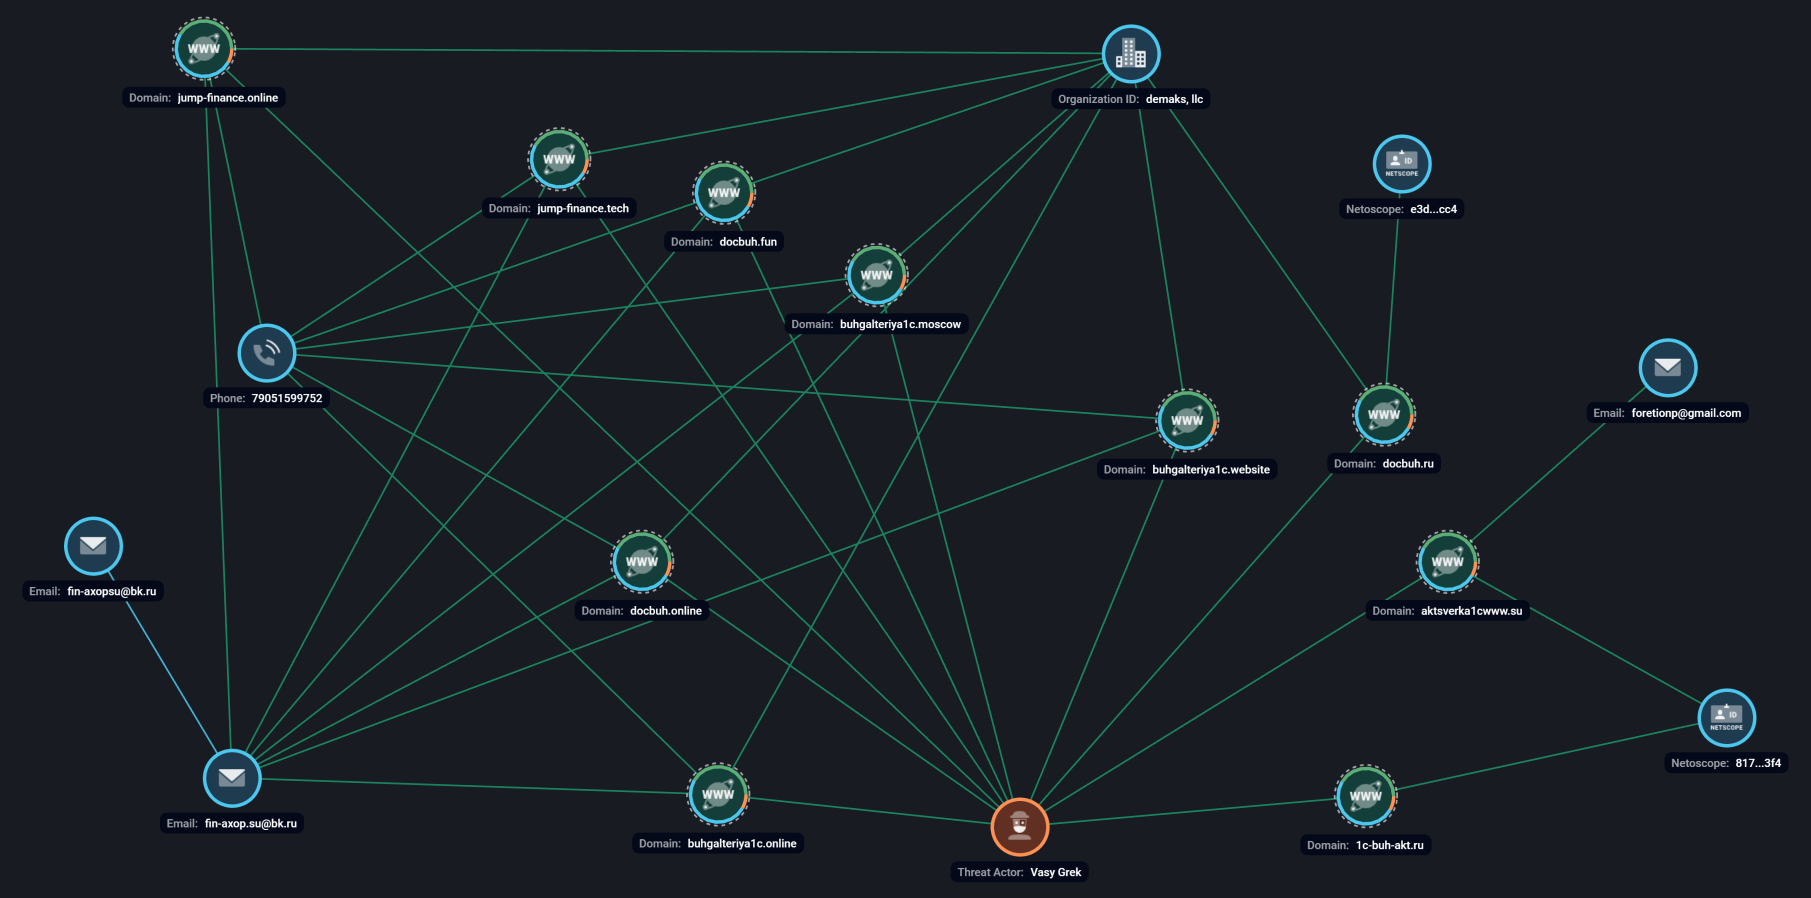
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


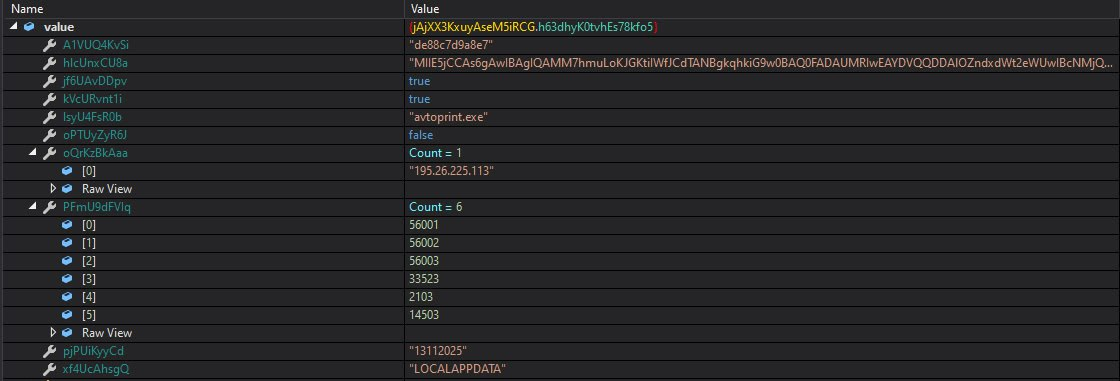
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru