


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

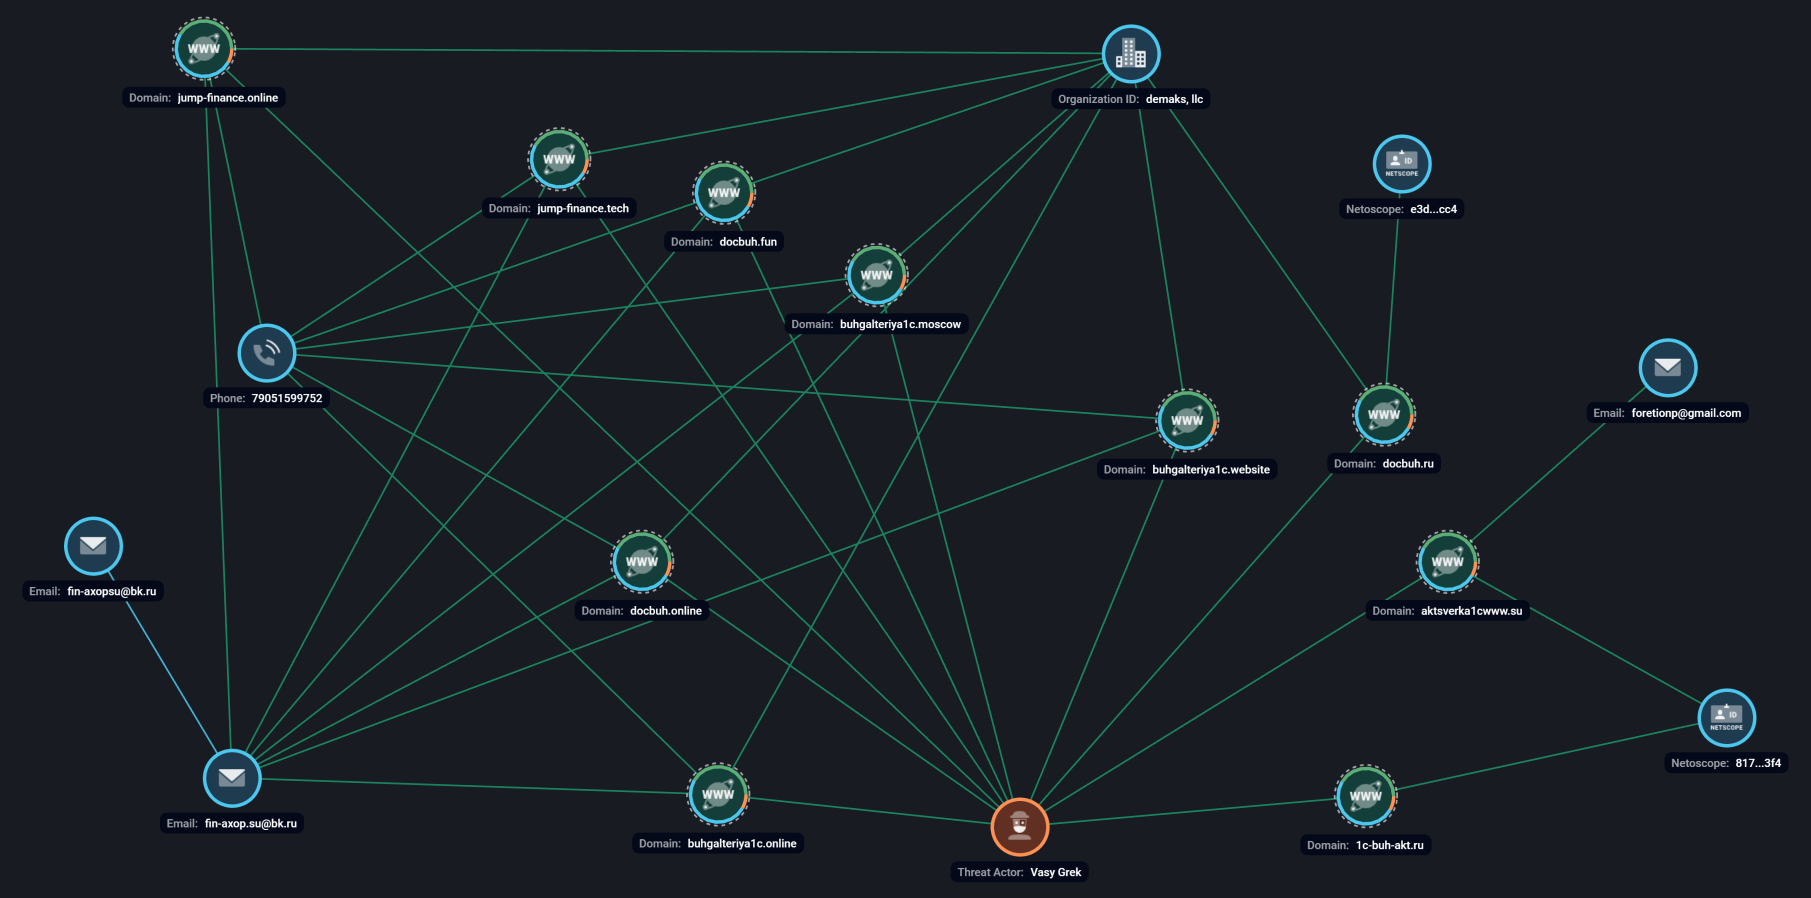
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


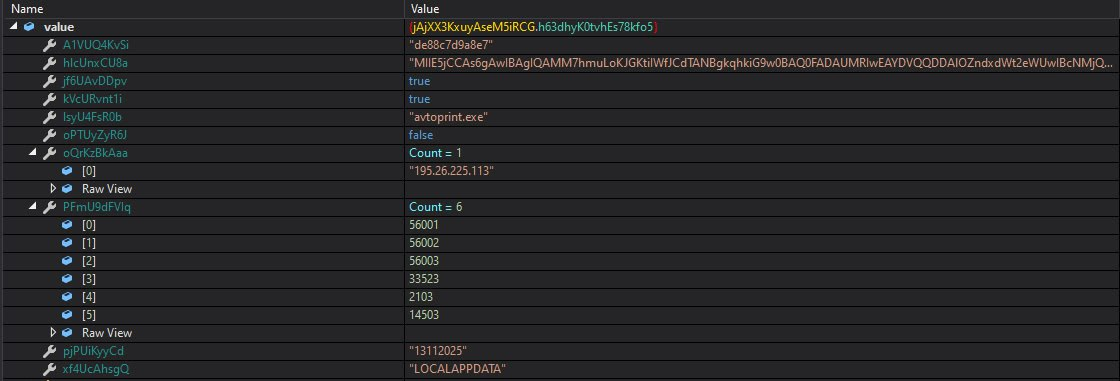
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru