


VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

VasyGrek усилил фишинг против российских организаций, сменив инструменты

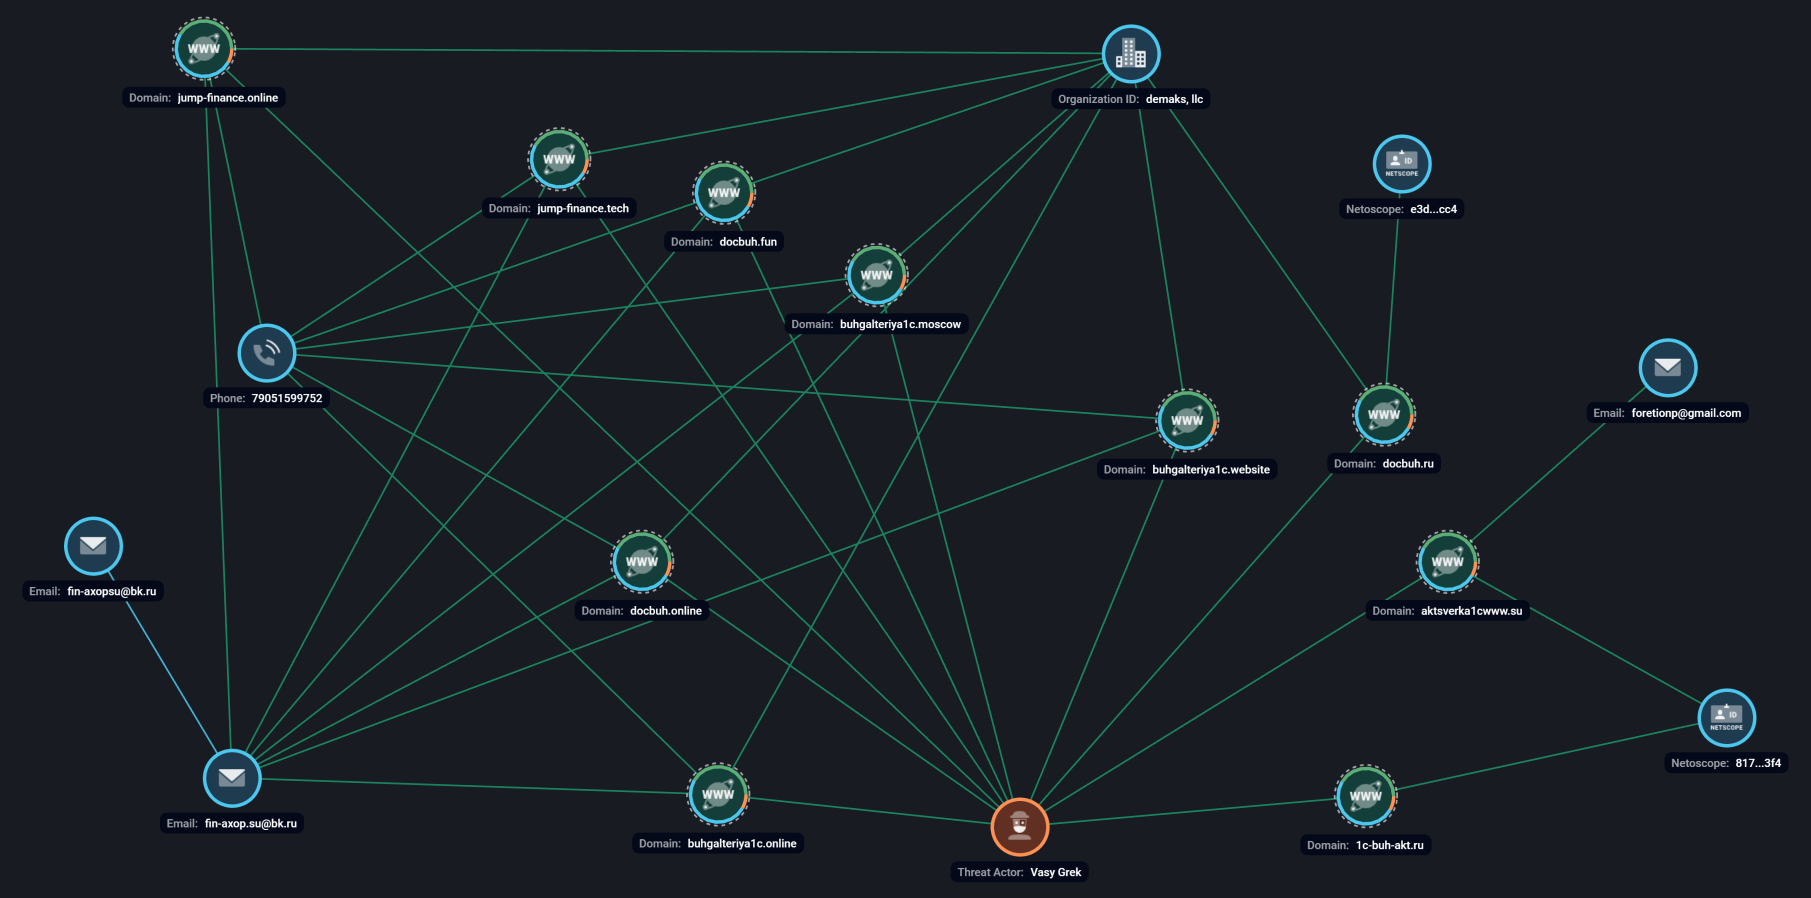
Аналитики F6 Threat Intelligence зафиксировали новую волну атак, связанных с русскоязычным злоумышленником VasyGrek (он же Fluffy Wolf) — фигурой, известной по фишинговым кампаниям против российских компаний ещё с 2016 года. Традиционно он использует рассылки на бухгалтерскую тематику и домены-приманки сайтов финансовых организаций, под которые маскирует распространение вредоносных программ.

После недавней публикации F6 злоумышленник перестал использовать свой привычный инструмент BurnsRAT, однако общая структура атак осталась прежней: массовые рассылки, поддельные домены и доставка различных вредоносных приложений.

Главное изменение заметно в выборе инструментов. Вместо продавца Mr.Burns VasyGrek перешёл на утилиты автора PureCoder, которые активно распространяются на киберпреступных форумах. Кроме того, он был замечен в использовании шифровальщика Pay2Key, популярного в этом году RaaS (ransomware-as-a-service).

В ноябре 2025 года злоумышленник обновил и саму цепочку атаки. Архивы с EXE-файлами он заменил на архивы, содержащие VBS- и BAT-скрипты. Вместо загрузчика PureCrypter появился новый элемент — stego downloader на PowerShell, который загружает полезную нагрузку PureHVNC.


Ранее этот загрузчик замечали у других группировок, например Sticky Werewolf, но в данном случае атрибуция указывает именно на VasyGrek: совпадает стиль писем, домены доставки и финальный пейлоад.


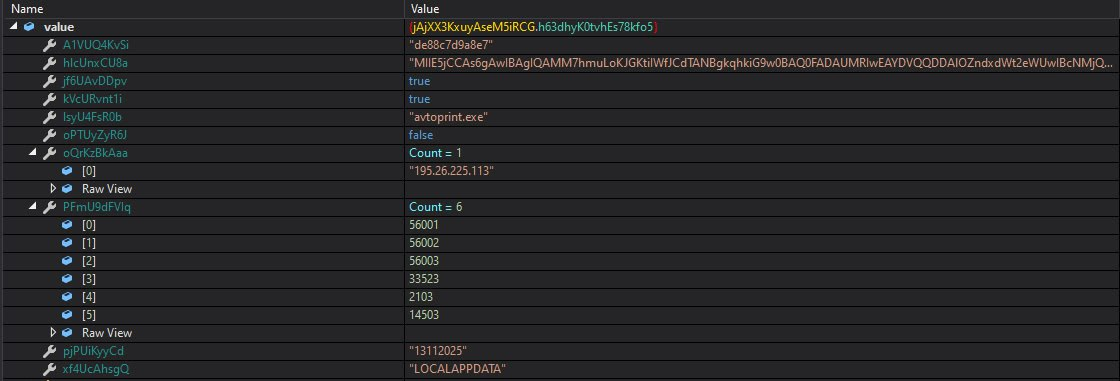
Анализ одного из вредоносных образцов, проведённый на Malware Detonation Platform F6, подтверждает обновлённую тактику злоумышленника.

Под удар в последние месяцы попали компании из промышленности, энергетики, сферы финансов, ИТ, медиа, торговли и других отраслей. Основная цель атак VasyGrek остаётся прежней — получение конфиденциальных данных и их дальнейшее использование в интересах злоумышленника.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru