


Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Эксперты F6 Threat Intelligence и Лаборатории цифровой криминалистики F6 изучили работу группировки Bearlyfy, которая появилась в начале 2025 года и уже успела заявить о себе. Сначала киберпреступники атаковали небольшие компании и требовали сравнительно скромные суммы.

Но со временем они перешли на более крупные цели — в том числе промышленные предприятия, и суммы выкупа выросли.

В последней зафиксированной атаке требование составило 80 тысяч евро в криптовалюте. По оценкам F6, примерно каждая пятая жертва соглашается платить.

В арсенале Bearlyfy нет уникального зловреда — группа использует известные семейства вымогателей, такие как LockBit 3 (Black) и Babuk, но при этом добавляет свои приёмы. Например, злоумышленники быстро разворачивают атаку, почти не тратят время на подготовку и сразу шифруют или уничтожают данные.

Доступ получают через уязвимые сервисы и приложения, а для продвижения по сети применяют стандартные средства латерального продвижения по сети и инструменты удалённого администрирования.

Любопытная деталь: часть инструментов — это модифицированные версии открытых утилит. А «письма счастья» с требованиями выкупа пишут сами хакеры, а не программа.

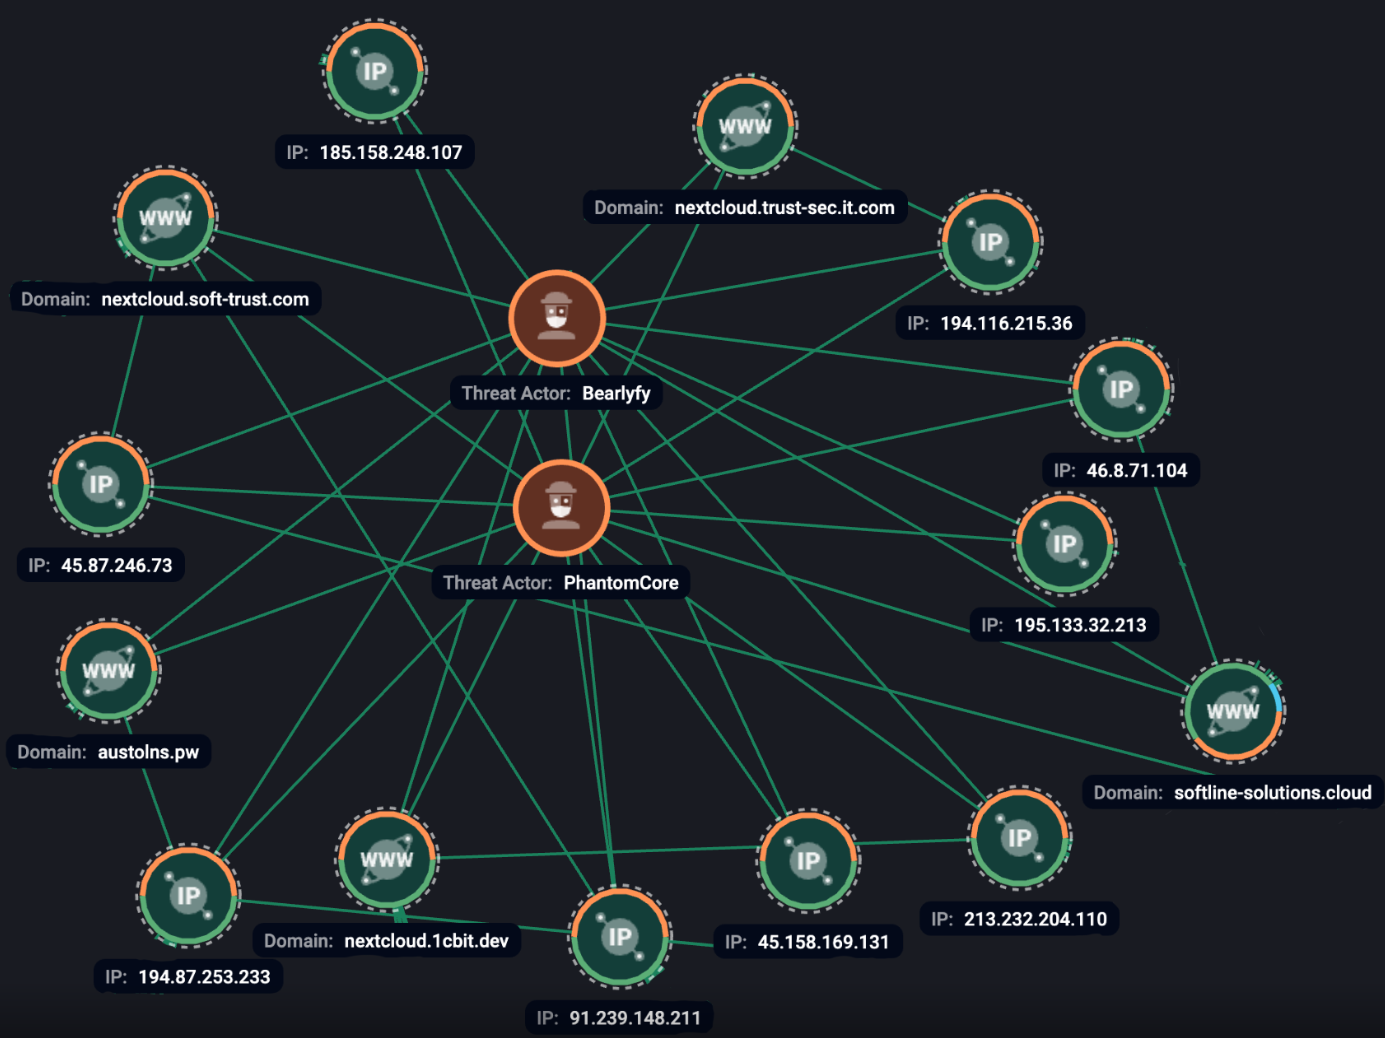
Исследователи также нашли связи между Bearlyfy и другой известной группировкой — PhantomCore, которая действует с 2022 года. Так, инфраструктура, использованная Bearlyfy в одной из атак, ранее засветилась в атаках PhantomCore против российских компаний.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru