


Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Каждая пятая жертва Bearlyfy платит выкуп: до 80 000 евро в криптовалюте

Эксперты F6 Threat Intelligence и Лаборатории цифровой криминалистики F6 изучили работу группировки Bearlyfy, которая появилась в начале 2025 года и уже успела заявить о себе. Сначала киберпреступники атаковали небольшие компании и требовали сравнительно скромные суммы.

Но со временем они перешли на более крупные цели — в том числе промышленные предприятия, и суммы выкупа выросли.

В последней зафиксированной атаке требование составило 80 тысяч евро в криптовалюте. По оценкам F6, примерно каждая пятая жертва соглашается платить.

В арсенале Bearlyfy нет уникального зловреда — группа использует известные семейства вымогателей, такие как LockBit 3 (Black) и Babuk, но при этом добавляет свои приёмы. Например, злоумышленники быстро разворачивают атаку, почти не тратят время на подготовку и сразу шифруют или уничтожают данные.

Доступ получают через уязвимые сервисы и приложения, а для продвижения по сети применяют стандартные средства латерального продвижения по сети и инструменты удалённого администрирования.

Любопытная деталь: часть инструментов — это модифицированные версии открытых утилит. А «письма счастья» с требованиями выкупа пишут сами хакеры, а не программа.

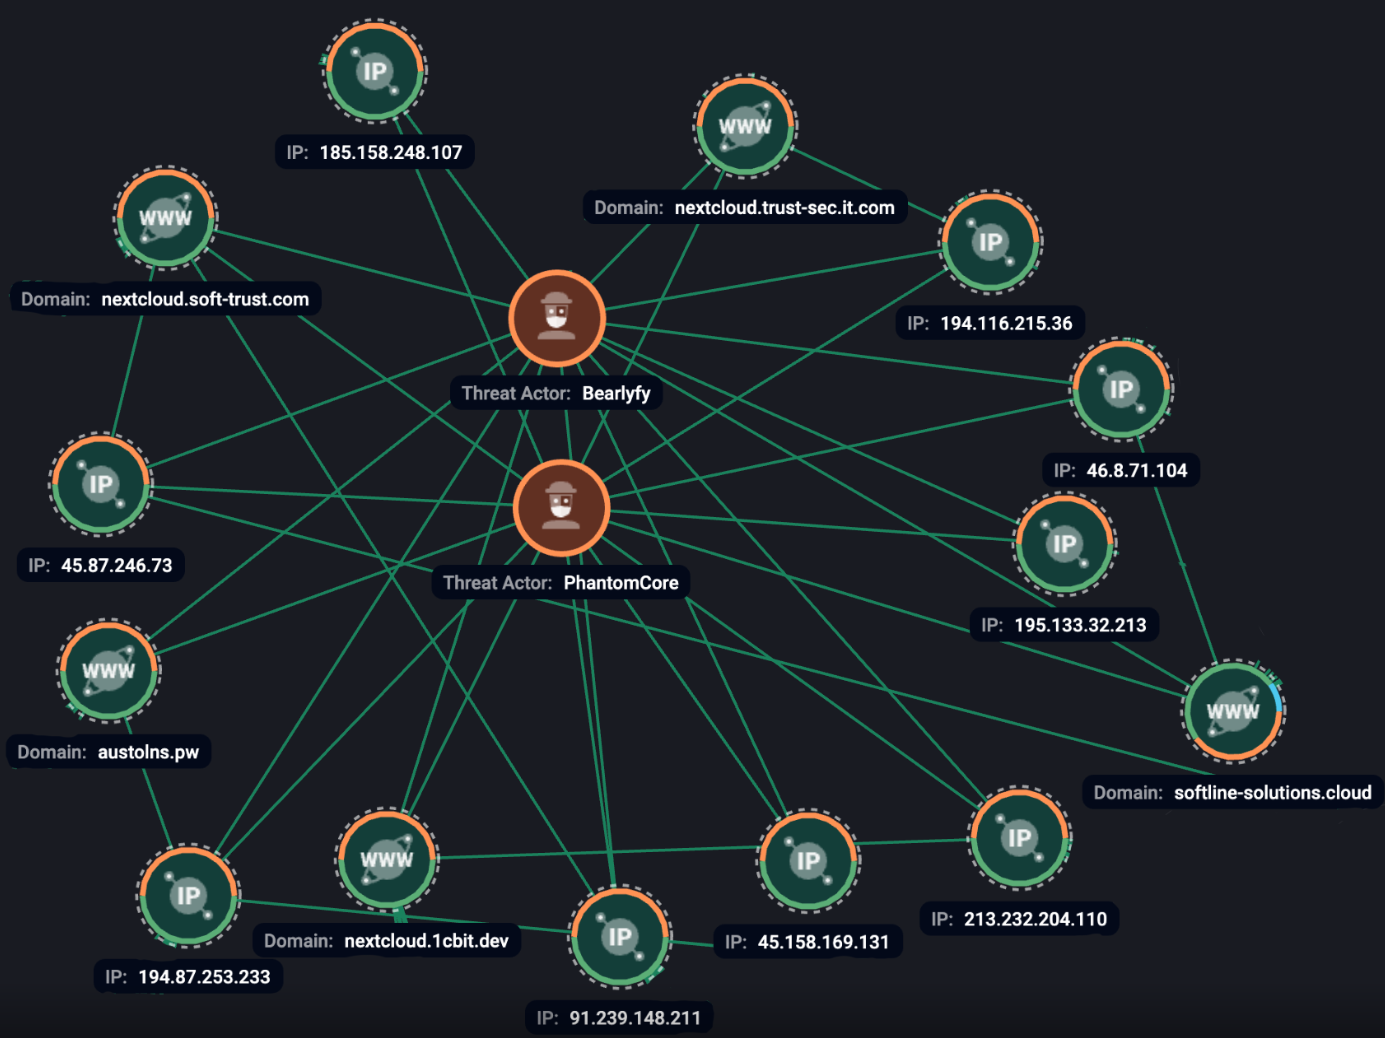
Исследователи также нашли связи между Bearlyfy и другой известной группировкой — PhantomCore, которая действует с 2022 года. Так, инфраструктура, использованная Bearlyfy в одной из атак, ранее засветилась в атаках PhantomCore против российских компаний.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru