


Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

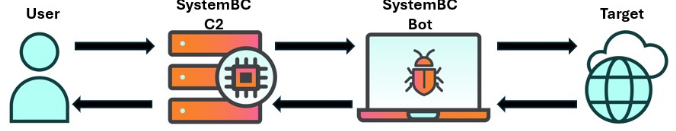
Команда Black Lotus Labs из Lumen Technologies обнаружила, что используемый киберкриминалом прокси-ботнет SystemBC обновил инфраструктуру. Он теперь состоит в основном из серверов в сетях VPS-провайдеров, а число C2 перевалило за 80.

Включение в состав SystemBC хостов VPS позволило существенно повысить пропускную способность и жизнестойкость ботнета в сравнении с сетями на частных устройствах и IoT. Лежащий в его основе вредонос также обрел двойника, заточенного под Linux.

Внедрение ботов по-прежнему происходит с помощью эксплойтов. Зараженные системы содержат множество незакрытых, хорошо известных уязвимостей — в среднем по 20 на сервер; в ряде случаев число CVE перевалило за 160.

Для получения первичного доступа ботоводы проводят сканирование портов 443. Загрузка шелл-скриптов для развертывания зловреда осуществляется через обратный вызов на порту 80.

В целевую систему могут одновременно установить более 180 вредоносных семплов. В результате жертва становится частью бот-сети и начинает проксировать трафик, помогая злоумышленникам скрыть источник атаки.


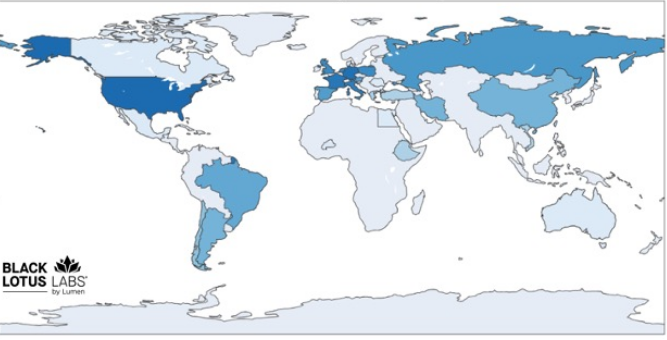
За несколько месяцев наблюдений исследователи определили, что число активных узлов SystemBC составляет в среднем 1500 в сутки; 300 из них используют ботоводы GoBrut для проведения брутфорс-атак.

Около 80% вредоносного трафика на ботнете ассоциируется с сетями пяти крупных провайдеров VPS. В 40% случаев VPS-прокси живет больше месяца, но в итоге все равно попадает в блок-лист.


Ботнет SystemBC сдается в аренду, его среди прочих использовали операторы Trickbot и IcedID. В настоящее время среди арендаторов числятся несколько сторонних прокси-сервисов, в том числе REM Proxy, в распоряжении которого также имеются 20 тыс. зараженных роутеров MikroTik.

Услугами REM Proxy, по данным экспертов, пользуются вымогатели, в частности, операторы шифровальщиков Morpheus и AvosLocker. Владельцы SystemBC и сами не прочь пустить его в ход — к примеру, чтобы скрыть попытки взлома WordPress-сайтов через брутфорс.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru