


Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

Ботнет SystemBC нарастил мощность за счет VPS-систем, в том числе из России

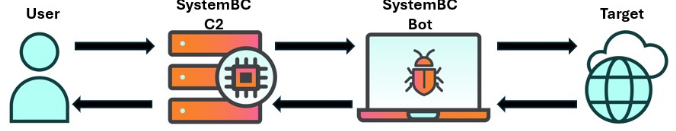
Команда Black Lotus Labs из Lumen Technologies обнаружила, что используемый киберкриминалом прокси-ботнет SystemBC обновил инфраструктуру. Он теперь состоит в основном из серверов в сетях VPS-провайдеров, а число C2 перевалило за 80.

Включение в состав SystemBC хостов VPS позволило существенно повысить пропускную способность и жизнестойкость ботнета в сравнении с сетями на частных устройствах и IoT. Лежащий в его основе вредонос также обрел двойника, заточенного под Linux.

Внедрение ботов по-прежнему происходит с помощью эксплойтов. Зараженные системы содержат множество незакрытых, хорошо известных уязвимостей — в среднем по 20 на сервер; в ряде случаев число CVE перевалило за 160.

Для получения первичного доступа ботоводы проводят сканирование портов 443. Загрузка шелл-скриптов для развертывания зловреда осуществляется через обратный вызов на порту 80.

В целевую систему могут одновременно установить более 180 вредоносных семплов. В результате жертва становится частью бот-сети и начинает проксировать трафик, помогая злоумышленникам скрыть источник атаки.


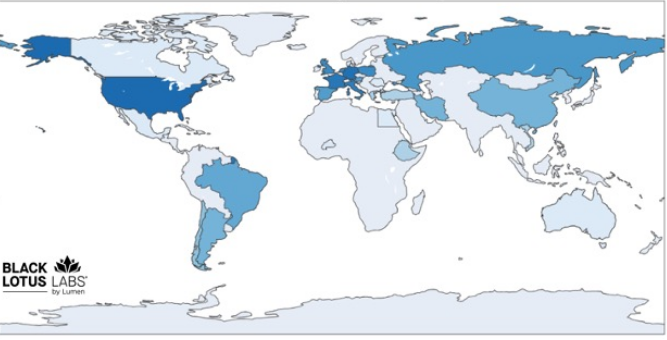
За несколько месяцев наблюдений исследователи определили, что число активных узлов SystemBC составляет в среднем 1500 в сутки; 300 из них используют ботоводы GoBrut для проведения брутфорс-атак.

Около 80% вредоносного трафика на ботнете ассоциируется с сетями пяти крупных провайдеров VPS. В 40% случаев VPS-прокси живет больше месяца, но в итоге все равно попадает в блок-лист.


Ботнет SystemBC сдается в аренду, его среди прочих использовали операторы Trickbot и IcedID. В настоящее время среди арендаторов числятся несколько сторонних прокси-сервисов, в том числе REM Proxy, в распоряжении которого также имеются 20 тыс. зараженных роутеров MikroTik.

Услугами REM Proxy, по данным экспертов, пользуются вымогатели, в частности, операторы шифровальщиков Morpheus и AvosLocker. Владельцы SystemBC и сами не прочь пустить его в ход — к примеру, чтобы скрыть попытки взлома WordPress-сайтов через брутфорс.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru