


Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

Борзохакеры Scattered LAPSUS$ Hunters 4.0 заявили, что отходят от дел

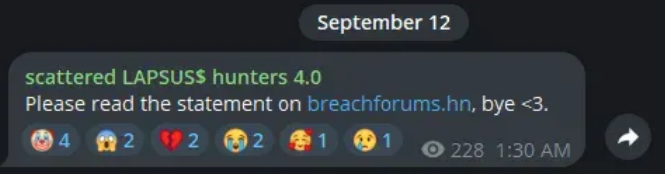
В телеграм-канале криминальной группировки Scattered LAPSUS$ Hunters 4.0 появилось неожиданное известие — прощальный привет с отсылкой к заявлению на хакерском форуме, в котором озвучено решение свернуть операции.

Насколько известно, в состав Scattered LAPSUS$ Hunters 4.0 входят бывшие участники Scattered Spider, LAPSUS$ и ShinyHunters — отсюда и столь причудливое название.

Дерзкие налетчики и бахвалы не объявлялись в Telegram трое суток, их фанатам оставалось только гадать о причинах столь долгого молчания. Заявление на BreachForums прояснило ситуацию: взяв паузу, авторы громких атак, по их словам, посоветовались с близкими и окончательно утвердились в намерении уйти в тень.

В постинге также сказано, что нашумевшие нападения на Salesforce, CrowdStrike, Google, производственные мощности Jaguar Land Rover, американские, французские и британские авиакомпании — лишь дымовая завеса, помогающая отвлечь всеобщее внимание от истинных целей кибергруппы.

Заявив об этом, хакеры не преминули лишний раз подразнить ФБР и ИБ-экспертов, упрекнув их в близорукости и тщеславии. По их утверждению, аресты по итогам расследований зачастую были ошибочными: они умышленно подставляли сторонних людей, но так, чтобы это не имело серьезных последствий.

Лес рубят — щепки летят, спецслужбы прекрасно знают эту пословицу, хотя родственников без вины виноватых автору поста искренне жаль (по крайне мере, так сказано). Вместе с тем он подчеркнул: многие инциденты еще не раскрыты, однако спасать козлов отпущения LAPSUS$ Hunters больше не будут.

В пространном заявлении встречаются и философские сентенции, которые могут говорить о том, что печально известные хвастуны и киберхулиганы, наконец, остепенились. Например, такие:

«Таланта и мастерства в наше время недостаточно, миром правят те, принимает решения и имеет власть».

В заключение LAPSUS$ Hunters пишут: их цели достигнуты, пришло время попрощаться. Накопленных миллионов достаточно, чтобы утешить самых недалеких соратников, остальные продолжат изучать и совершенствовать техническое наследие либо просто уйдут на покой.

Что это, действительно прощальный привет или очередная дымовая завеса, на сей раз в духе exit scam, покажет будущее.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru