


Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

В «Доктор Веб» рассказали о новой целевой атаке на российскую компанию из машиностроительного сектора, которая уже попадала в поле зрения киберпреступников два года назад. Судя по всему, злоумышленники не оставили попыток заполучить корпоративные секреты предприятия и вернулись с обновленным набором инструментов.

В конце июня 2025 года специалисты компании начали расследование после того, как на одном из компьютеров предприятия антивирус стал регулярно детектировать угрозу.

Выяснилось, что это не ложные тревоги, а признаки активной атаки. Первый взлом произошёл ещё 12 мая — на компьютере, где не был установлен Dr.Web. Оттуда вредонос распространился на другие машины.

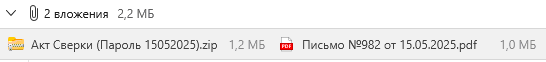
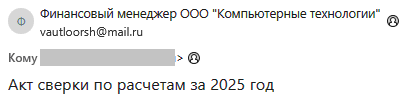
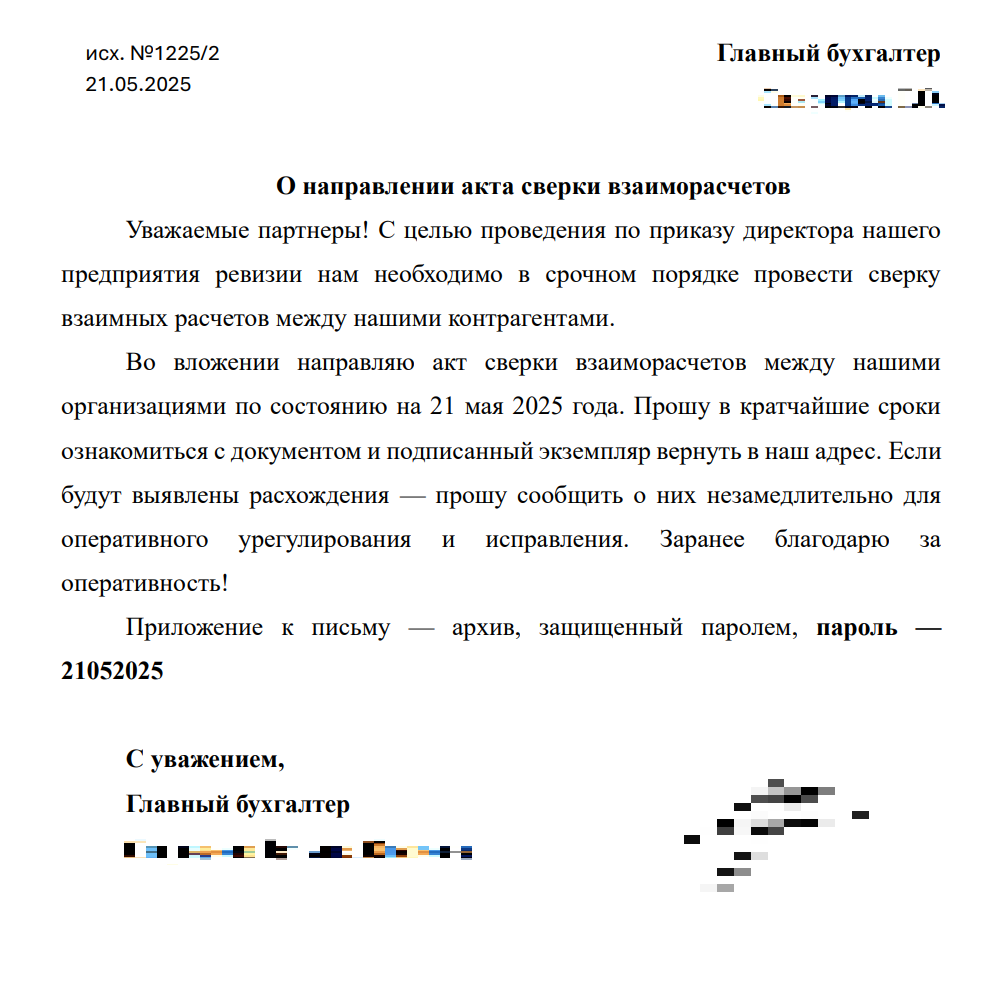
Киберпреступники использовали фишинговые письма с PDF-приманками и архивами, в которых исполняемые файлы были замаскированы под документы.


Ключевым элементом атаки стал загрузчик Trojan.Updatar.1, который подтягивал другие модули бэкдора. В ходе расследования специалисты обнаружили, что злоумышленники применяли обфускацию на основе списка популярных паролей RockYou.txt, чтобы усложнить анализ кода.

Дальше в ход пошли утилиты Meterpreter из Metasploit, инструменты для кражи учётных данных и туннелирования трафика, а также стандартные программы для удалённого администрирования, которые часто не блокируются антивирусом по умолчанию.

На некоторых компьютерах Dr.Web успешно блокировал попытки загрузки вредоносных компонентов, но атакующие продолжали пробовать новые варианты — вплоть до применения RemCom для отключения встроенной защиты Windows и поиска признаков наличия Dr.Web.

По данным «Доктор Веб», за атакой стоит группировка Scaly Wolf, уже знакомая по прошлой кампании против этого же предприятия. На этот раз она отказалась от троянов по модели MaaS, но активно использовала собственный модульный бэкдор, утилиты с открытым исходным кодом и поддельные системные уведомления для введения пользователей в заблуждение.

Эксперты напоминают: даже установленный антивирус — не панацея. Настройки защиты нужно адаптировать под корпоративную среду, регулярно обновлять системы и приложения, а также уделять внимание выявлению и блокировке нестандартных инструментов администрирования, которые могут использоваться в атаках.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru