


На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

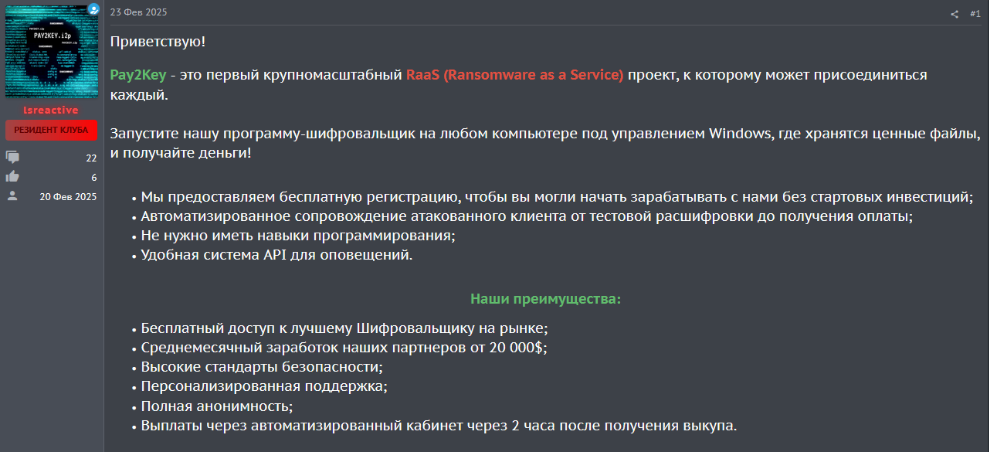
Аналитики F6 Threat Intelligence зафиксировали появление нового вымогательского сервиса — Pay2Key. Он распространяется по модели RaaS (Ransomware-as-a-Service) и ориентирован в том числе на российские компании, что нарушает негласное правило «не работать по СНГ». За весну 2025 года эксперты зафиксировали минимум три рассылки с вредоносом, нацеленным на российский бизнес — от ретейла до банков.

Ранее мы писали, что этот вымогатель может всего за час разбежаться по атакованной сети.

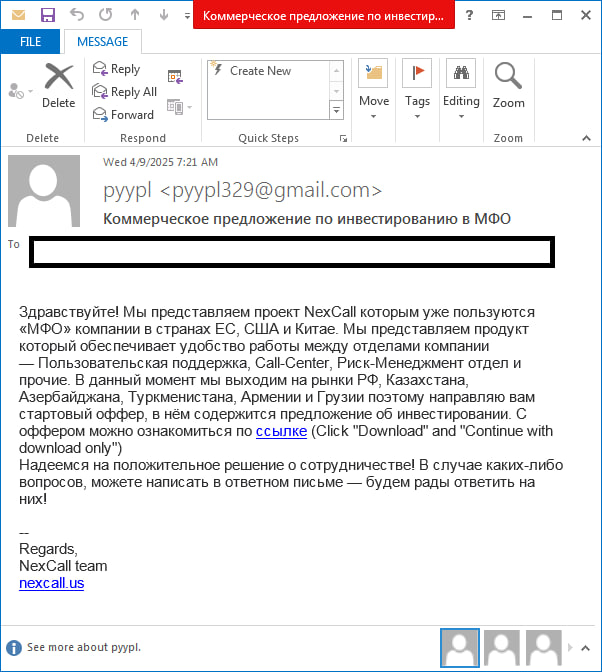
Pay2Key базируется на шифровальщике Mimic и работает через анонимную сеть I2P. Установочный файл распространяется через фишинг — чаще всего под видом «коммерческого предложения» в SFX-архиве.

Внутри — зашифрованные скрипты, которые отключают антивирус, обходят защиту Windows и запускают сам шифровальщик. В процессе шифрования используется связка ChaCha20 + X25519. Все зашифрованные файлы получают расширение *.7u1j, а в папке остаётся записка с требованием выкупа — сумма в одном из кейсов составила $2499.

Интересно, что авторы Pay2Key (один из них, предположительно, под ником adeptppp) активно рекламируют своё детище на русскоязычных форумах вроде Gerki и RAMP.

Хотя, например, на форуме Probiv официально запрещены атаки на «РУ». Тем не менее, вредонос уже использовался в рассылках, направленных против компаний из России. Среди жертв — финорганизации и застройщики.

Каждая кампания имела свою тему — «коммерческое предложение», «заявка на ограждение», «проверка от ИФНС» и т. д. Вложения содержали исполняемые файлы, которые устанавливали Pay2Key версии 1.1 или 1.2.


Эксперты отмечают, что вредонос активно дорабатывается, а злоумышленники используют легитимные утилиты и нестандартные способы обхода антивирусов.


Вывод аналитиков однозначен: конкуренция среди киберпреступников растёт, а с ней и риск появления новых RaaS-сервисов, которые не будут делать исключений для России. Pay2Key — лишь первый звоночек в этом тренде.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru