


Произошел массовый сбой в работе Системы быстрых платежей

Произошел массовый сбой в работе Системы быстрых платежей

Произошел массовый сбой в работе Системы быстрых платежей

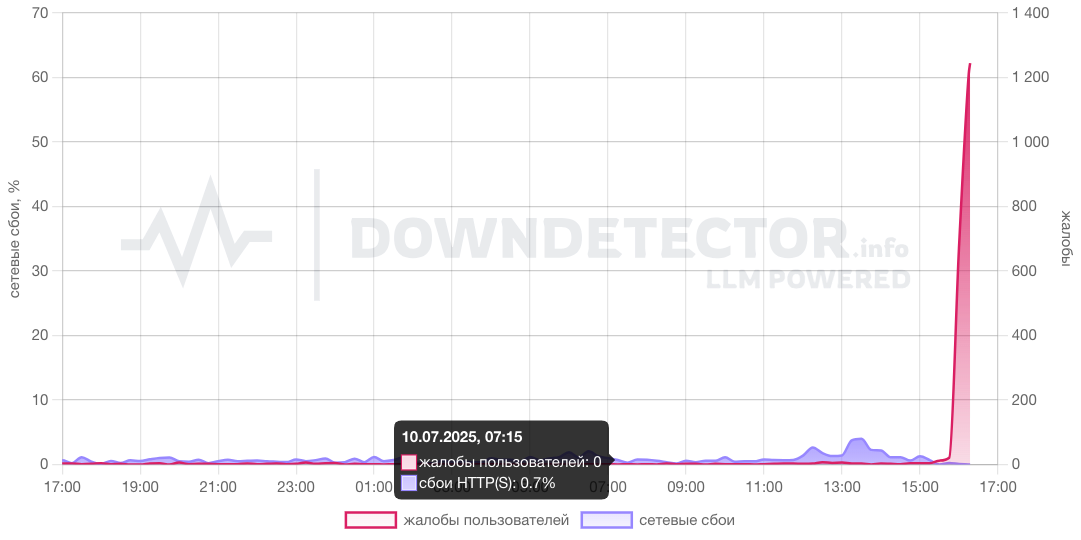
В работе Системы быстрых платежей (СБП) зафиксирован сбой. Пользователи массово столкнулись с проблемами при проведении платежей: не загружаются страницы, возникают различные ошибки при попытке перевода средств.

Согласно данным сервиса Downdetector, жалобы на работу СБП начали поступать примерно с 16:00 по московскому времени. Проблемы затронули клиентов разных банков. Больше всего обращений поступает от жителей Москвы, Санкт-Петербурга, а также Московской и Новосибирской областей.

Как сообщает телеграм-канал «Код Дурова», число жалоб в соцсетях также резко выросло. Пользователи часто обращают претензии не только к СБП, но и к банкам. По данным газеты «Вечерняя Москва», сбой в СБП совпал с проблемами в цифровых сервисах Сбербанка и Т-Банка.

«Из-за инцидента на стороне провайдера мы фиксируем увеличение времени обработки операций по СБП. Мы сообщим дополнительно, когда все сервисы вновь начнут работать в штатном режиме», — говорится в сообщении пресс-службы Национальной системы платежных карт (НСПК), оператора СБП.

Это не первый сбой в работе СБП. Ранее масштабные проблемы наблюдались 26 марта 2025 года. Тогда НСПК признала наличие сбоев, но причины не раскрыла. А в июне 2024 года сервисы компании, включая СБП, оказались недоступны из-за DDoS-атаки.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru