


TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

TapTrap: новая атака на Android с обходом системы разрешений

Исследователи из TU Wien и Университета Байройта придумали, как обойти систему разрешений Android — без рут-прав. Новый метод называется TapTrap и в отличие от классического tapjacking через наложения он использует прозрачные анимации, встроенные в саму систему Android.

Да-да, вы всё ещё можете думать, что нажимаете кнопку в любимом приложении, а на деле — даёте доступ к камере, геолокации или даже стираете данные на телефоне.

Как работает TapTrap

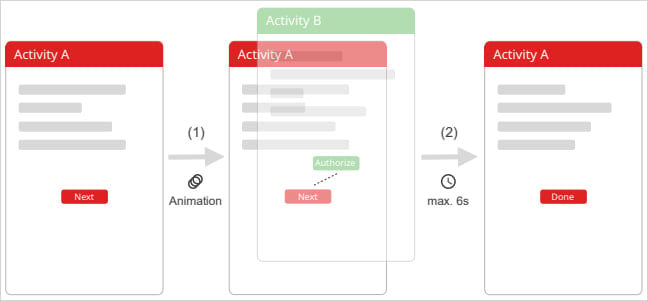
Суть атаки — в обмане пользователя с помощью прозрачных анимаций при запуске системных экранов. Вредоносное приложение запускает другую активность (например, системное окно с разрешением) с почти полностью прозрачной анимацией. А вы видите под ней обычный интерфейс — игру, чат, картинку… Но по факту нажимаете на невидимую кнопку «Разрешить».

Исследователи назвали (PDF) ключом к атаке анимацию, у которой и начальное, и конечное значение прозрачности (alpha) установлено, например, на 0.01. Иногда добавляется масштабирование, чтобы сделать нужную кнопку «весомее» — и увеличить шанс, что вы в неё попадёте.


Уязвимы 76% приложений

Команда изучила почти 100 тысяч приложений из Google Play и выяснила: 76% из них можно использовать в TapTrap-атаке. Главное, чтобы приложение:

  • запускало внешние активности;
  • не отменяло стандартные анимации перехода;
  • не ждало завершения анимации, прежде чем начать реагировать на нажатия.

Иными словами, всё работает по умолчанию — и на Android 15, и на свежем Android 16. Проверяли на Pixel 8a — уязвимость на месте.

Пока не исправлено, но обещают

Google уже в курсе. Представители компании пообещали устранить проблему в будущих обновлениях и напомнили, что Google Play следит за политиками безопасности приложений. А вот разработчики GrapheneOS — альтернативной защищённой версии Android — уже готовят исправление в следующем релизе.

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru