


«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

Вчерашние заголовки пестрили сообщениями о «матери всех утечек» — мол, снова слили кучу паролей, и всё пропало — целых 16 млрд записей с учётными данными. Но на деле никакой новой атаки не случилось. Это не взлом, не свежая утечка и даже не новость, если честно.

На самом деле всё куда прозаичнее: кто-то собрал воедино старые базы с уже украденными логинами и паролями — в основном те, что были добыты инфостилерами, в ходе прошлых утечек и брутфорс-атак. Потом этот «сборник» оказался в открытом доступе.

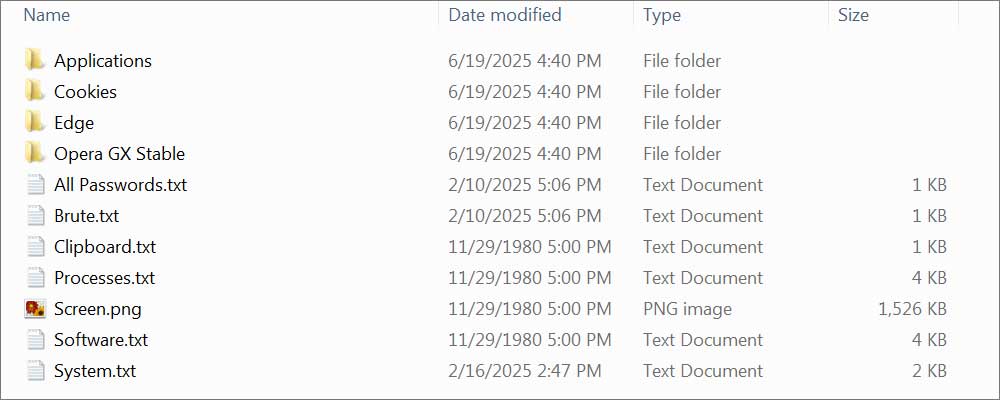
Судя по формату, база была собрана из логов, которые оставляют после себя инфостилеры. Как это выглядит? Вредонос лезет в браузер, вытаскивает все сохранённые логины и пароли и сохраняет в текстовом файле. Один лог — одна строка:

https://www.bank.com/login:username:password

Источник: BleepingComputer


Потом это упаковывается и либо продаётся на даркнете, либо раздаётся бесплатно — в Telegram, Discord, на Pastebin. Например, в одном только 1,2-гигабайтном архиве, который показали на скриншоте, было свыше 64 000 пар логинов и паролей.

Таких сборников сейчас гуляет по Сети тысячи, если не сотни тысяч. Некоторые становятся «легендарными» — вроде RockYou2024 с девятью миллиардами записей или Collection #1, где было 22 миллиона уникальных паролей. Вчерашняя «утечка» — просто ещё один мешок из этой кучи.

Что делать?

Паниковать точно не стоит. Но повод задуматься — хороший. Вот базовые советы:

  • Проверьте устройство на вредоносы, прежде чем менять пароли. Иначе новые тоже утекут.
  • Используйте уникальные пароли для каждого сервиса. Один пароль на всё — прямой путь к проблемам.
  • Установите менеджер паролей, чтобы не держать всё в голове.
  • Включите двухфакторную аутентификацию (2FA), желательно через приложение, а не СМС. Google Authenticator, Authy, Bitwarden, 1Password — хорошие варианты.
  • Проверьте себя на Have I Been Pwned — вдруг ваш имейл уже где-то засветился.

И главное — не игнорируйте новости о подобных сливах, но и не паникуйте. Угрозы есть, но при базовой цифровой гигиене всё будет в порядке.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru