


Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Создатели шифровальщика Anubis добавили Windows-зловреду функции вайпера. Режим стирания содержимого файлов включается по воле оператора, который решил наказать жертву за затягивание переговоров о выкупе или за упорный отказ платить.

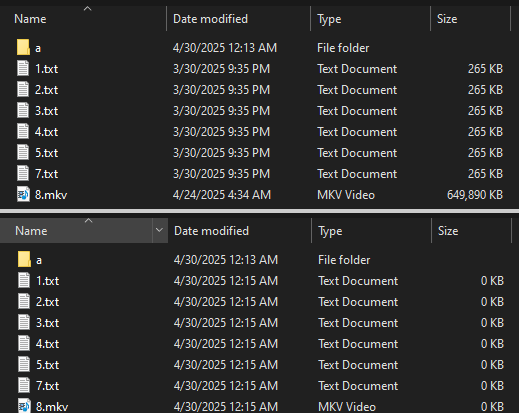
Новый аргумент командной строки, /WIPEMODE, обнаружили в Trend Micro при разборе новейших образцов вредоноса. По словам аналитиков, данные удаляются начисто, без возможности восстановления даже с помощью специальных утилит.

Выпотрошенные файлы при этом остаются в папках под своими именами, однако их размер обнуляется, так как они пусты.


Эксперты впервые столкнулись с Anubis в декабре прошлого года — на тот момент шифровальщик именовался Sphinx и находился в стадии разработки. В январе новая кибергруппа стала активно публиковаться на подпольных форумах (на русском языке), а в феврале запустила партнерские программы.

Кроме доступа к шифровальщику, владельцы криминального сервиса, выстроенного по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга), предлагают клиентам ведение переговоров с жертвами шифрования и кражи данных, а также обеспечение первичного доступа к целевым сетям.

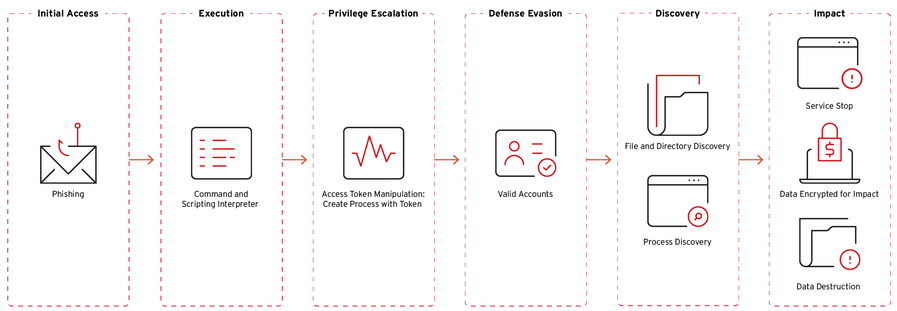
Атаки с использованием Anubis обычно начинаются с рассылки адресных писем с вредоносной ссылкой или вложением.

После запуска шифровальщик проверяет права текущего пользователя. Если жертва вошла как админ, он пытается повысить привилегии до SYSTEM; когда прав недостаточно, запуск основных функций зловреда возможен лишь с одобрения оператора.

Перед шифрованием вредонос удаляет теневые копии Windows, чтобы жертва не смогла самостоятельно вернуть данные, а также завершает процессы и останавливает либо отключает службы, способные помешать его работе.

Шифратор Anubis написан на Golang и использует редкий алгоритм ECIES (на эллиптических кривых). Иконки зашифрованных файлов подменяются «фирменным» логотипом зловреда, к имени добавляется расширение .anubis.

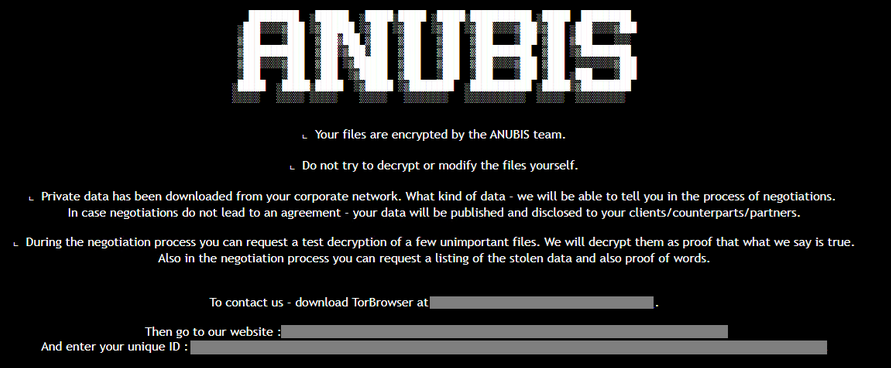
По завершении шифрования должны также изменяться обои рабочего стола, но эта функция пока работает некорректно. В оставляемой на зараженной машине записке с требованием выкупа (RESTORE FILES.html) озвучена угроза публикации украденных данных.


По состоянию на 16 июня новейшую версию зловреда (со встроенным вайпером) детектируют 44 из 72 антивирусов из коллекции VirusTotal. На сайте утечек Anubis пока числятся семь жертв — медучреждения, поставщики инжиниринговых услуг, строительные компании из Австралии, Канады, Перу и США.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru