


Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Создатели шифровальщика Anubis добавили Windows-зловреду функции вайпера. Режим стирания содержимого файлов включается по воле оператора, который решил наказать жертву за затягивание переговоров о выкупе или за упорный отказ платить.

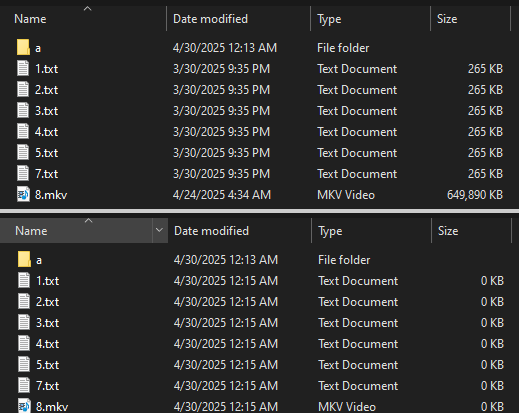
Новый аргумент командной строки, /WIPEMODE, обнаружили в Trend Micro при разборе новейших образцов вредоноса. По словам аналитиков, данные удаляются начисто, без возможности восстановления даже с помощью специальных утилит.

Выпотрошенные файлы при этом остаются в папках под своими именами, однако их размер обнуляется, так как они пусты.


Эксперты впервые столкнулись с Anubis в декабре прошлого года — на тот момент шифровальщик именовался Sphinx и находился в стадии разработки. В январе новая кибергруппа стала активно публиковаться на подпольных форумах (на русском языке), а в феврале запустила партнерские программы.

Кроме доступа к шифровальщику, владельцы криминального сервиса, выстроенного по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга), предлагают клиентам ведение переговоров с жертвами шифрования и кражи данных, а также обеспечение первичного доступа к целевым сетям.

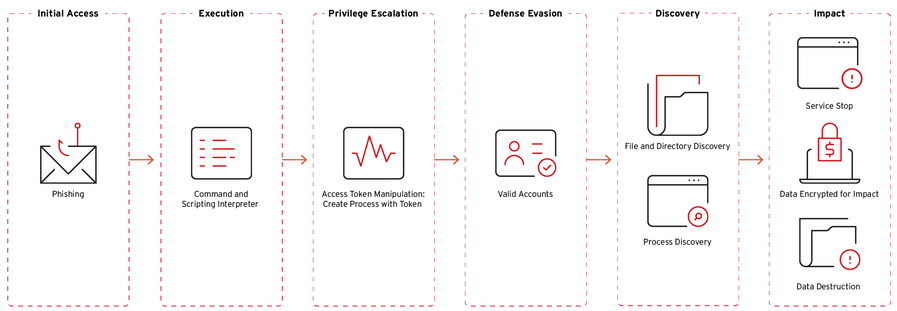
Атаки с использованием Anubis обычно начинаются с рассылки адресных писем с вредоносной ссылкой или вложением.

После запуска шифровальщик проверяет права текущего пользователя. Если жертва вошла как админ, он пытается повысить привилегии до SYSTEM; когда прав недостаточно, запуск основных функций зловреда возможен лишь с одобрения оператора.

Перед шифрованием вредонос удаляет теневые копии Windows, чтобы жертва не смогла самостоятельно вернуть данные, а также завершает процессы и останавливает либо отключает службы, способные помешать его работе.

Шифратор Anubis написан на Golang и использует редкий алгоритм ECIES (на эллиптических кривых). Иконки зашифрованных файлов подменяются «фирменным» логотипом зловреда, к имени добавляется расширение .anubis.

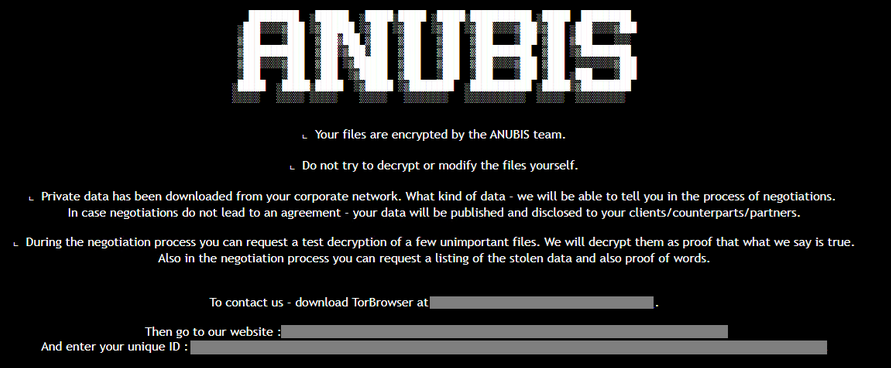
По завершении шифрования должны также изменяться обои рабочего стола, но эта функция пока работает некорректно. В оставляемой на зараженной машине записке с требованием выкупа (RESTORE FILES.html) озвучена угроза публикации украденных данных.


По состоянию на 16 июня новейшую версию зловреда (со встроенным вайпером) детектируют 44 из 72 антивирусов из коллекции VirusTotal. На сайте утечек Anubis пока числятся семь жертв — медучреждения, поставщики инжиниринговых услуг, строительные компании из Австралии, Канады, Перу и США.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru