


Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

Потерять доступ к MAX можно из-за СМС — они не доходят на допномер МегаФона

На Хабре рассказали историю, которая больше похожа на детектив с элементами корпоративной бюрократии. Из-за особенностей услуги «Дополнительный номер» от МегаФона пользователь лишился доступа к рабочему аккаунту в мессенджере МАКС.

Автор использовал виртуальный номер как отдельный контакт для службы поддержки клиентов — вполне логичная схема, чтобы не светить личный телефон и дать доступ коллегам.

Номер исправно работал несколько лет: на него приходили СМС-сообщения, звонки, через него были зарегистрированы Telegram и позже МАКС.

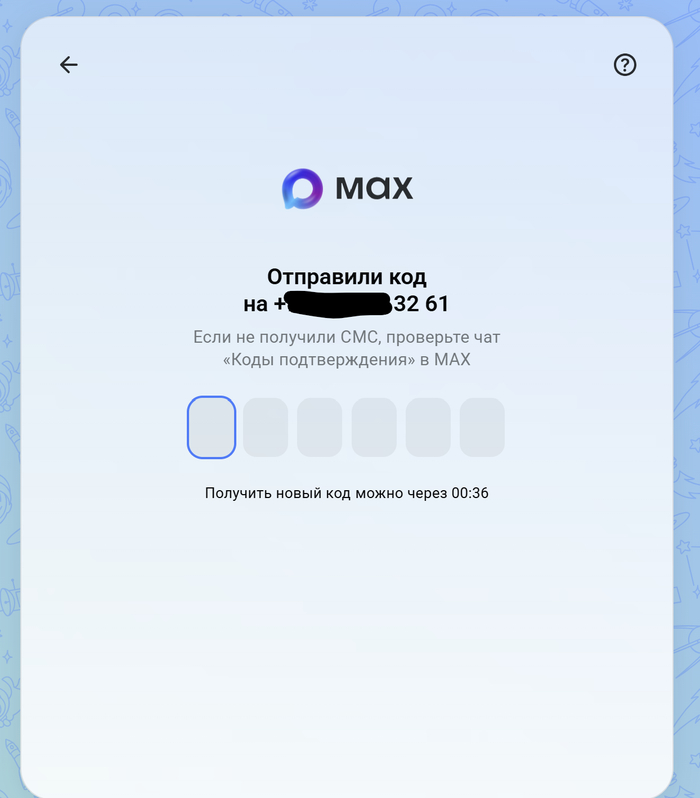
Но однажды российский госмессенджер неожиданно разлогинил аккаунт на всех устройствах. При повторной аутентификации код подтверждения не пришёл. Хотя обычные СМС и звонки на тот же номер продолжали доставляться без проблем.


Поддержка МАКС, по словам пользователя, сработала неожиданно быстро и попросила подтвердить у оператора, что сообщения не блокируются. Вот тут и началось самое интересное.

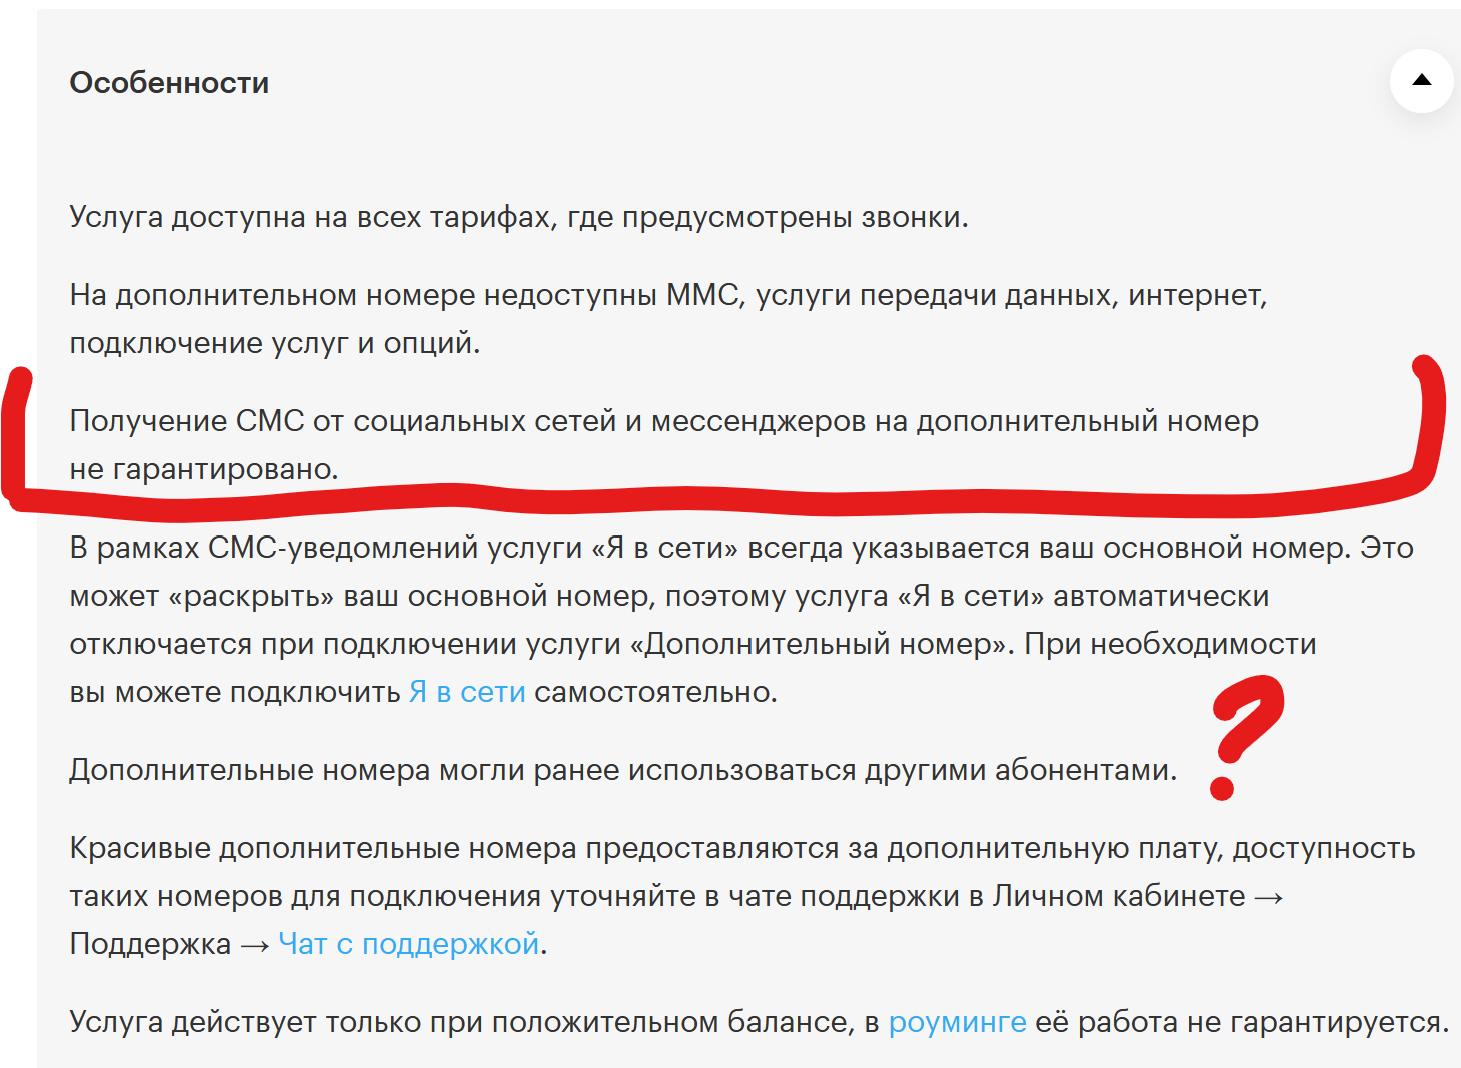
В «МегаФоне» заявили, что для дополнительных номеров доставка СМС от мессенджеров и соцсетей не гарантируется «по соображениям безопасности». При этом регистрация через такие номера раньше работала, а на сайте нет прямого запрета создавать на них аккаунты. Более того, пользователь утверждает, что никто не предупреждал абонентов об этих ограничениях.


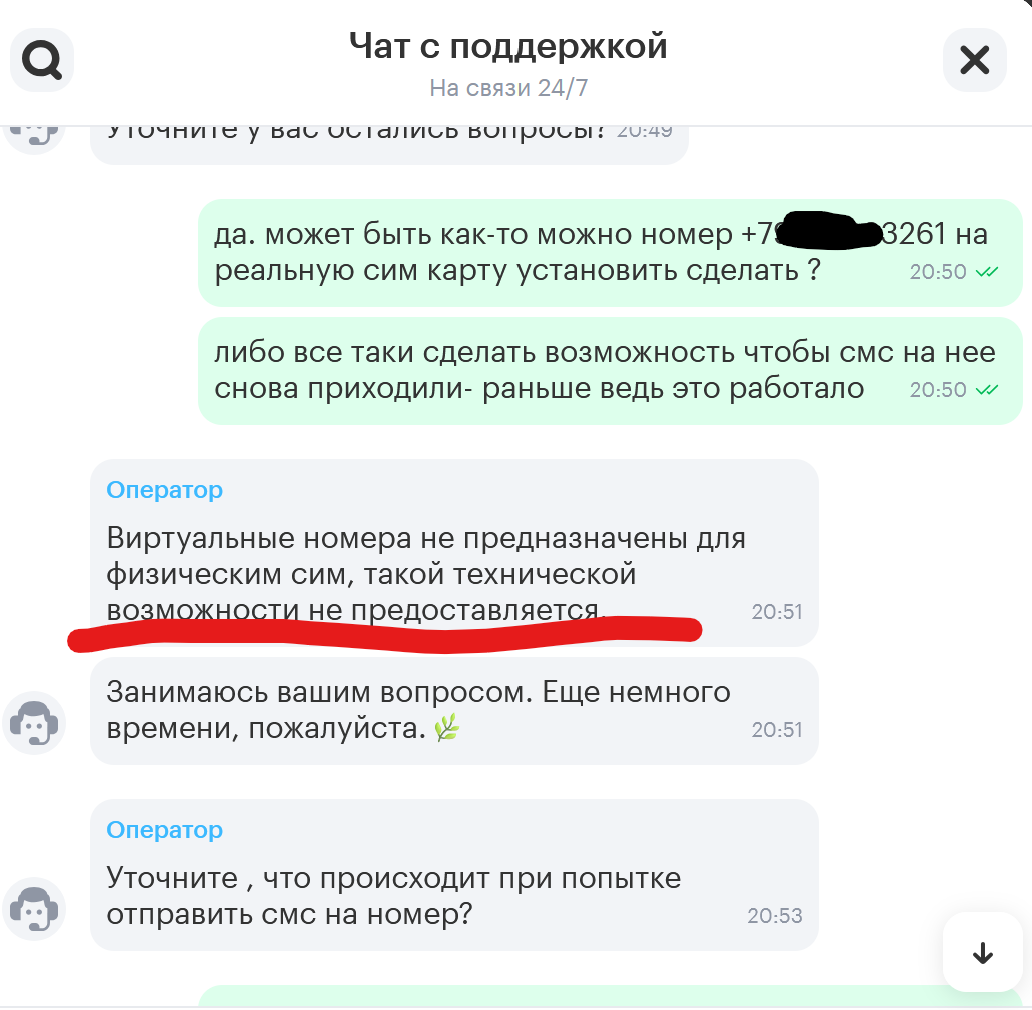
Попытка перевести виртуальный номер в полноценную сим-карту тоже закончилась ничем — оператор сослался на отсутствие технической возможности.

В результате автор потерял личную переписку в МАКС и был вынужден заводить новый рабочий номер. Хорошо, что доступ к групповым чатам сохранился благодаря другим администраторам.


Главная претензия пользователя не столько к самому ограничению, сколько к отсутствию прозрачности. Если сервис не подходит для регистрации популярных мессенджеров, почему об этом не предупреждают заранее? И почему нельзя превратить давно используемый виртуальный номер в обычный?

По словам автора, в поддержку «МегаФона» уже направлены обращения с номерами 1507448966 и 1507521871. Теперь остаётся ждать, изменит ли оператор свою позицию или владельцам дополнительных номеров придётся смириться с тем, что однажды код подтверждения может просто не прийти.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru